


¿Te preguntas si la Ley de Privacidad del Consumidor de California (CCPA) se aplica realmente a tu sitio de WordPress? Para la mayoría de los sitios web pequeños, la respuesta honesta es probablemente no. Pero la definición de 'compartir' información personal de la ley es lo suficientemente amplia como para cubrir una etiqueta de Google Analytics o un Píxel de Facebook, y California no es el único estado que está escribiendo reglas como esta.
Hemos trabajado en esto en nuestros propios sitios web, así que sé qué partes de la CCPA afectan a un sitio típico de WordPress y qué partes puedes dejar de lado de manera segura.
En esta guía, te mostraré cómo garantizar el cumplimiento de la CCPA para sitios de WordPress.
⚠️ No somos abogados y nada en este sitio web debe considerarse asesoramiento legal.
La respuesta rápida: La CCPA se aplica a tu negocio con fines de lucro si cumple con alguna de estas tres pruebas:
- Tu negocio genera más de $26,625,000 en ingresos brutos anuales.
- Compras, vendes o compartes la información personal de 100,000 o más residentes o hogares de California por año.
- Ganas el 50% o más de tus ingresos anuales vendiendo o compartiendo datos personales de residentes de California.
Si eso se aplica a ti, mantener el cumplimiento se reduce a cinco tareas principales:
- Audita lo que recopilas: Realiza una auditoría de datos que cubra cada plugin y script en tu sitio.
- Divulga lo que haces con ella: Publica una política de privacidad que describa claramente los datos que recopilas, por qué los recopilas y los derechos del visitante.
- Pregunta antes de rastrear: Agrega un banner de cookies que bloquee los scripts de terceros hasta que los usuarios acepten explícitamente.
- Registra cada elección de consentimiento: Mantén un registro de consentimiento para que puedas demostrar el cumplimiento si alguna vez te auditan.
- Responde rápidamente a las solicitudes: Gestiona las solicitudes de acceso, corrección y eliminación con un formulario y las herramientas integradas de WordPress.
¿Qué es la Ley de Privacidad del Consumidor de California (CCPA)?
La Ley de Privacidad del Consumidor de California (CCPA) otorga a los residentes de California control directo sobre cómo las empresas recopilan, almacenan y comparten su información personal. Su definición de 'información personal' es amplia, cubriendo nombres, direcciones de correo electrónico, historial de navegación e incluso datos biométricos.
Al igual que el Reglamento General de Protección de Datos (GDPR), la CCPA no solo afecta a las empresas con sede en California. Si manejas datos de personas que viven allí, entonces puede aplicarse a ti dondequiera que esté basado tu sitio web de WordPress.
La palabra que confunde a la gente es 'compartir'. Puede que nunca vendas los datos de nadie, pero si tu sitio ejecuta anuncios gráficos, un Píxel de Facebook o Google Analytics con las funciones de publicidad activadas, estás compartiendo información personal para publicidad dirigida, y la CCPA lo trata de la misma manera que una venta.
Incluso por debajo de esos umbrales, seguir estas prácticas genera confianza y te prepara para las otras leyes de privacidad estatales que ya pueden aplicarse a ti.
¿Por qué los usuarios de WordPress deberían preocuparse por el cumplimiento de la CCPA?
Ignorar la CCPA puede resultar costoso. El regulador de privacidad de California puede multarte hasta $2500 por infracción, y hasta $8,000 por cada infracción intencional o cualquier infracción que involucre a alguien que sepas que es menor de 16 años.
Los consumidores también pueden demandarte directamente si ocurre una violación debido a que tu seguridad fue inadecuada.
Dar a los visitantes un control real sobre su información personal también genera confianza con tu audiencia.
Cómo afecta la CCPA a tu sitio de WordPress
La CCPA otorga a los visitantes de tu blog de WordPress o sitio web seis derechos: saber qué datos personales tienes sobre ellos, eliminarlos, corregirlos, optar por no participar en su venta o intercambio, limitar cómo usas información sensible y ejercer cualquiera de estos sin que se te cobre más o se te dé un peor servicio.
Los pasos a continuación te muestran cómo admitir cada uno.
CIPA y CCPA: Cómo afectan a los sitios web pequeños
El 1 de enero de 2026, las nuevas regulaciones del CCPA agregaron reglas sobre tecnología de toma de decisiones automatizada, evaluaciones de riesgos y auditorías anuales de ciberseguridad. Si bien se dirigen a grandes empresas y actividades que un sitio típico nunca realiza, hay un desarrollo que sí afecta a los sitios pequeños.
Los abogados demandantes han estado utilizando la Ley de Privacidad de California (CIPA), una ley de interceptación de comunicaciones de la década de 1960, para demandar a sitios web por la grabación ordinaria de sesiones, el chat en vivo y los scripts publicitarios, con daños legales de $5,000 por infracción.
Según un análisis de julio de 2026 del bufete de abogados Spencer Fane, estas reclamaciones crecieron de aproximadamente 600 presentaciones a más de 4,000 y ahora constituyen alrededor de dos tercios del litigio activo sobre privacidad en California.
CIPA no establece ningún umbral de ingresos, por lo que un sitio pequeño que ejecuta análisis y un widget de chat está expuesto de una manera que los umbrales del CCPA nunca sugerirían. Los tribunales todavía están divididos sobre si estas viejas leyes se aplican al rastreo web moderno, pero la solución práctica es averiguar qué cookies establece tu sitio, luego obtener el consentimiento antes de que se carguen esos scripts.
Cómo mejorar tu cumplimiento de la CCPA en WordPress
Puedes hacer clic en los enlaces a continuación para saltar a cualquier sección:
- Realiza una auditoría de datos
- Crea una política de privacidad
- Agrega un aviso de cookies
- Escribe una política de cookies separada
- Bloquea scripts de terceros
- Rastrea y registra el consentimiento del visitante
- Genera confianza con las opciones de exclusión (opt-out)
- Apoya el ‘Derecho a Corregir’
- Apoya el 'Derecho a Eliminar'
- Gestiona las solicitudes de acceso a datos de manera eficiente
- Asegure su sitio de WordPress
- Revisar contratos de terceros
- WordPress y el cumplimiento de la CCPA: Preguntas frecuentes
- Recursos adicionales sobre regulación de privacidad
Realiza una auditoría de datos
El primer paso es identificar y documentar cada tipo de dato personal que recopilas, procesas y almacenas. Para empezar, recomiendo enumerar todos los plugins de WordPress y herramientas que recopilan datos en tu sitio, como plugins de análisis, constructores de formularios y plugins de SEO.
Por ejemplo, si has creado un formulario de solicitud de cotización, entonces tu plugin constructor de formularios podría recopilar el nombre del visitante, el nombre de la empresa y el cargo. Para cada herramienta, hazte estas preguntas:
- ¿Qué datos personales específicos recopila? Pueden ser nombres, direcciones de correo electrónico, direcciones IP o detalles de pago.
- ¿Dónde se almacenan estos datos? ¿Están en tu propio servidor o se envían a un servicio de terceros?
- ¿Por qué se recopilan estos datos? ¿Son esenciales o no esenciales, y cómo los estás utilizando?
- ¿Cuánto tiempo se conservan estos datos? ¿Tienes una política de retención para ellos?
- ¿Se comparten estos datos con alguien? En particular, ¿hay proveedores de servicios o anunciantes involucrados?
Recomiendo registrar las respuestas en una hoja de cálculo simple, para que tengas una descripción general documentada a la que puedas referirte cada vez que cambien tus prácticas de privacidad.
Mientras tienes esa lista frente a ti, busca cualquier cosa que puedas dejar de recopilar. Cada campo de formulario y script de seguimiento que elimines es un dato que nunca tendrás que proteger, divulgar o eliminar más tarde.
Crea una Política de Privacidad
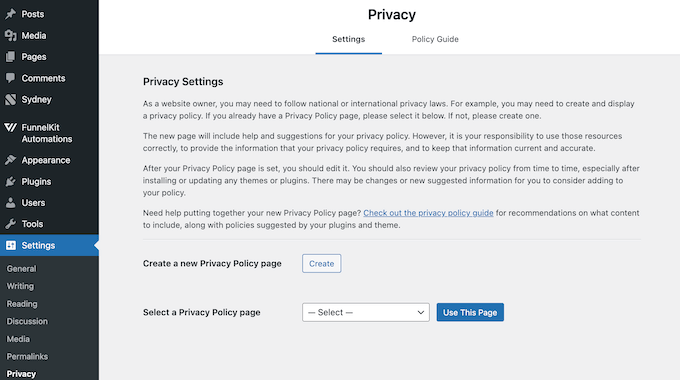
Una política de privacidad explica qué datos personales recopilas, por qué los recopilas y con quién los compartes.
WordPress viene con un generador incorporado para esto, que encontrarás en Ajustes » Privacidad en tu panel de control.
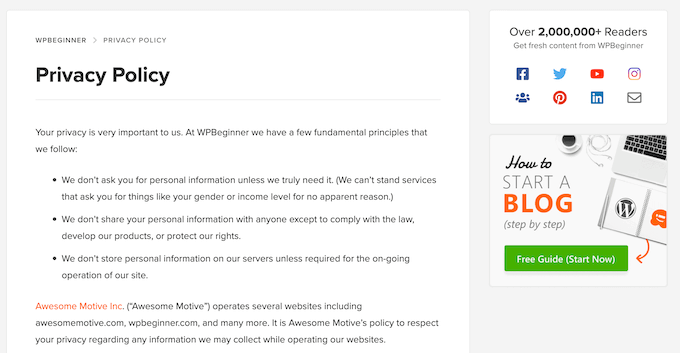
Alternativamente, puedes usar nuestra política de privacidad de WPBeginner como punto de partida.
Solo recuerda reemplazar cada referencia a WPBeginner con el nombre de tu propio sitio.
También tenemos una guía completa paso a paso sobre cómo agregar una política de privacidad en WordPress.
¿Ya tienes una política de privacidad? Entonces actualízala para cubrir los seis derechos de la CCPA enumerados anteriormente y dile a los visitantes cómo usarlos. Por ejemplo, podrías enlazar a un formulario de contacto donde puedan solicitar una copia de sus datos.
Un requisito más reciente es fácil de pasar por alto.
Debes enumerar las categorías de información personal sensible que recopilas, como credenciales de cuenta o geolocalización precisa.
Finalmente, tu política de privacidad debe ser fácil de encontrar, así que enlaza a ella en el encabezado o pie de página de tu sitio para ponerla en cada página. También vale la pena revisarla cada vez que cambien tus prácticas de manejo de datos.
Agrega un aviso de cookies
La CCPA no siempre requiere que los visitantes acepten la recopilación de datos, pero sí requiere que puedan informarse sobre ella y optar por no participar. Un popup de cookies hace ambas cosas, informando a los visitantes qué cookies usas y por qué, y dándoles una forma sencilla de rechazarlas.
Hay muchos plugins de banners de cookies en el mercado, pero recomiendo WPConsent, un plugin de cumplimiento de privacidad diseñado para cumplir con muchos estándares de privacidad diferentes, incluida la CCPA.
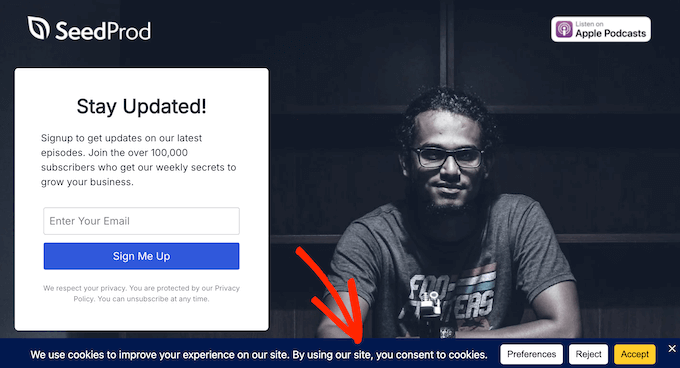
Usamos WPConsent para mostrar banners de cookies y gestionar el consentimiento del usuario en nuestros propios sitios web.
El plugin gratuito WPConsent viene con muchas funciones esenciales: el banner de cookies, bloqueo automático de scripts, el escáner de cookies del sitio, un generador de políticas de cookies y soporte para Google Consent Mode v2.
La versión premium de WPConsent agrega registros de consentimiento, reescaneos programados, reglas de geolocalización, traducciones automatizadas y una página dedicada de ‘No Vender’. Los registros de consentimiento y la página de No Vender son los dos que importan específicamente para el cumplimiento de la CCPA.
💡 ¿Quieres saber más sobre nuestra experiencia directa con WPConsent? Echa un vistazo a nuestra reseña detallada de WPConsent.
Para empezar, instala y activa el plugin, como de costumbre. Tras la activación, WPConsent escaneará todo tu sitio en busca de cookies activas y registrará todas las que encuentre.
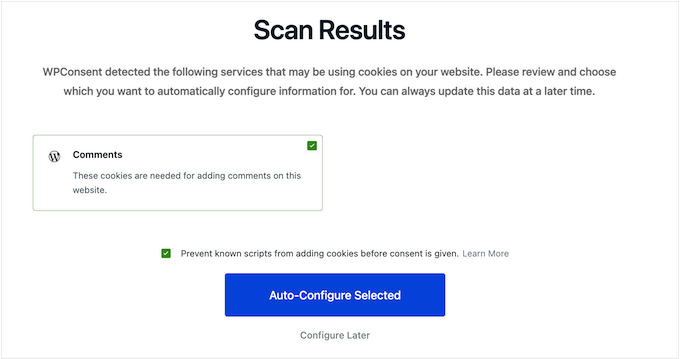
Un asistente de configuración te guiará a través de la personalización del popup.
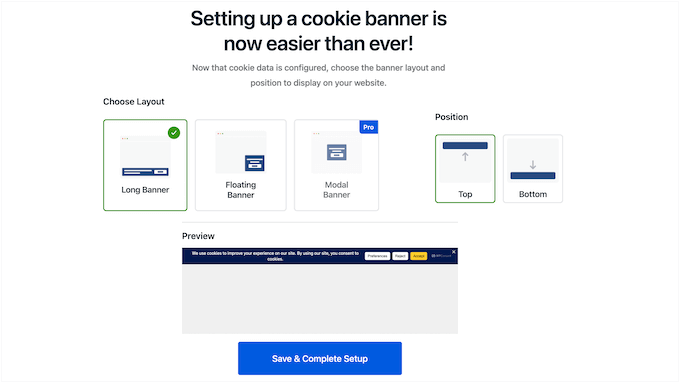
Cuando estés satisfecho con el banner, guarda tus cambios y listo. Para más detalles, consulta nuestra guía sobre cómo agregar un popup de cookies en WordPress.
Escribe una Política de Cookies por Separado
Junto con tu banner, es una buena idea publicar una política de cookies.
Una buena política enumera los tipos de cookies que usas, como esenciales, analíticas o de marketing, explica su propósito, como rastrear visitantes del sitio web o mostrar anuncios dirigidos, y dice qué información personal recopilan, como direcciones IP o historial de navegación.
También deberías enlazar a ella tanto desde tu política de privacidad principal como desde tu banner de cookies, para que los visitantes puedan encontrarla fácilmente.
Una vez más, WPConsent puede encargarse de esto por ti, utilizando el mismo escaneo que encontró tus cookies activas. Para configurarlo, ve a WPConsent » Ajustes, abre el menú desplegable Política de Cookies y elige la página donde quieres que aparezca la política.
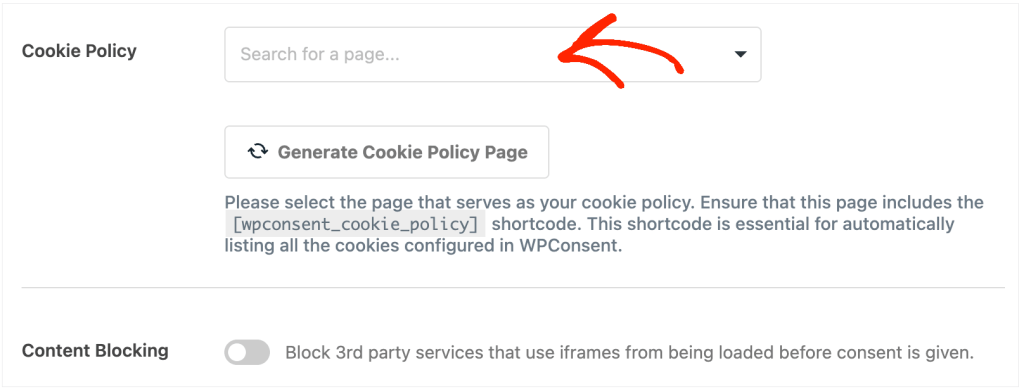
WPConsent luego agrega la política a esa página.
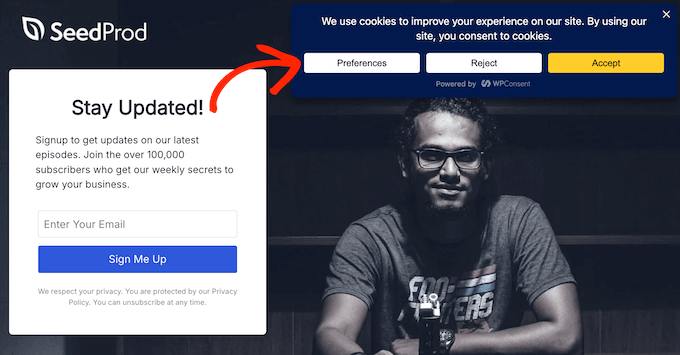
Los visitantes pueden acceder a la política directamente desde tu banner haciendo clic en el botón ‘Preferencias’.
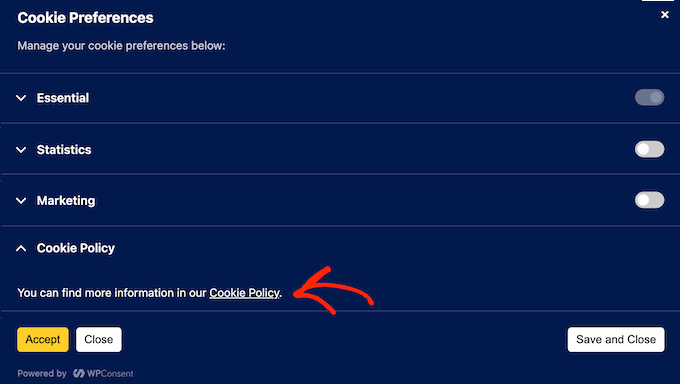
Desde allí, seleccionan el enlace ‘Política de cookies’.
Bloquear Scripts de Terceros
El cumplimiento de la CCPA también se aplica a las herramientas de seguimiento externas en tu sitio, como Google Analytics y Facebook Pixel. Dado que estas herramientas de seguimiento recopilan datos de tus visitantes, eres responsable de cómo los recopilan, almacenan y utilizan, y debes permitir que los visitantes opten por no participar.
Puedes controlar estas herramientas mediante el bloqueo automático de scripts, que impide que los scripts de seguimiento se carguen hasta que un visitante otorga su consentimiento. Esto hace que el seguimiento de terceros sea opt-in, lo que va más allá de lo que exige la CCPA.
Sin embargo, una vez que tus rastreadores esperan el consentimiento, Google Analytics solo contará a las personas que hagan clic en ‘Aceptar’. Esto significa que tu tráfico reportado disminuirá. Algunos visitantes rechazan, y otros nunca responden al banner.
WPConsent maneja el bloqueo de scripts por ti, y la función está incluida en el plugin gratuito. Reconoce scripts de seguimiento comunes como Google Analytics, Google Ads y Facebook Pixel, y los retiene para que no puedan establecer cookies hasta que un visitante dé permiso.
Para asegurarte de que esto funcione en tu sitio, ve a WPConsent » Ajustes, busca el interruptor de Bloqueo de Scripts y actívalo.
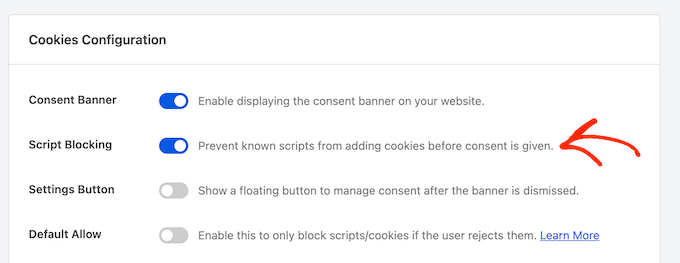
Luego haz clic en ‘Guardar Cambios’.
Para comprobar que funcionó, abre tu sitio en una ventana de navegación privada y mira el código fuente de la página, que es el HTML sin procesar que recibió tu navegador. Un rastreador que WPConsent está reteniendo aparece con ‘type=text/plain’ en lugar de una dirección activa.
Si usas un plugin de caché, entonces borra la caché de tu WordPress después de habilitar esta configuración, o el bloqueo no funcionará para tus visitantes.
La ley de California también exige que los sitios respeten los Mecanismos Universales de Exclusión Voluntaria (UOOMs), que son señales del navegador o de extensiones que difunden las opciones de privacidad de un usuario en todos los sitios web que visita. El principal es el Control de Privacidad Global (GPC), enviado automáticamente por navegadores como Brave y extensiones como DuckDuckGo.
La primera acción de cumplimiento de la CCPA de California fue un acuerdo de $1.2 millones con Sephora, específicamente porque la compañía no procesó las señales GPC.
WPConsent puede detectar y respetar estas señales, pero está desactivado por defecto. Ve a WPConsent » Ajustes y selecciona la pestaña ‘Avanzado’.
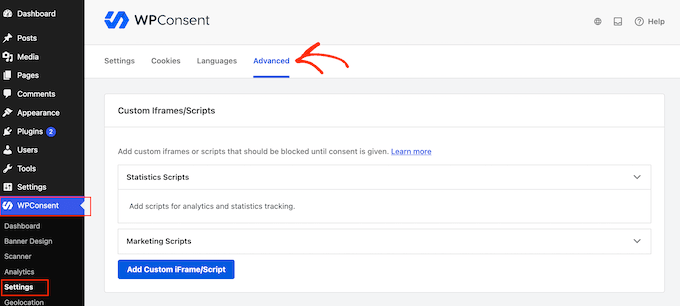
Después de eso, habilita el control deslizante ‘Respetar Controles de Privacidad Global’ y haz clic en ‘Guardar Cambios’.
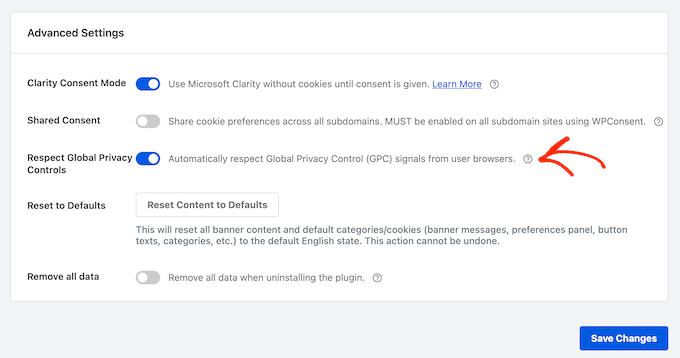
WPConsent ahora desactiva las cookies no esenciales para los visitantes que envían una señal GPC, por lo que no verán tu banner en absoluto. También les muestra el mensaje de confirmación que requieren las reglas de 2026.
Rastrea y registra el consentimiento del visitante
Si alguna vez se cuestiona tu manejo de datos, o los reguladores te auditan, necesitarás demostrar que respetaste las opciones de tus visitantes. Un registro de consentimiento es esa prueba.
WPConsent Pro lo registra por ti, capturando la dirección IP anonimizada de cada visitante, sus opciones de consentimiento y la fecha y hora en que se registraron esas opciones.
El registro de consentimiento está desactivado hasta que lo actives, así que primero ve a WPConsent » Configuración » Registros de consentimiento y actívalo. Luego encontrarás los registros en WPConsent » Registros de consentimiento en tu panel.
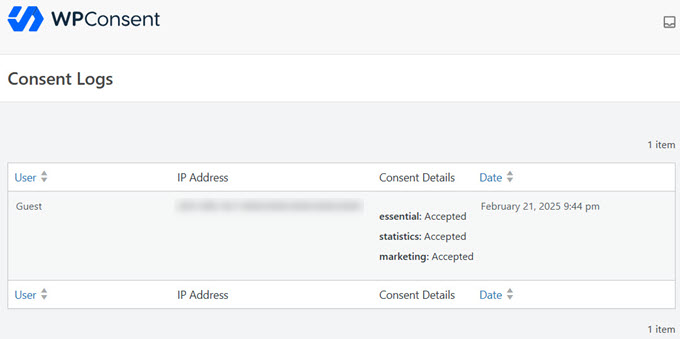
Si necesitas compartirlos con un auditor, puedes exportar el registro directamente desde tu panel.
Genera confianza con las opciones de exclusión (opt-out)
La CCPA requiere un enlace claro de ‘No vender ni compartir mi información personal’ en tu página de inicio y en cada página donde recopiles información personal, por lo que normalmente se encuentra en el pie de página y apunta a una página de exclusión dedicada.
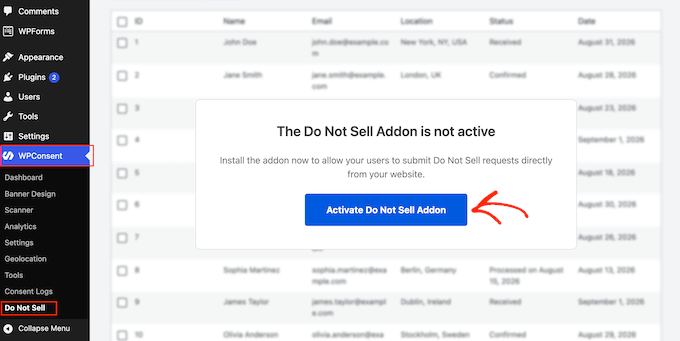
La forma más fácil de manejar esto en WordPress es el complemento No vender de WPConsent, que puede colocar un formulario de solicitud listo para usar en cualquier página. El complemento está incluido en el plan Plus y superiores.
Para instalarlo, ve a WPConsent » No vender y haz clic en el botón de instalación.
A continuación, ve a WPConsent » No vender, selecciona la pestaña ‘Configuración’ y haz clic en ‘Generar página de No vender’. WPConsent crea la página con el formulario de exclusión ya incluido. Si prefieres usar una página que ya has publicado, elígela en el menú desplegable ‘Página de No vender’ en su lugar.
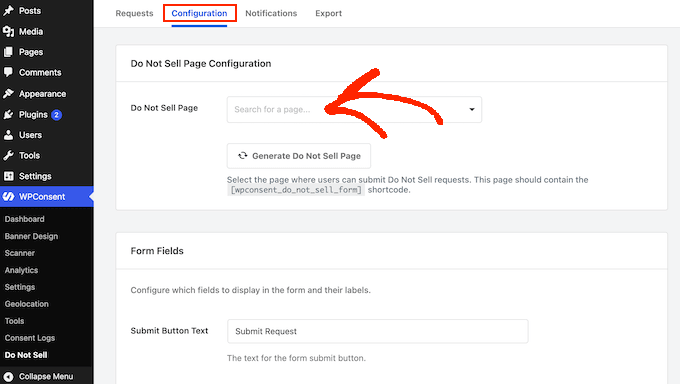
Ahora puedes elegir qué información solicita el formulario. Mantenlo con los campos de nombre y correo electrónico que ya están activados, porque una exclusión no es una solicitud que tengas que verificar, y los campos adicionales solo añaden fricción.
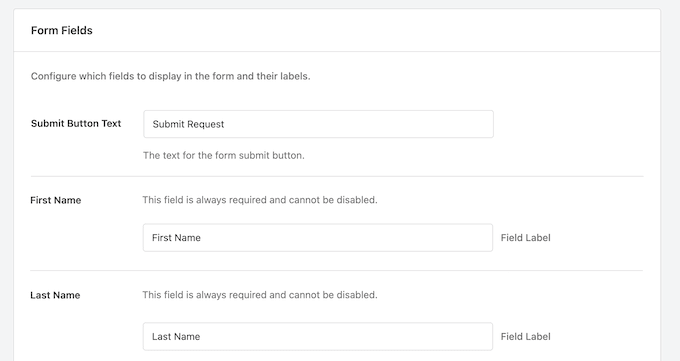
Finalmente, añade un enlace a esta página en tu menú del pie de página para que aparezca en cada página. Los visitantes podrán usarla para optar por no vender o compartir sus datos personales. Para un recorrido más detallado, consulta nuestra guía sobre cómo crear una página de No vender mi información en WordPress.
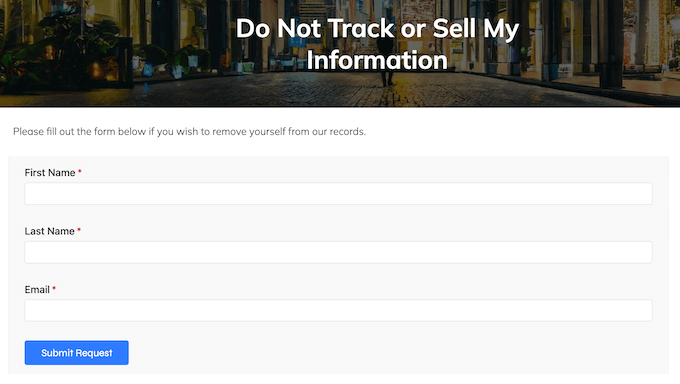
WPConsent registra cada solicitud con nombres, direcciones de correo electrónico, marcas de tiempo y estado, y las almacena en tu propio sitio. Cada solicitud es una tarea pendiente en lugar de un interruptor: elimina a esa persona de cualquier audiencia publicitaria o lista de clientes que subas a las plataformas publicitarias, luego marca la solicitud como procesada.
Apoya el ‘Derecho a Corregir’
Los consumidores pueden pedirte que corrijas cualquier información personal inexacta que tengas sobre ellos. La forma más sencilla de admitir esto es un formulario de solicitud de corrección de datos.
WPForms es perfecto para esto, ya que su plantilla de Formulario de información personal incluye una casilla de verificación ‘Actualizar registro existente’ para ayudarte a identificar las solicitudes de corrección.

Esta plantilla está incluida en todos los planes de pago de WPForms, a partir de Basic.
Cubre el nombre legal, apodo, dirección de correo electrónico y número de teléfono, y puedes añadir más campos en el editor de arrastrar y soltar.

Cuando llegue una solicitud de corrección, verifica la identidad del solicitante antes de actualizar tus registros. También vale la pena registrar cada solicitud y la acción que tomaste, lo que sirve como prueba de cumplimiento si alguna vez te auditan.
Apoya el 'Derecho a Eliminar'
Los usuarios también pueden solicitar que elimines sus datos personales. Recomiendo manejar esto con un formulario de eliminación creado con un complemento como WPForms, que tiene una plantilla dedicada para el Formulario de solicitud de derecho de supresión GDPR. Esa plantilla forma parte de WPForms Pro y superiores.
🌟 ¿Quieres saber más sobre este potente plugin para crear formularios? Echa un vistazo a nuestra detallada reseña de WPForms.
Una vez que el formulario esté en línea, enlaza a él desde tu página de política de privacidad o incorpóralo directamente, para que los visitantes puedan encontrarlo.
WPForms también tiene un sistema de gestión de entradas incorporado, para que puedas filtrar los envíos de todos tus formularios y detectar rápidamente las solicitudes de eliminación.
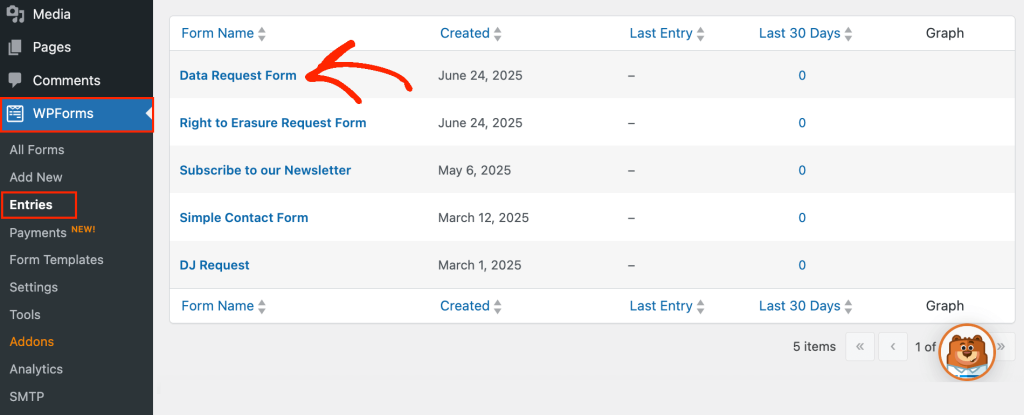
Para revisar tus entradas, ve a WPForms » Entradas, donde verás cada formulario en tu sitio web.

Busca tu formulario de eliminación de datos y haz clic en él para ver todas tus solicitudes de 'eliminar datos'.
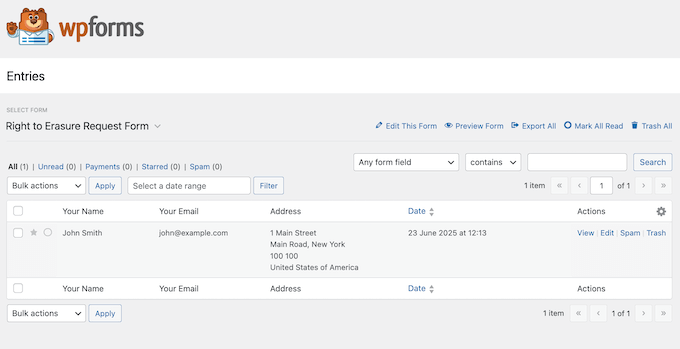
Verifica siempre la identidad del usuario antes de eliminar su información, ya que esta acción es permanente y no se puede deshacer.
Una vez verificado, dirígete a Herramientas » Borrar datos personales.
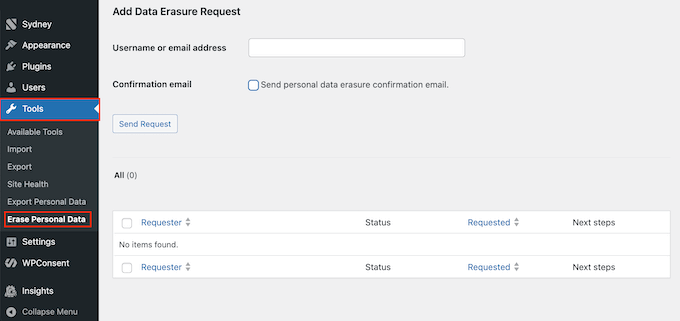
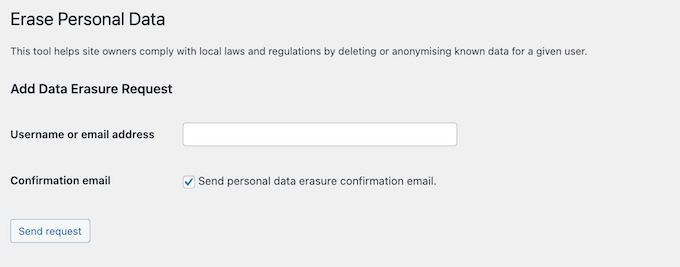
En el campo 'Nombre de usuario o dirección de correo electrónico', escribe los detalles del usuario que deseas eliminar. La herramienta también tiene una opción 'Enviar correo electrónico de confirmación de borrado de datos personales', que informa al usuario cuando has terminado.
Gestiona las solicitudes de acceso a datos de manera eficiente
Bajo el Derecho a Saber, los consumidores pueden solicitar un informe completo de la información personal que has recopilado, almacenado o compartido sobre ellos.
Desde el 1 de enero de 2026, esto ya no está limitado a una ventana móvil de 12 meses, por lo que si conservas los datos de los clientes durante más de un año, debes retroceder hasta el 1 de enero de 2022.
WPForms ofrece una plantilla de Formulario de Solicitud de Datos lista para usar para esto, que forma parte de WPForms Pro y versiones superiores.
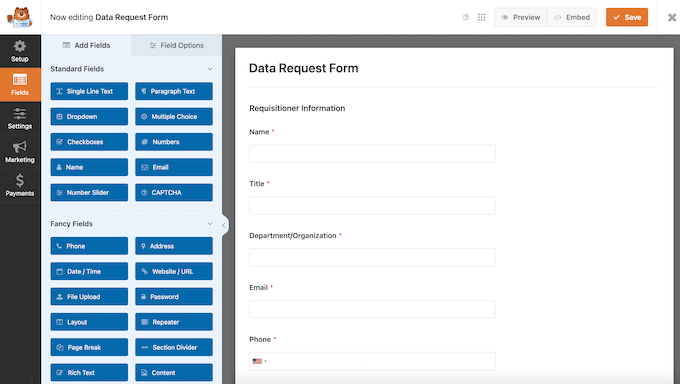
Después de agregar este formulario a tu sitio, ve a WPForms » Entradas y selecciónalo para ver las solicitudes a medida que llegan.
Para responder a una, exporta la información de esa persona como un archivo .zip yendo a Herramientas » Exportar datos personales.
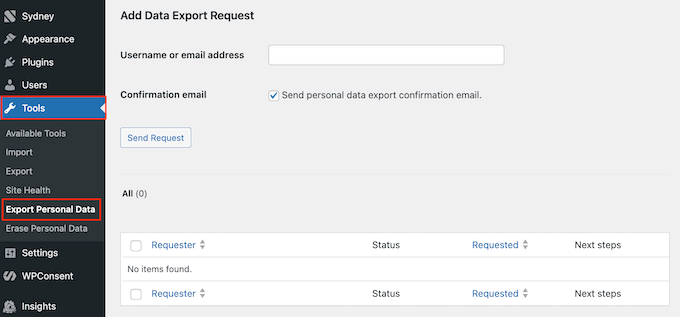
Introduce la dirección de correo electrónico o el nombre de usuario del usuario, haz clic en Enviar Solicitud y luego comparte el archivo .zip con la persona que lo solicitó.
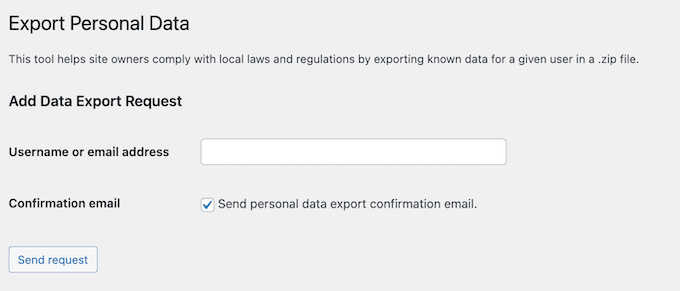
Para una mirada más profunda a ambas herramientas integradas, consulta nuestra guía sobre cómo exportar y borrar datos personales en WordPress.
Asegure su sitio de WordPress
La CCPA permite a los consumidores demandarte por una violación causada por la falta de implementación de medidas de seguridad razonables, de $107 a $799 por consumidor, por incidente. Eso hace que asegurar tu sitio sea un requisito legal, no solo una buena práctica.
Teniendo esto en cuenta, asegúrate de tener lo básico cubierto: un plugin de seguridad, actualizaciones regulares, contraseñas seguras con autenticación de dos factores, hosting confiable, copias de seguridad y protección contra spam en tus formularios. Nuestra guía definitiva de seguridad de WordPress cubre cada uno de estos puntos paso a paso.
- Instala un plugin de seguridad para proteger tu sitio de malware, ataques de fuerza bruta y otras amenazas comunes.
- Mantén actualizado el núcleo de WordPress, los plugins y los temas, ya que el software desactualizado es una de las causas más comunes de vulnerabilidades de seguridad.
- Usa contraseñas seguras y únicas para todas las cuentas de administrador, y habilita la autenticación de dos factores siempre que sea posible.
- Elige un proveedor de hosting de WordPress confiable que ofrezca certificados SSL, firewalls y actualizaciones de seguridad a nivel de servidor.
- Configura copias de seguridad regulares de WordPress para que puedas recuperarte rápidamente después de una brecha o pérdida de datos.
- Añade protección anti-spam como CAPTCHA a tus formularios para prevenir ataques automatizados y envíos de spam.
En conjunto, estos pasos son lo que significan las 'medidas de seguridad razonables' en la práctica.
Revisar contratos de terceros
Si comparte datos personales con servicios de terceros, como servicios de marketing por correo electrónico, herramientas de análisis, procesadores de pago o redes publicitarias, la CCPA requiere un contrato que limite lo que pueden hacer con ellos. En la práctica, los principales proveedores incluyen esto en sus términos estándar, así que verifique que los términos o el acuerdo de procesamiento de datos de cada proveedor cubran California y anótelo en su hoja de cálculo de auditoría.
WordPress y el cumplimiento de la CCPA: Preguntas frecuentes
¿Es el GDPR más estricto que la CCPA?
Generalmente sí, el GDPR es más estricto. La mayor diferencia práctica es el consentimiento, ya que el GDPR requiere que los visitantes den su consentimiento antes de que usted configure cookies no esenciales, mientras que la CCPA funciona principalmente con una base de exclusión voluntaria (opt-out).
El GDPR también se aplica a cualquier organización que maneje datos de residentes de la UE, sin importar cuán pequeña sea, mientras que la CCPA solo se aplica una vez que se alcanzan umbrales específicos. Eso significa que un blog pequeño puede estar exento de la CCPA y, al mismo tiempo, estar completamente sujeto al GDPR.
Para el recorrido completo, consulte nuestra guía definitiva de cumplimiento de WordPress y GDPR.
Mi sitio está por debajo de los umbrales de la CCPA. ¿Se aplican otras leyes de privacidad estatales a mí?
Muy posiblemente, porque cada estado establece sus propios umbrales. Alrededor de 20 estados ahora tienen leyes integrales de privacidad del consumidor en vigor, y varias de ellas cubren a las empresas a las que no se aplicaría la CCPA.
Afortunadamente, no necesita una estrategia separada para cada una, ya que una política de privacidad, un banner de bloqueo de scripts, un sistema de solicitud de datos y un registro de consentimiento lo ayudarán a cumplir con las leyes de privacidad en varios estados.
Para obtener detalles específicos del estado, consulte nuestras guías sobre el cumplimiento de VCDPA en WordPress y el cumplimiento de UCPA en WordPress, o nuestra guía de cumplimiento de privacidad de WordPress para las reglas compartidas.
¿Con qué frecuencia debo revisar mi cumplimiento de la CCPA?
Cada sitio web es diferente, pero recomiendo revisar al menos una vez al año, y cada vez que realices cambios importantes en cómo manejas los datos del usuario. Dado que los umbrales de multas se ajustan por inflación cada año impar, verifica cualquier cifra específica en tu documentación en 2027.
Recursos adicionales sobre regulación de privacidad
Estos recursos lo ayudarán a mantenerse al día con las regulaciones de privacidad y las mejores prácticas en evolución:
- La guía definitiva para el cumplimiento de la privacidad en WordPress
- Cómo saber si tu sitio web de WordPress utiliza cookies
- Cómo crear una página de No vender mi información en WordPress
- La guía definitiva de seguridad para WordPress – Paso a paso
Espero que esta guía definitiva sobre el cumplimiento de la CCPA en WordPress lo haya ayudado a comprender esta importante ley de privacidad. A continuación, puede consultar nuestras selecciones expertas de los mejores plugins de seguridad de WordPress o las mejores soluciones de análisis para usuarios de WordPress.
Si te gustó este artículo, suscríbete a nuestro Canal de YouTube para ver tutoriales en video de WordPress. También puedes encontrarnos en Twitter y Facebook.





vaibhav
gracias, fue muy útil
Soporte de WPBeginner
¡Me alegra que haya sido útil!
Administrador
mike
artículo muy completo.. lo guardo para más tarde cuando espero cumplir los criterios!
Soporte de WPBeginner
Me alegra que te haya gustado y estará aquí cuando estés listo
Administrador
Ashraful Haque Akash
Gracias por esta información importante y detallada.
Soporte de WPBeginner
¡De nada!
Administrador
Kamran
Gracias por la increíble y detallada publicación. Estuve buscando esto durante mucho tiempo
Soporte de WPBeginner
De nada
Administrador
Huzaifa Al Mesbah
¡Excelente guía sobre el cumplimiento de la CCPA para WordPress! Tus pasos claros y accionables hacen que este tema complejo sea mucho más fácil de manejar. Gracias por los consejos prácticos sobre auditorías de datos y el uso de WPConsent.
Soporte de WPBeginner
De nada, ¡me alegra que nuestra guía haya sido útil!
Administrador
Faisal Ahammad
¡Gracias por esta guía clara y útil! Como principiante, encontré que las instrucciones paso a paso y las recomendaciones de plugins eran muy fáciles de seguir. Hace que el cumplimiento de la CCPA sea menos confuso y más factible. ¡Aprecio los consejos prácticos!
Soporte de WPBeginner
¡De nada!
Administrador
Okafor Franklyn Chukwuemeka
La privacidad de los datos es esencial en el desarrollo de sitios web, como principiante en WordPress, lo aprendí de la manera difícil. Gracias por esta perspectiva.
Soporte de WPBeginner
¡De nada!
Administrador
Arsalan
¡Gran guía! La CCPA puede ser confusa, por lo que tener un desglose claro y paso a paso para los usuarios de WordPress es increíblemente útil.
Soporte de WPBeginner
¡Nos alegra que te haya gustado nuestra guía!
Administrador
Toine
¡Muy bien! Gracias
Soporte de WPBeginner
De nada
Administrador
AM
Gracias por un artículo muy informativo. Realmente aprecio que hayas puesto los requisitos de CA al principio. Tendré que vender MUCHOS libros para alcanzar esos umbrales.
Soporte de WPBeginner
Nos alegra poder compartir
Administrador
Aiesha
Útil como siempre, ¡gracias!
Soporte de WPBeginner
¡De nada!
Administrador
Kerri
Muy útil. Suena a que no necesito preocuparme.
Soporte de WPBeginner
Nos alegra poder seguir llamando tu atención
Administrador
Amandine
Un gran artículo y guía para gestionar la CCPA y los datos en general.
No sabía que tenías que cumplir con la CCPA incluso si no tenías tu sede en EE. UU. Definitivamente me pondré a ello.
Me encantaría recibir una publicación sobre cómo gestionar múltiples leyes de privacidad de datos.
Soporte de WPBeginner
Investigaremos la posibilidad en el futuro
Administrador
Abril
Muy buena información aquí sobre el cumplimiento de la CCPA. ¡Gracias por esto!
Soporte de WPBeginner
¡De nada!
Administrador
Matt
Realmente no me aplica, ¡pero es un gran artículo! Ustedes hacen cosas geniales.
Soporte de WPBeginner
Nos alegra que te guste nuestro contenido, aunque no sea necesario para tu sitio, incluye herramientas útiles para tus usuarios
Administrador
Amr Fawzy Amer
Esa guía es muy útil. Gracias por el gran esfuerzo que le dedicaron.
Soporte de WPBeginner
¡De nada, nos alegra que nuestra guía haya sido útil!
Administrador
Pierre Wouters
He seguido WP Beginner durante muchos años, y siempre he encontrado algo nuevo o un tutorial útil.
¡Gracias!
Soporte de WPBeginner
De nada
Administrador
Nonofo Joel
Esta es una publicación excelente sobre el cumplimiento de la CCPA, como usuario de WordPress y recibiendo tráfico de California, es una buena perspectiva para implementar en el sitio web que he construido.
Soporte de WPBeginner
Nos alegra que hayas encontrado útil nuestro artículo
Administrador
Aina Oluwatimilehin
WPbeginner ha sido mi sitio de referencia para recursos de WP.
Gracias.
Soporte de WPBeginner
De nada
Administrador
Sridhar Paruchuri
¡Wow, este es exactamente el tipo de recurso que estaba buscando! El desglose paso a paso, desde las auditorías de datos hasta el manejo de solicitudes de eliminación y acceso, hace que el cumplimiento de la CCPA se sienta completamente manejable. Aprecio especialmente cómo explicaste el uso de WPConsent para la gestión de cookies y WPForms para las solicitudes de datos de usuarios. Toma lo que parece un dolor de cabeza legal y lo convierte en pasos prácticos de WordPress. Gracias por hacer que el cumplimiento de la privacidad sea tan accesible y práctico para los no abogados como yo.
Soporte de WPBeginner
De nada, me alegra que nuestra guía pueda ser útil
Administrador
Christian Morris
Qué publicación tan informativa
Soporte de WPBeginner
Me alegra que pienses eso
Administrador
Vidya Sury
Gracias por explicarlo todo tan claramente. El consentimiento es un tema confuso en este momento y es difícil saber qué debemos hacer para estar del lado correcto.
Soporte de WPBeginner
¡De nada!
Administrador
Syed Sazzadul Bari
Esta fue una guía genuinamente útil y oportuna. Gracias por desglosar un tema tan complejo de una manera amigable para principiantes. A medida que las leyes de privacidad se vuelven más estrictas, es fácil que los propietarios de sitios web pequeños se sientan abrumados. Su enfoque paso a paso y la mención de herramientas como WPConsent brindan un valor real y práctico. Aprecio especialmente el énfasis en construir confianza, no solo en evitar multas, algo que a menudo pasamos por alto en las discusiones sobre cumplimiento. ¡Gran trabajo!
Soporte de WPBeginner
¡De nada!
Administrador
Abid Hasan
Gran artículo, gracias por las ideas.
Soporte de WPBeginner
¡De nada!
Administrador
Foysal
Gracias por compartir esta guía amigable para principiantes.
Soporte de WPBeginner
¡De nada!
Administrador
Gopal K
muy útil para blogueros
Soporte de WPBeginner
Me alegra que pienses eso
Administrador
Helen Putre
Gracias por el análisis profundo sobre el cumplimiento de la privacidad y cómo mejorarlo en mi sitio.
Soporte de WPBeginner
¡De nada!
Administrador
Caron
¡Gracias por un artículo tan detallado, fantástico!
Soporte de WPBeginner
¡De nada!
Administrador
Bruce Spedding
Nunca estoy seguro si estoy obligado a seguir esto – con sede en Nueva Zelanda
Soporte de WPBeginner
Incluso si no es necesario para tu sitio, hay herramientas útiles que los usuarios pueden tener en estas recomendaciones
Administrador
Stuart Hasson
WP Beginner ha sido DE GRAN ayuda al darme ideas y actualizaciones para hacer mi sitio web más útil y productivo.
Soporte de WPBeginner
Nos alegra que nuestras guías hayan sido útiles
Administrador
David
Genial. piezas. ¡Te leo casi todas las mañanas!
Soporte de WPBeginner
Nos alegra poder ser tu lectura matutina
Administrador
Reza
Muchas cosas que no sabía aquí, gracias.
Soporte de WPBeginner
Nos alegra poder compartir
Administrador
Sieglinde Anderson
He usado los tutoriales de WPBeginner por más de 10 años. Recibí información muy útil no solo para mi blog sino también para mi sitio web. Coleccioné la mayoría en un archivo, pero lamentablemente el huracán Helene destruyó mi internet por más de 3 meses y Microsoft eliminó todos los archivos guardados donde no se pueden encontrar.
Sé que la información que necesito está en el sitio de WPBeginner y me siento muy agradecido de poder acceder y obtener lo que necesito aprender. Gracias por su generosidad y toda la información que brindan gratis.
Soporte de WPBeginner
¡Nos alegra poder seguir ofreciéndote nuestros tutoriales!
Administrador
Robert Tillotson
Vaya, un montón de cosas aquí. Demasiado largo para leer y digerir de una sentada.
Soporte de WPBeginner
Siempre puedes volver y repasar parte del artículo en lugar de todo a la vez
Administrador
Carolyn Dean
Gracias por esta información importante y detallada.
Soporte de WPBeginner
¡De nada!
Administrador
Lisa Angle
¡Gracias por todo lo que hacen para ayudar a la gente a aprender WordPress!
Soporte de WPBeginner
Nos alegra poder ser de ayuda
Administrador
René Joergensen
Gracias por compartir sobre la CCPA y cómo evitar incumplimientos y arriesgarse a una multa.
Soporte de WPBeginner
De nada
Administrador
Daphane
Aprecio toda la educación que brindas sobre WordPress y las noticias destacadas
Soporte de WPBeginner
Nos alegra saber que encuentras útil nuestro contenido
Administrador
Paul Sahota
Excelente desglose de los requisitos de la CCPA para usuarios de WordPress. La sección sobre manejo de datos y recomendaciones de plugins destacó, especialmente la integración de WPForms para solicitudes de acceso a datos.
Me encantaría ver una futura publicación comparando la CCPA con el RGPD para propietarios de sitios en múltiples regiones.
Soporte de WPBeginner
Investigaremos la posibilidad
Administrador
Dayo
I’ve not really given the privacy and compliance ethics a thought, maybe became I’m in Africa where such laws are not highly enforced. I’ll ensure to take that seriously from today, beginning with the WPConsent plug-in.
Thank you.
Soporte de WPBeginner
Nos alegra que pudiéramos compartir esto contigo
Administrador
Jesse Mwangi
Esta guía es increíblemente útil, especialmente para desarrolladores y propietarios de sitios que trabajan con clientes en California o que se dirigen a ellos. El desglose de qué es la CCPA, en qué se diferencia del RGPD y cómo hacer que tu sitio de WordPress cumpla es muy claro y accionable.
Gracias WPBeginner por hacer que los temas complejos sean siempre más fáciles de entender e implementar. ¡Definitivamente lo consultaré en futuros proyectos!
Soporte de WPBeginner
¡De nada, me alegra que hayas encontrado útil la guía!
Administrador
Olena
¡Gracias por una publicación tan interesante y útil!
Soporte de WPBeginner
¡Me alegra que te haya resultado útil!
Administrador
Samuel Ipinlaiye
Increíble. Artículo muy perspicaz.
Soporte de WPBeginner
Me alegra que pienses eso
Administrador
Md Moniruzzaman Monir
Gracias por tu detallada respuesta.
Soporte de WPBeginner
De nada
Administrador