


Perguntando se a Lei de Privacidade do Consumidor da Califórnia (CCPA) realmente se aplica ao seu site WordPress? Para a maioria dos sites pequenos, a resposta honesta é provavelmente não. Mas a definição da lei de 'compartilhamento' de informações pessoais é ampla o suficiente para cobrir uma tag do Google Analytics ou um Pixel do Facebook, e a Califórnia não é o único estado a escrever regras como essa.
Trabalhamos nisso em nossos próprios sites, então sei quais partes da CCPA tocam um site WordPress típico e quais partes você pode deixar de lado com segurança.
Neste guia, mostrarei como garantir a conformidade com a CCPA para sites WordPress.
⚠️ Não somos advogados e nada neste site deve ser considerado aconselhamento jurídico.
A resposta rápida – A CCPA se aplica à sua empresa com fins lucrativos se ela atender a qualquer um destes três critérios:
- Sua empresa gera mais de US$ 26.625.000 em receita bruta anual.
- Você compra, vende ou compartilha as informações pessoais de 100.000 ou mais residentes ou domicílios da Califórnia por ano.
- Você obtém 50% ou mais de sua receita anual da venda ou compartilhamento de dados pessoais de residentes da Califórnia.
Se isso se aplica a você, manter a conformidade se resume a cinco tarefas principais:
- Audite o que você coleta – Realize uma auditoria de dados cobrindo todos os plugins e scripts em seu site.
- Divulgue o que você faz com isso – Publique uma política de privacidade que descreva claramente os dados que você coleta, por que você os coleta e os direitos do visitante.
- Pergunte antes de rastrear – Adicione um banner de cookies que bloqueie scripts de terceiros até que os usuários optem explicitamente por participar.
- Registre cada escolha de consentimento – Mantenha um registro de consentimento para que você possa comprovar a conformidade se for auditado.
- Responda rapidamente às solicitações – Gerencie solicitações de acesso, correção e exclusão com um formulário e as ferramentas integradas do WordPress.
O que é a California Consumer Privacy Act (CCPA)?
A Lei de Privacidade do Consumidor da Califórnia (CCPA) dá aos residentes da Califórnia controle direto sobre como as empresas coletam, armazenam e compartilham suas informações pessoais. Sua definição de 'informações pessoais' é ampla, cobrindo nomes, endereços de e-mail, histórico de navegação e até dados biométricos.
Assim como o Regulamento Geral de Proteção de Dados (GDPR), a CCPA não afeta apenas empresas sediadas na Califórnia. Se você lida com dados de pessoas que moram lá, então ela pode se aplicar a você, onde quer que seu site WordPress esteja sediado.
A palavra que confunde as pessoas é 'compartilhar'. Você pode nunca vender os dados de ninguém, mas se o seu site exibe anúncios, um Pixel do Facebook ou Google Analytics com recursos de publicidade ativados, você está compartilhando informações pessoais para publicidade direcionada, e a CCPA trata isso da mesma forma que uma venda.
Mesmo abaixo desses limites, seguir essas práticas gera confiança e prepara você para as outras leis de privacidade estaduais que podem já se aplicar a você.
Por que os usuários do WordPress devem se importar com a conformidade com a CCPA?
Ignorar a CCPA pode ser caro. O órgão regulador de privacidade da Califórnia pode multá-lo em até US$ 2.500 por violação, e até US$ 8.000 por cada violação intencional ou qualquer violação envolvendo alguém que você sabe ter menos de 16 anos.
Os consumidores também podem processá-lo diretamente se ocorrer uma violação devido à sua segurança inadequada.
Dar aos visitantes controle real sobre suas informações pessoais também gera confiança com seu público.
Como a CCPA Afeta Seu Site WordPress
A CCPA concede aos visitantes do seu blog WordPress ou site seis direitos: saber quais dados pessoais você detém sobre eles, excluí-los, corrigi-los, optar por não vendê-los ou compartilhá-los, limitar como você usa informações confidenciais e exercer qualquer um desses sem ser cobrado a mais ou receber um serviço pior.
As etapas abaixo mostram como dar suporte a cada um.
CIPA e CCPA – Como Afetam Pequenos Sites
Em 1º de janeiro de 2026, novos regulamentos da CCPA adicionaram regras sobre tecnologia de tomada de decisão automatizada, avaliações de risco e auditorias anuais de cibersegurança. Embora visem grandes empresas e atividades que um site típico nunca realiza, há um desenvolvimento que afeta pequenos sites.
Advogados de autores têm usado a Lei de Invasão de Privacidade da Califórnia (CIPA), uma lei de interceptação telefônica dos anos 1960, para processar sites por gravação de sessão comum, chat ao vivo e scripts de publicidade, com danos estatutários de US$ 5.000 por violação.
De acordo com uma análise de julho de 2026 do escritório de advocacia Spencer Fane, essas reivindicações cresceram de aproximadamente 600 processos para mais de 4.000 e agora representam cerca de dois terços da litígio de privacidade ativa na Califórnia.
A CIPA não estabelece nenhum limite de receita, portanto, um pequeno site que executa análises e um widget de chat está exposto de uma forma que os limites da CCPA nunca sugeririam. Os tribunais ainda estão divididos sobre se essas leis antigas se aplicam ao rastreamento web moderno, mas a solução prática é descobrir quais cookies seu site define e, em seguida, obter consentimento antes que esses scripts sejam carregados.
Como Melhorar Sua Conformidade com a CCPA no WordPress
Você pode clicar nos links abaixo para pular para qualquer seção:
- Realize uma Auditoria de Dados
- Crie uma Política de Privacidade
- Adicione um Pop-up de Cookies
- Escreva uma Política de Cookies Separada
- Bloqueie Scripts de Terceiros
- Rastreie e Registre o Consentimento do Visitante
- Construa Confiança com Opções de Opt-Out
- Apoie o ‘Direito de Correção’
- Apoie o ‘Direito de Exclusão’
- Gerencie Solicitações de Acesso a Dados de Forma Eficiente
- Proteja seu Site WordPress
- Revise Contratos de Terceiros
- WordPress e Conformidade com a CCPA: Perguntas Frequentes
- Recursos Adicionais de Regulamentação de Privacidade
Realize uma Auditoria de Dados
O primeiro passo é identificar e documentar todos os tipos de dados pessoais que você coleta, processa e armazena. Para começar, recomendo listar todos os plugins do WordPress e ferramentas que coletam dados em seu site, como plugins de análise, construtores de formulários e plugins de SEO.
Por exemplo, se você criou um formulário de solicitação de orçamento, o plugin do seu construtor de formulários pode coletar o nome do visitante, o nome da empresa e o cargo. Para cada ferramenta, faça a si mesmo estas perguntas:
- Quais dados pessoais específicos ele coleta? Podem ser nomes, endereços de e-mail, endereços IP ou detalhes de pagamento.
- Onde esses dados são armazenados? Eles estão em seu próprio servidor ou são enviados para um serviço de terceiros?
- Por que esses dados estão sendo coletados? Eles são essenciais ou não essenciais e como você os está usando?
- Por quanto tempo esses dados são mantidos? Você tem uma política de retenção para eles?
- Esses dados são compartilhados com alguém? Em particular, algum provedor de serviços ou anunciante está envolvido?
Recomendo registrar as respostas em uma planilha simples, para que você tenha uma visão geral documentada para consultar sempre que suas práticas de privacidade mudarem.
Enquanto você tem essa lista em mãos, procure por qualquer coisa que você possa simplesmente parar de coletar. Cada campo de formulário e script de rastreamento que você remove é um dado que você nunca terá que proteger, divulgar ou excluir mais tarde.
Crie uma Política de Privacidade
Uma política de privacidade explica quais dados pessoais você coleta, por que você os coleta e com quem você os compartilha.
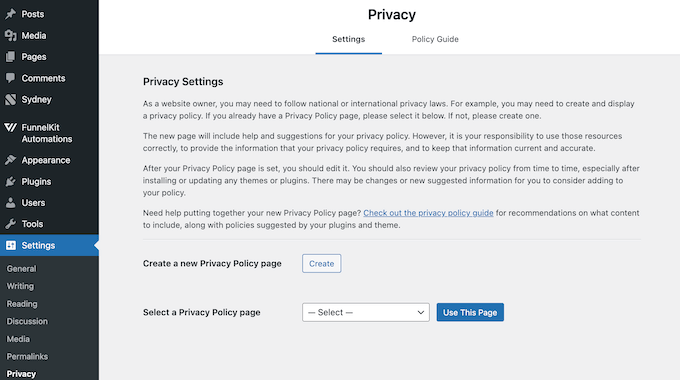
O WordPress vem com um gerador integrado para isso, que você encontrará em Configurações » Privacidade no seu painel.
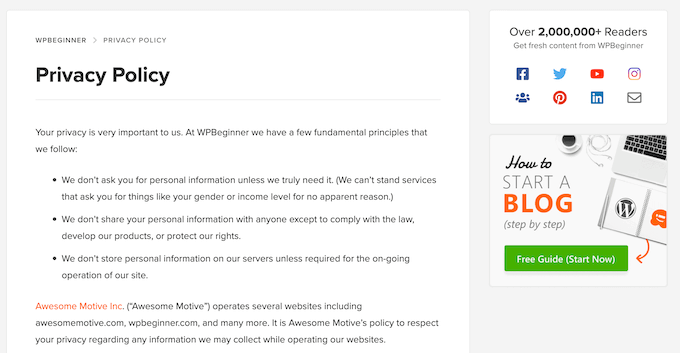
Alternativamente, você pode usar nossa política de privacidade do WPBeginner como ponto de partida.
Apenas lembre-se de substituir cada referência ao WPBeginner pelo nome do seu próprio site.
Também temos um guia completo, passo a passo, sobre como adicionar uma política de privacidade no WordPress.
Você já tem uma política de privacidade? Então atualize-a para cobrir os seis direitos da CCPA listados anteriormente e diga aos visitantes como usá-los. Por exemplo, você pode vincular a um formulário de contato onde eles podem solicitar uma cópia de seus dados.
Um requisito mais recente é fácil de ignorar.
Você deve listar as categorias de informações pessoais sensíveis que coleta, como credenciais de conta ou geolocalização precisa.
Finalmente, sua política de privacidade precisa ser fácil de encontrar, então vincule-a no cabeçalho ou rodapé do seu site para colocá-la em todas as páginas. Vale a pena revisá-la sempre que suas práticas de manuseio de dados mudarem.
Adicione um Pop-up de Cookies
A CCPA nem sempre exige que os visitantes optem pela coleta de dados, mas exige que eles possam descobrir sobre isso e optar por não participar. Um popup de cookies faz ambos, informando aos visitantes quais cookies você usa e por quê, e dando a eles uma maneira direta de recusar.
Existem muitos plugins de banner de cookies no mercado, mas recomendo o WPConsent, um plugin de conformidade de privacidade criado para atender a muitos padrões de privacidade diferentes, incluindo a CCPA.
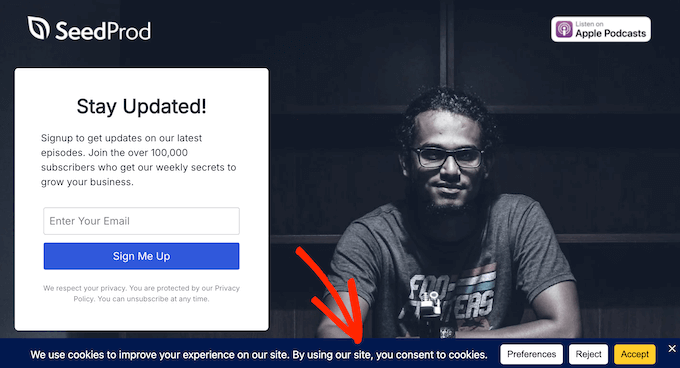
Usamos o WPConsent para exibir banners de cookies e gerenciar o consentimento do usuário em nossos próprios sites.
O plugin gratuito WPConsent vem com muitos recursos essenciais: o banner de cookies, bloqueio automático de scripts, o scanner de cookies do site, um gerador de política de cookies e suporte para o Google Consent Mode v2.
A versão premium do WPConsent adiciona logs de consentimento, reescaneamentos agendados, regras de geolocalização, traduções automatizadas e uma página dedicada de 'Não Venda'. Os logs de consentimento e a página 'Não Venda' são os dois que importam especificamente para a conformidade com a CCPA.
💡 Quer saber mais sobre nossa experiência direta com o WPConsent? Confira nossa análise aprofundada do WPConsent.
Para começar, instale e ative o plugin, como de costume. Após a ativação, o WPConsent escaneará todo o seu site em busca de cookies ativos e registrará todos os que encontrar.
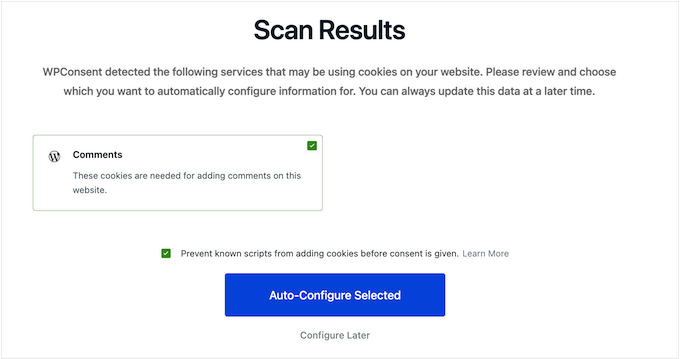
Um assistente de configuração, então, o guiará pela personalização do popup.
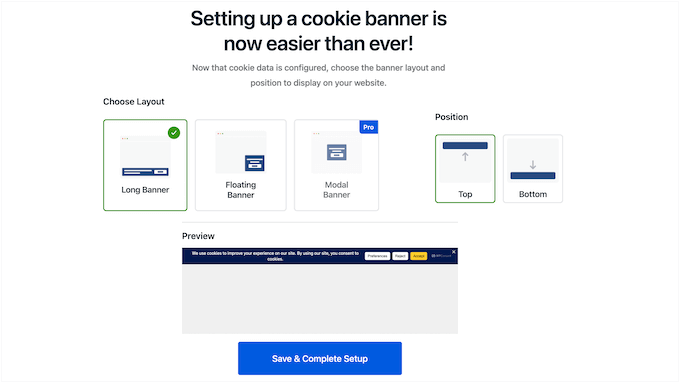
Quando estiver satisfeito com o banner, salve suas alterações e pronto. Para mais detalhes, consulte nosso guia sobre como adicionar um popup de cookies no WordPress.
Escreva uma Política de Cookies Separada
Ao lado do seu banner, é uma boa ideia publicar uma política de cookies.
Uma boa política lista os tipos de cookies que você usa, como essenciais, analíticos ou de marketing, explica seu propósito, como rastrear visitantes do site ou veicular anúncios direcionados, e informa quais informações pessoais eles coletam, como endereços IP ou histórico de navegação.
Você também deve vinculá-la tanto à sua política de privacidade principal quanto ao seu banner de cookies, para que os visitantes possam encontrá-la facilmente.
Mais uma vez, o WPConsent pode cuidar disso para você, usando o mesmo escaneamento que encontrou seus cookies ativos. Para configurá-lo, vá para WPConsent » Configurações, abra o menu suspenso Política de Cookies e escolha a página onde deseja que a política apareça.
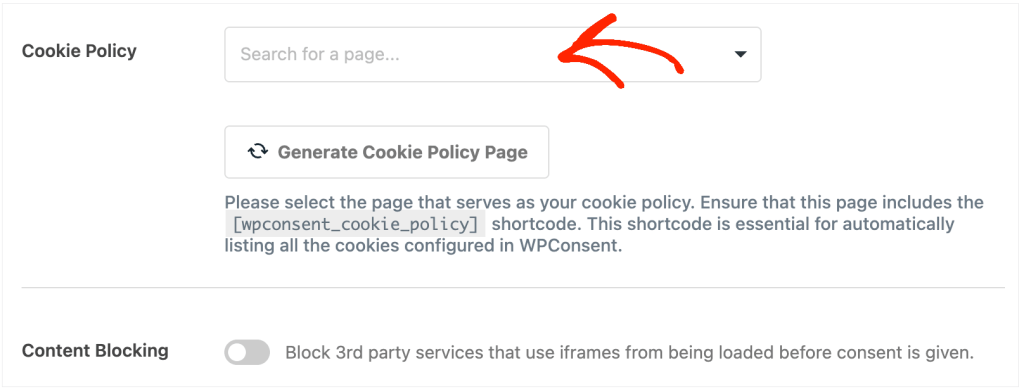
O WPConsent, então, adiciona a política a essa página.
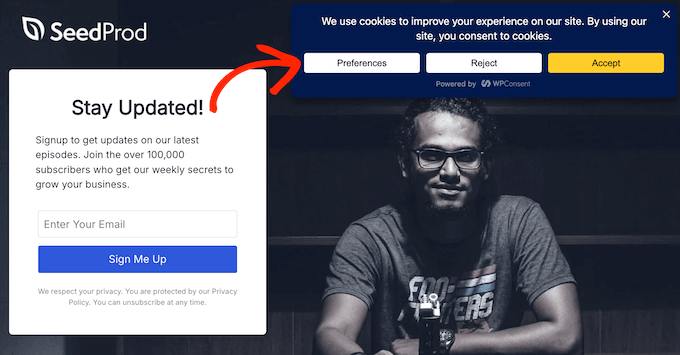
Os visitantes podem acessar a política diretamente do seu banner clicando no botão ‘Preferências’.
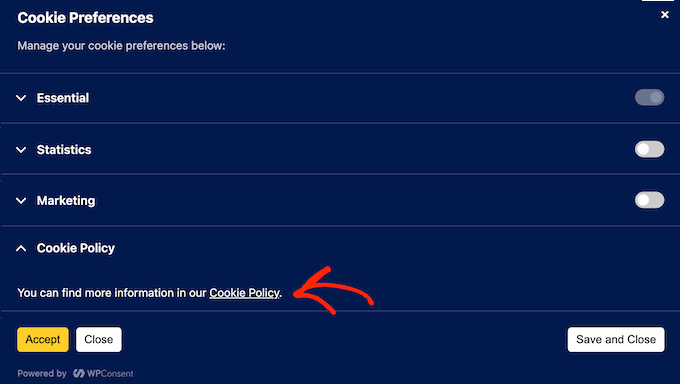
A partir daí, eles selecionam o link ‘Política de Cookies’.
Bloquear Scripts de Terceiros
A conformidade com a CCPA também se aplica às ferramentas de rastreamento externas em seu site, como Google Analytics e Pixel do Facebook. Como essas ferramentas de rastreamento coletam dados de seus visitantes, você é responsável por como eles coletam, armazenam e usam esses dados, e você precisa permitir que os visitantes optem por não participar.
Você pode controlar essas ferramentas por meio do bloqueio automático de scripts, que impede o carregamento de scripts de rastreamento até que um visitante dê consentimento. Isso torna o rastreamento de terceiros opt-in, o que vai além do que a CCPA exige.
No entanto, uma vez que seus rastreadores aguardam o consentimento, o Google Analytics contará apenas as pessoas que clicarem em ‘Aceitar’. Isso significa que seu tráfego relatado diminuirá. Alguns visitantes recusam e outros nunca respondem ao banner.
O WPConsent lida com o bloqueio de scripts para você, e o recurso está incluído no plugin gratuito. Ele reconhece scripts de rastreamento comuns como Google Analytics, Google Ads e Pixel do Facebook, e os retém para que não possam definir cookies até que um visitante dê permissão.
Para garantir que isso funcione em seu site, vá para WPConsent » Configurações, encontre o controle deslizante Bloqueio de Scripts e ative-o.
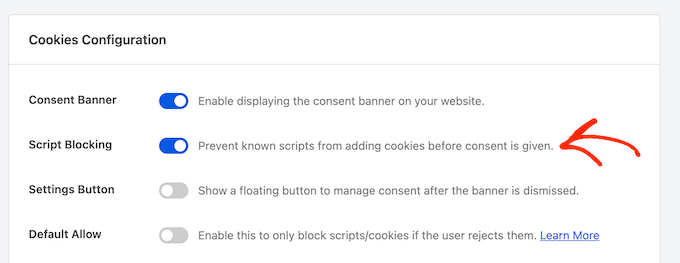
Em seguida, clique em ‘Salvar alterações’.
Para verificar se funcionou, abra seu site em uma janela de navegação anônima e visualize o código-fonte da página, que é o HTML bruto que seu navegador recebeu. Um rastreador que o WPConsent está retendo aparece com ‘type=text/plain’ em vez de um endereço ativo.
Se você usa um plugin de cache, então limpe seu cache do WordPress após habilitar esta configuração, ou o bloqueio não funcionará para seus visitantes.
A lei da Califórnia também exige que os sites respeitem os Mecanismos Universais de Opt-Out (UOOMs), que são sinais de navegador ou extensão que transmitem as escolhas de privacidade de um usuário em todos os sites que ele visita. O principal é o Global Privacy Control (GPC), enviado automaticamente por navegadores como Brave e extensões como DuckDuckGo.
A primeira ação de fiscalização da CCPA da Califórnia foi um acordo de US$ 1,2 milhão com a Sephora, especificamente porque a empresa não processou os sinais GPC.
O WPConsent pode detectar e respeitar esses sinais, mas está desativado por padrão. Vá para WPConsent » Configurações e selecione a aba ‘Avançado’.
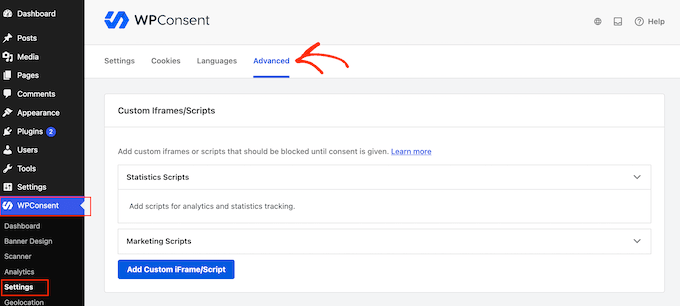
Depois disso, ative o controle deslizante ‘Respeitar Controles de Privacidade Globais’ e clique em ‘Salvar alterações’.
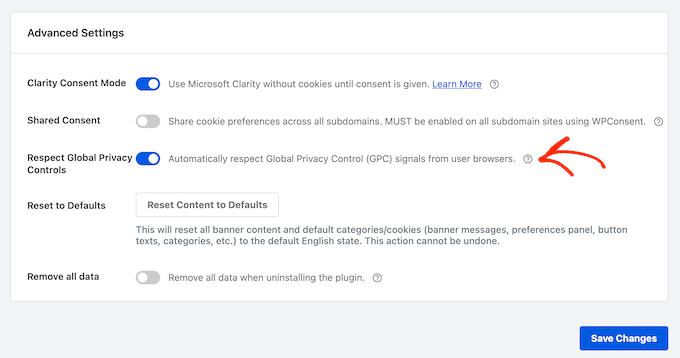
O WPConsent agora desativa cookies não essenciais para visitantes que enviam um sinal GPC, para que eles não vejam seu banner. Ele também mostra a mensagem de confirmação que as regras de 2026 exigem.
Rastreie e Registre o Consentimento do Visitante
Se o seu tratamento de dados for questionado ou os reguladores o auditarem, você precisará provar que respeitou as escolhas de seus visitantes. Um log de consentimento é essa prova.
O WPConsent Pro grava isso para você, capturando o endereço IP anonimizado de cada visitante, suas escolhas de consentimento e a data e hora em que essas escolhas foram registradas.
O registro de consentimento está desativado até que você o ative, portanto, primeiro vá para WPConsent » Configurações » Registros de Consentimento e ative-o. Você encontrará os registros em WPConsent » Registros de Consentimento em seu painel.
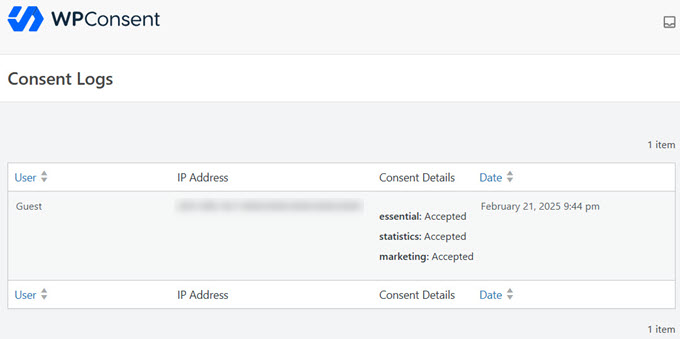
Se precisar compartilhá-los com um auditor, você pode exportar o registro diretamente do seu painel.
Construa Confiança com Opções de Opt-Out
A CCPA exige um link claro de ‘Não Vender ou Compartilhar Minhas Informações Pessoais’ em sua página inicial e em todas as páginas onde você coleta informações pessoais, e é por isso que normalmente fica no rodapé e aponta para uma página dedicada de opt-out.
A maneira mais fácil de lidar com isso no WordPress é o addon Não Vender da WPConsent, que pode colocar um formulário de solicitação pronto em qualquer página. O addon está incluído no plano Plus e acima.
Para instalá-lo, vá para WPConsent » Não Vender e clique no botão de instalação.
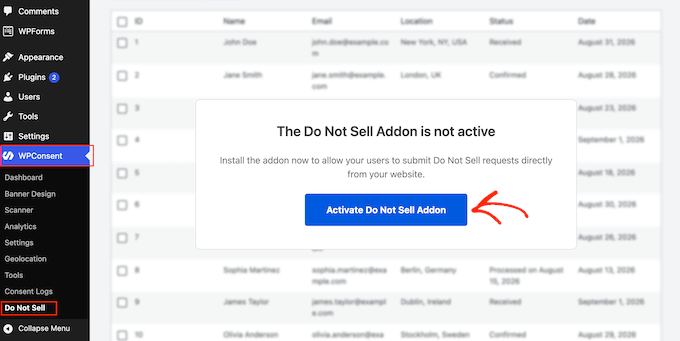
Em seguida, vá para WPConsent » Não Vender, selecione a aba ‘Configuração’ e clique em ‘Gerar Página Não Vender’. A WPConsent cria a página com o formulário de opt-out já nela. Se preferir usar uma página que você já publicou, escolha-a no menu suspenso ‘Página Não Vender’.
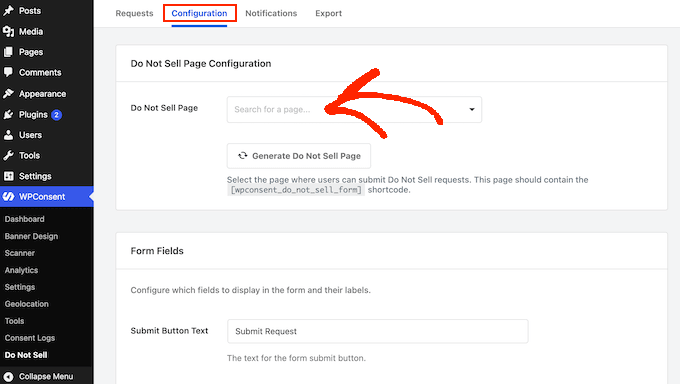
Agora você pode escolher quais informações o formulário solicita. Mantenha os campos de nome e e-mail que já estão ativados, pois um opt-out não é uma solicitação que você precise verificar, e campos extras apenas adicionam atrito.
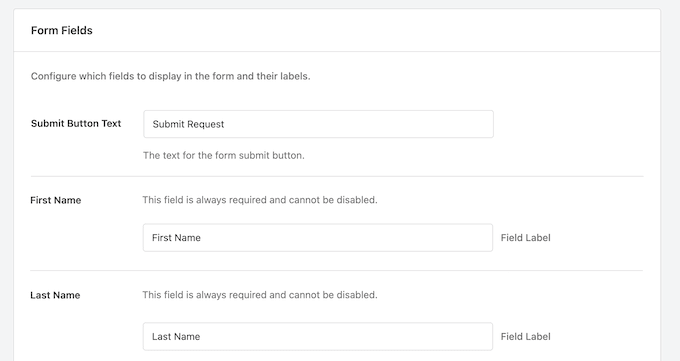
Finalmente, adicione um link para esta página em seu menu de rodapé para que ela apareça em todas as páginas. Os visitantes podem então usá-la para optar por não vender ou compartilhar seus dados pessoais. Para um guia mais detalhado, veja nosso guia sobre como criar uma página Não Vender Minhas Informações no WordPress.
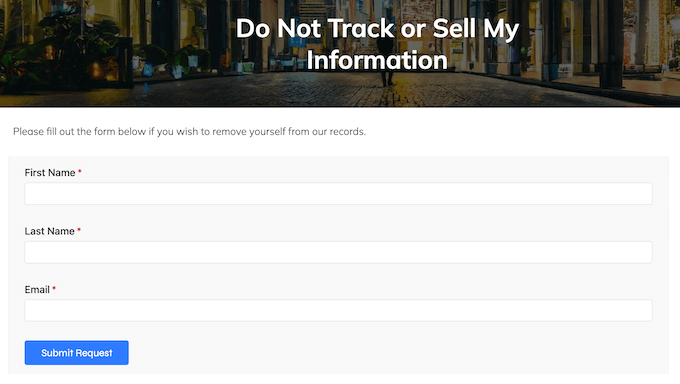
WPConsent registra cada solicitação com nomes, endereços de e-mail, carimbos de data/hora e status, e os armazena em seu próprio site. Cada solicitação é uma tarefa pendente em vez de um interruptor: remova essa pessoa de quaisquer públicos de anúncios ou listas de clientes que você carregue em plataformas de anúncios e, em seguida, marque a solicitação como processada.
Apoie o ‘Direito de Correção’
Os consumidores podem pedir para você corrigir quaisquer informações pessoais imprecisas que você tenha sobre eles. A maneira mais simples de dar suporte a isso é um formulário de solicitação de correção de dados.
WPForms é perfeito para isso, pois seu modelo de Formulário de Informações Pessoais inclui uma caixa de seleção ‘Atualizar Registro Existente’ para ajudá-lo a identificar solicitações de correção.
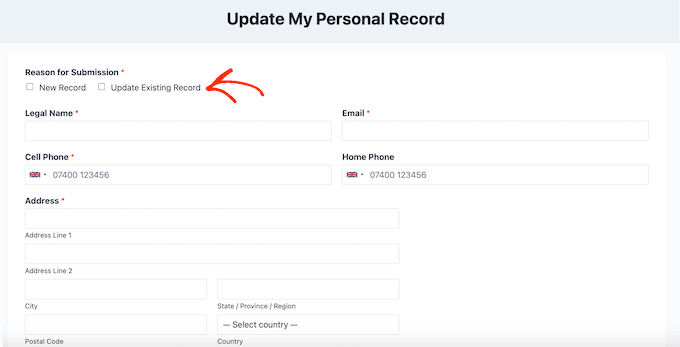
Este modelo está incluído em todos os planos pagos do WPForms, a partir do Basic.
Ele cobre nome legal, apelido, endereço de e-mail e número de telefone, e você pode adicionar mais campos no editor de arrastar e soltar.
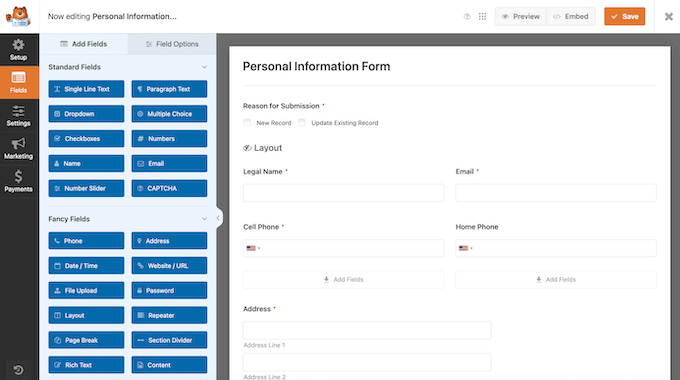
Quando uma solicitação de correção chegar, verifique a identidade do solicitante antes de atualizar seus registros. Vale a pena registrar cada solicitação e a ação que você tomou, o que serve como prova de conformidade se você for auditado.
Apoie o ‘Direito de Exclusão’
Os usuários também podem solicitar que você exclua seus dados pessoais. Recomendo lidar com isso com um formulário de exclusão criado com um plugin como WPForms, que tem um modelo dedicado de Formulário de Solicitação de Direito de Exclusão do GDPR. Esse modelo faz parte do WPForms Pro e superior.
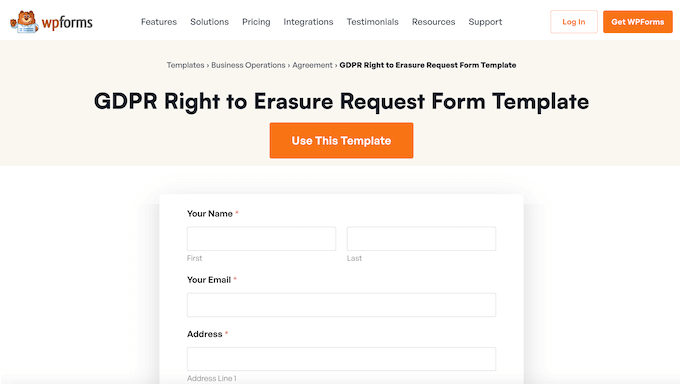
🌟 Quer saber mais sobre este poderoso plugin de criação de formulários? Confira nossa análise detalhada do WPForms.
Assim que o formulário estiver no ar, vincule-o à sua página de política de privacidade ou incorpore-o diretamente, para que os visitantes possam encontrá-lo.
O WPForms também possui um sistema integrado de gerenciamento de entradas, para que você possa filtrar envios em todos os seus formulários e identificar solicitações de exclusão rapidamente.
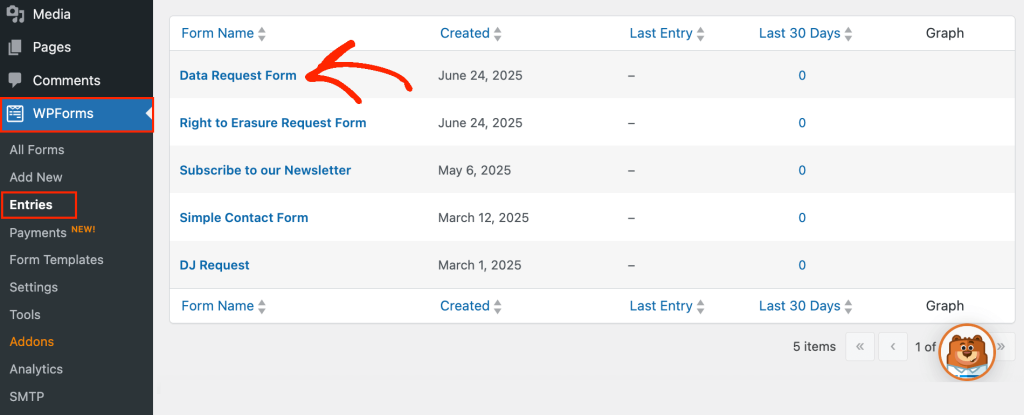
Para revisar suas entradas, acesse WPForms » Entradas, onde você verá todos os formulários em seu site.

Encontre seu formulário de exclusão de dados e clique nele para ver todas as suas solicitações de 'excluir dados'.
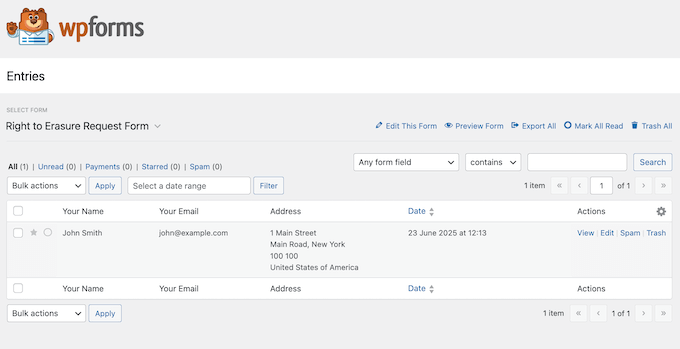
Sempre verifique a identidade do usuário antes de excluir suas informações, pois essa ação é permanente e não pode ser desfeita.
Após a verificação, acesse Ferramentas » Apagar Dados Pessoais.
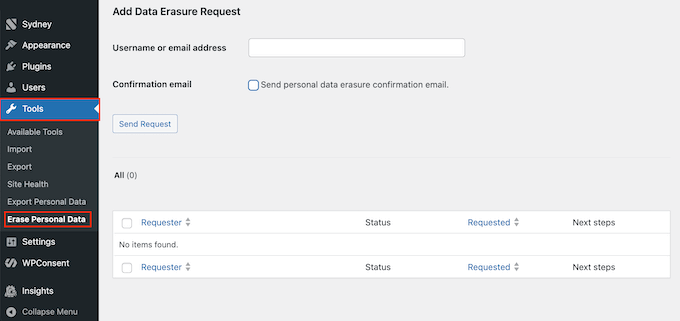
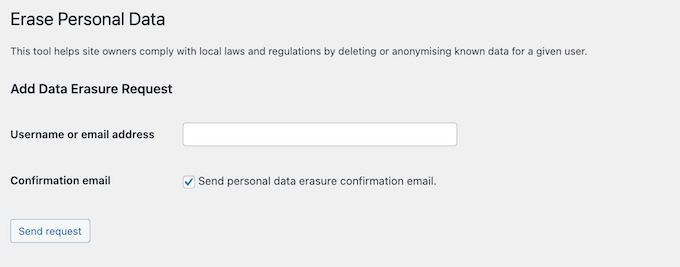
No campo 'Nome de usuário ou endereço de e-mail', digite os detalhes do usuário que você deseja remover. A ferramenta também possui uma configuração 'Enviar e-mail de confirmação de exclusão de dados pessoais', que informa ao usuário quando você terminou.
Gerencie Solicitações de Acesso a Dados de Forma Eficiente
Sob o Direito de Saber, os consumidores podem solicitar um relatório completo das informações pessoais que você coletou, armazenou ou compartilhou sobre eles.
Desde 1º de janeiro de 2026, isso não é mais limitado a uma janela contínua de 12 meses, portanto, se você mantiver dados de clientes por mais de um ano, deverá retroceder até 1º de janeiro de 2022.
O WPForms oferece um modelo pronto de Formulário de Solicitação de Dados para isso, que faz parte do WPForms Pro e versões superiores.
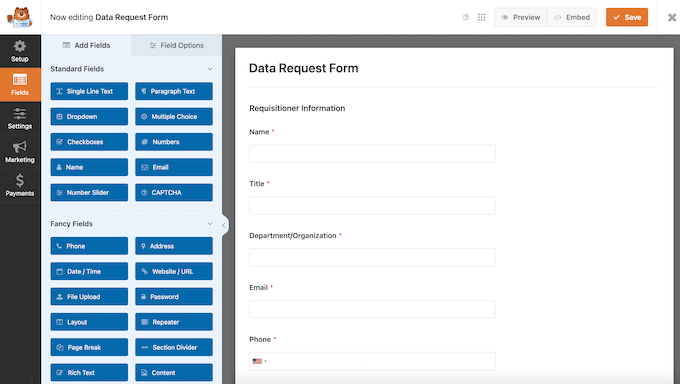
Após adicionar este formulário ao seu site, vá para WPForms » Entradas e selecione-o para ver as solicitações à medida que chegam.
Para responder a uma solicitação, exporte as informações dessa pessoa como um arquivo .zip indo para Ferramentas » Exportar Dados Pessoais.
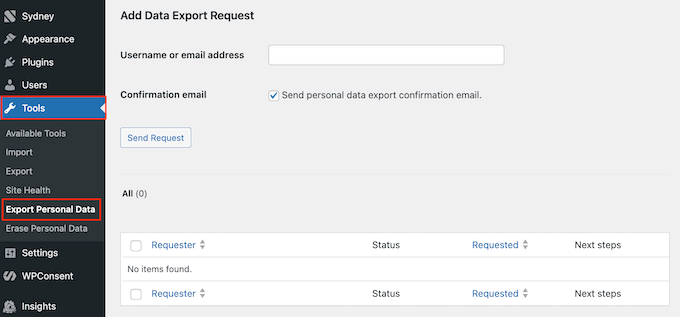
Digite o endereço de e-mail ou nome de usuário do usuário, clique em Enviar Solicitação e, em seguida, compartilhe o arquivo .zip com a pessoa que o solicitou.
Para uma análise mais detalhada de ambas as ferramentas integradas, consulte nosso guia sobre como exportar e apagar dados pessoais no WordPress.
Proteja seu Site WordPress
A CCPA permite que os consumidores o processem por uma violação causada pela falha em implementar medidas de segurança razoáveis, de US$ 107 a US$ 799 por consumidor, por incidente. Isso torna a segurança do seu site um requisito legal, não apenas uma boa prática.
Com isso em mente, certifique-se de ter o básico coberto: um plugin de segurança, atualizações regulares, senhas fortes com autenticação de dois fatores, hospedagem confiável, backups e proteção contra spam em seus formulários. Nosso guia definitivo de segurança do WordPress cobre cada um deles passo a passo.
- Instale um plugin de segurança para proteger seu site contra malware, ataques de força bruta e outras ameaças comuns.
- Mantenha o núcleo, os plugins e os temas do WordPress atualizados, pois software desatualizado é uma das causas mais comuns de vulnerabilidades de segurança.
- Use senhas fortes e exclusivas para todas as contas de administrador e ative a autenticação de dois fatores sempre que possível.
- Escolha um provedor de hospedagem WordPress confiável que ofereça certificados SSL, firewalls e atualizações de segurança em nível de servidor.
- Configure backups regulares do WordPress para que você possa se recuperar rapidamente após uma violação ou perda de dados.
- Adicione proteção anti-spam como CAPTCHA aos seus formulários para evitar ataques automatizados e envios de spam.
Juntas, essas etapas representam o que 'medidas de segurança razoáveis' significam na prática.
Revise Contratos de Terceiros
Se você compartilha dados pessoais com serviços de terceiros, como serviços de marketing por e-mail, ferramentas de análise, processadores de pagamento ou redes de publicidade, a CCPA exige um contrato que limite o que eles podem fazer com esses dados. Na prática, os principais provedores incluem isso em seus termos padrão, portanto, verifique se os termos de cada fornecedor ou acordo de processamento de dados cobrem a Califórnia e anote isso em sua planilha de auditoria.
WordPress e Conformidade com a CCPA: Perguntas Frequentes
O GDPR é mais rigoroso que a CCPA?
Geralmente sim, o GDPR é mais rigoroso. A maior diferença prática é o consentimento, pois o GDPR exige que os visitantes optem por participar antes que você defina cookies não essenciais, enquanto a CCPA funciona principalmente com base em opt-out.
O GDPR também se aplica a qualquer organização que lide com dados de residentes da UE, não importa quão pequena seja, enquanto a CCPA só se aplica quando você atinge limites específicos. Isso significa que um pequeno blog pode ser isento da CCPA, mas ainda estar totalmente vinculado ao GDPR.
Para o guia completo, veja nosso guia definitivo de conformidade do WordPress com o GDPR.
Meu site está abaixo dos limites da CCPA. Outras leis de privacidade estaduais se aplicam a mim?
Muito provavelmente, pois cada estado define seus próprios limites. Cerca de 20 estados agora têm leis abrangentes de privacidade do consumidor em vigor, e várias delas cobrem empresas às quais a CCPA não se aplicaria.
Felizmente, você não precisa de uma estratégia separada para cada uma, pois uma política de privacidade, um banner de bloqueio de scripts, um sistema de solicitação de dados e um registro de consentimento o ajudarão a cumprir as leis de privacidade em vários estados.
Para obter detalhes específicos do estado, consulte nossos guias de conformidade com VCDPA no WordPress e conformidade com UCPA no WordPress, ou nosso guia de conformidade de privacidade do WordPress para as regras compartilhadas.
Com que frequência devo revisar minha conformidade com a CCPA?
Todo site é diferente, mas recomendo revisar pelo menos uma vez por ano e sempre que fizer grandes alterações na forma como lida com os dados do usuário. Como os limites de multas são ajustados pela inflação a cada ano ímpar, verifique novamente quaisquer valores específicos em sua documentação em 2027.
Recursos Adicionais de Regulamentação de Privacidade
Estes recursos o ajudarão a acompanhar a evolução das regulamentações de privacidade e das melhores práticas:
- O Guia Definitivo para Conformidade de Privacidade do WordPress
- Como Saber se o Seu Site WordPress Usa Cookies
- Como Criar uma Página Não Venda Minhas Informações no WordPress
- O Guia Definitivo de Segurança do WordPress – Passo a Passo
Espero que este guia definitivo de conformidade da CCPA no WordPress tenha ajudado você a entender esta importante lei de privacidade. Em seguida, você pode querer ver nossas escolhas especializadas para os melhores plugins de segurança do WordPress ou as melhores soluções de análise para usuários do WordPress.
Se você gostou deste artigo, por favor, inscreva-se em nosso Canal do YouTube para tutoriais em vídeo do WordPress. Você também pode nos encontrar no Twitter e no Facebook.


vaibhav
obrigado, foi muito útil
WPBeginner Support
Fico feliz que tenha sido útil!
Admin
mike
artigo muito completo.. salvando para mais tarde, quando eu, espero, atender aos critérios!
WPBeginner Support
Fico feliz que tenha gostado e que estará aqui quando você estiver pronto
Admin
Ashraful Haque Akash
Obrigado por esta informação importante e detalhada.
WPBeginner Support
De nada!
Admin
Kamran
Obrigado pela postagem incrível e detalhada.. Estava procurando por isso há muito tempo
WPBeginner Support
De nada
Admin
Huzaifa Al Mesbah
Guia incrível sobre conformidade com a CCPA para WordPress! Seus passos claros e acionáveis tornam este tópico complexo muito mais fácil de lidar. Obrigado pelas dicas práticas sobre auditorias de dados e uso do WPConsent!
WPBeginner Support
De nada, fico feliz que nosso guia tenha sido útil!
Admin
Faisal Ahammad
Obrigado por este guia claro e útil! Como iniciante, achei as instruções passo a passo e as recomendações de plugins realmente fáceis de seguir. Isso torna a conformidade com a CCPA menos confusa e mais realizável. Agradeço as dicas práticas!
WPBeginner Support
De nada!
Admin
Okafor Franklyn Chukwuemeka
A privacidade de dados é essencial no desenvolvimento de sites, como iniciante em WordPress, aprendi da maneira mais difícil. Obrigado por esta visão
WPBeginner Support
De nada!
Admin
Arsalan
Ótimo guia! A CCPA pode ser confusa, então ter uma análise passo a passo clara para usuários de WordPress é incrivelmente útil.
WPBeginner Support
Fico feliz que tenha gostado do nosso guia!
Admin
Toine
Muito bom! Obrigado
WPBeginner Support
De nada
Admin
AM
Obrigado por um artigo muito informativo. Agradeço muito que você tenha colocado os requisitos da CA em primeiro lugar. Terei que vender MUITOS livros para atingir esses limites.
WPBeginner Support
Fico feliz que pudemos compartilhar
Admin
Aiesha
Útil como sempre, obrigado!
WPBeginner Support
De nada!
Admin
Kerri
Muito útil. Parece que não preciso me preocupar.
WPBeginner Support
Fico feliz que pudemos ainda assim chamar sua atenção
Admin
Amandine
Um ótimo artigo e guia para gerenciar CCPA e dados em geral.
Eu não sabia que você tinha que estar em conformidade com a CCPA, mesmo que não esteja sediado nos EUA. Com certeza vou cuidar disso.
Adoraria receber um post sobre como gerenciar vários atos de privacidade de dados.
WPBeginner Support
Analisaremos a possibilidade no futuro
Admin
April
Ótimas informações aqui sobre a conformidade com a CCPA. Obrigado por isso!
WPBeginner Support
De nada!
Admin
Matt
Na verdade, não se aplica a mim, mas ótimo artigo! Vocês fazem ótimas coisas.
WPBeginner Support
Fico feliz que você goste do nosso conteúdo, mesmo que não seja necessário para o seu site, ele inclui ferramentas úteis para seus usuários
Admin
Amr Fawzy Amer
Esse guia é muito útil. Obrigado pelo grande esforço que você dedicou a isso.
WPBeginner Support
De nada, ficamos felizes que nosso guia tenha sido útil!
Admin
Pierre Wouters
Acompanho o WP Beginner há muitos anos e sempre encontro algo novo ou um tutorial útil.
Obrigado!
WPBeginner Support
De nada
Admin
Nonofo Joel
Este é um excelente post sobre conformidade com a CCPA, como usuário do WordPress e recebendo tráfego da Califórnia, é uma boa visão para eu implementar no site que construí.
WPBeginner Support
Fico feliz que você tenha achado nosso artigo útil
Admin
Aina Oluwatimilehin
O WPbeginner tem sido meu site de referência para recursos sobre WP.
Obrigado.
WPBeginner Support
De nada
Admin
Sridhar Paruchuri
Uau, este é exatamente o tipo de recurso que eu estava procurando! A análise passo a passo, desde auditorias de dados até o tratamento de solicitações de exclusão e acesso, faz com que a conformidade com a CCPA pareça completamente gerenciável. Eu aprecio especialmente como você explicou o uso do WPConsent para gerenciamento de cookies e do WPForms para solicitações de dados do usuário. Isso transforma o que parece uma dor de cabeça legal em etapas acionáveis do WordPress. Obrigado por tornar a conformidade de privacidade tão acessível e prática para não advogados como eu.
WPBeginner Support
De nada, fico feliz que nosso guia possa ser útil
Admin
Christian Morris
Que post informativo
WPBeginner Support
Fico feliz que pense assim
Admin
Vidya Sury
Obrigado por explicar tudo tão claramente. Consentimento é um tópico confuso no momento e é difícil descobrir o que precisamos fazer para ficar do lado certo.
WPBeginner Support
De nada!
Admin
Syed Sazzadul Bari
Este foi um guia genuinamente útil e oportuno — obrigado por detalhar um tópico tão complexo de forma amigável para iniciantes. À medida que as leis de privacidade se tornam mais rigorosas, é fácil para os proprietários de pequenos sites se sentirem sobrecarregados. Sua abordagem passo a passo e a menção de ferramentas como WPConsent fornecem valor real e acionável. Especialmente apreciada a ênfase em construir confiança, não apenas em evitar multas — algo que muitas vezes negligenciamos nas discussões de conformidade. Ótimo trabalho!
WPBeginner Support
De nada!
Admin
Abid Hasan
Ótimo artigo, obrigado pelas ideias.
WPBeginner Support
De nada!
Admin
Foysal
Obrigado por compartilhar este guia amigável para iniciantes.
WPBeginner Support
De nada!
Admin
Gopal K
muito útil para blogueiros
WPBeginner Support
Fico feliz que pense assim
Admin
Helen Putre
Obrigado pelo mergulho profundo na conformidade de privacidade e como aprimorá-la em meu site.
WPBeginner Support
De nada!
Admin
Caron
Obrigado por um artigo tão aprofundado, fantástico!
WPBeginner Support
De nada!
Admin
Bruce Spedding
Nunca tenho certeza se sou obrigado a seguir isso – baseado na Nova Zelândia
WPBeginner Support
Mesmo que não seja necessário para o seu site, existem ferramentas úteis para os usuários terem nessas recomendações
Admin
Stuart Hasson
O WP Beginner tem sido MUITO útil em me dar insights e atualizações para ajudar a tornar meu site mais útil e produtivo.
WPBeginner Support
Ficamos felizes que nossos guias tenham sido úteis
Admin
David
Ótimas. peças. Leio você quase todas as manhãs!
WPBeginner Support
Fico feliz que possamos ser sua leitura matinal
Admin
Reza
Muita coisa que eu não sabia aqui, obrigado.
WPBeginner Support
Fico feliz que pudemos compartilhar
Admin
Sieglinde Anderson
Eu uso os tutoriais do WPBeginner há mais de 10 anos. Recebi informações muito úteis não apenas para o meu blog, mas também para o meu site. Colecionei a maioria delas em um arquivo, mas, infelizmente, o Furacão Helene destruiu minha internet por mais de 3 meses e a Microsoft removeu todos os arquivos salvos onde não podem ser encontrados.
Eu sei que a informação que preciso está no site do WPBeginner e me sinto muito grato por poder acessar e obter o que preciso para aprender. Obrigado pela sua generosidade e por todas as informações que você fornece gratuitamente.
WPBeginner Support
Que bom que podemos continuar oferecendo nossos tutoriais para você!
Admin
Robert Tillotson
Uau, muita coisa aqui. Muito longo para ler e digerir em uma sentada.
WPBeginner Support
Você sempre pode voltar e revisar parte do artigo em vez de tudo de uma vez
Admin
Carolyn Dean
Obrigado por esta informação importante e detalhada.
WPBeginner Support
De nada!
Admin
Lisa Angle
Obrigado por tudo que você faz para ajudar as pessoas a aprender WordPress!
WPBeginner Support
Ficamos felizes em poder ajudar
Admin
René Joergensen
Obrigado por compartilhar sobre a CCPA e como evitar violações e o risco de multa.
WPBeginner Support
De nada
Admin
Daphane
Agradeço toda a educação que você fornece sobre o WordPress e as notícias em destaque
WPBeginner Support
Fico feliz em saber que você acha nosso conteúdo útil
Admin
Paul Sahota
Excelente detalhamento dos requisitos da CCPA para usuários do WordPress. A seção sobre tratamento de dados e recomendações de plugins se destacou, especialmente a integração do WPForms para solicitações de acesso a dados.
Eu adoraria ver um post futuro comparando a CCPA com a GDPR para proprietários de sites em várias regiões.
WPBeginner Support
Analisaremos a possibilidade
Admin
Dayo
Eu não pensei muito sobre a ética de privacidade e conformidade, talvez porque estou na África, onde tais leis não são muito aplicadas. Garantirei que levarei isso a sério a partir de hoje, começando com o plug-in WPConsent.
Obrigado.
WPBeginner Support
Ficamos felizes em poder compartilhar isso com você
Admin
Jesse Mwangi
Este guia é incrivelmente útil — especialmente para desenvolvedores e proprietários de sites que trabalham com clientes na Califórnia ou que visam a Califórnia. O detalhamento do que é a CCPA, como ela difere da GDPR e como tornar seu site WordPress compatível é muito claro e acionável.
Obrigado WPBeginner por sempre tornar tópicos complexos mais fáceis de entender e implementar. Com certeza consultarei isso em projetos futuros!
WPBeginner Support
De nada, fico feliz que tenha achado o guia útil!
Admin
Olena
Obrigado por um post tão interessante e útil!
WPBeginner Support
Fico feliz que tenha achado útil!
Admin
Samuel Ipinlaiye
Incrível. Artigo muito perspicaz.
WPBeginner Support
Fico feliz que pense assim
Admin
Md Moniruzzaman Monir
Obrigado pela sua resposta detalhada.
WPBeginner Support
De nada
Admin