


Fragen Sie sich, ob der California Consumer Privacy Act (CCPA) tatsächlich für Ihre WordPress-Website gilt? Für die meisten kleinen Websites ist die ehrliche Antwort wahrscheinlich nein. Aber die Definition von „Teilen“ personenbezogener Daten ist breit genug, um ein Google Analytics-Tag oder ein Facebook-Pixel abzudecken, und Kalifornien ist nicht der einzige Bundesstaat, der solche Regeln aufstellt.
Wir haben dies auf unseren eigenen Websites durchgearbeitet, daher weiß ich, welche Teile des CCPA eine typische WordPress-Website betreffen und welche Teile Sie sicher beiseitelegen können.
In diesem Leitfaden zeige ich Ihnen, wie Sie die CCPA-Konformität für WordPress-Websites sicherstellen.
⚠️ Wir sind keine Anwälte und nichts auf dieser Website sollte als Rechtsberatung betrachtet werden.
Die schnelle Antwort – Die CCPA gilt für Ihr gewinnorientiertes Unternehmen, wenn es eine der folgenden drei Prüfungen erfüllt:
- Ihr Unternehmen erwirtschaftet einen Bruttojahresumsatz von mehr als 26.625.000 US-Dollar.
- Sie kaufen, verkaufen oder geben die persönlichen Daten von 100.000 oder mehr Einwohnern oder Haushalten Kaliforniens pro Jahr weiter.
- Sie erzielen 50 % oder mehr Ihres Jahresumsatzes aus dem Verkauf oder der Weitergabe personenbezogener Daten von Einwohnern Kaliforniens.
Wenn das auf Sie zutrifft, besteht die Einhaltung aus fünf Hauptaufgaben:
- Auditieren Sie, was Sie sammeln – Führen Sie ein Daten-Audit durch, das jedes Plugin und jedes Skript auf Ihrer Website abdeckt.
- Geben Sie an, was Sie damit tun – Veröffentlichen Sie eine Datenschutzerklärung, die klar darlegt, welche Daten Sie sammeln, warum Sie sie sammeln und welche Rechte der Besucher hat.
- Fragen Sie, bevor Sie verfolgen – Fügen Sie ein Cookie-Banner hinzu, das Skripte von Drittanbietern blockiert, bis Benutzer ausdrücklich zustimmen.
- Protokollieren Sie jede Zustimmungsentscheidung – Führen Sie ein Zustimmungsprotokoll, damit Sie die Einhaltung nachweisen können, falls Sie jemals geprüft werden.
- Beantworten Sie Anfragen schnell – Bearbeiten Sie Anfragen auf Auskunft, Berichtigung und Löschung mit einem Formular und den integrierten Tools von WordPress.
Was ist der California Consumer Privacy Act (CCPA)?
Der California Consumer Privacy Act (CCPA) gibt den Einwohnern Kaliforniens die direkte Kontrolle darüber, wie Unternehmen ihre persönlichen Daten sammeln, speichern und weitergeben. Seine Definition von „personenbezogenen Daten“ ist breit gefasst und umfasst Namen, E-Mail-Adressen, Browserverlauf und sogar biometrische Daten.
Genau wie die Datenschutz-Grundverordnung (DSGVO) betrifft die CCPA nicht nur Unternehmen mit Sitz in Kalifornien. Wenn Sie Daten von Personen verarbeiten, die dort leben, kann sie für Sie gelten, unabhängig davon, wo sich Ihre WordPress-Website befindet.
Das Wort, das die Leute stolpern lässt, ist „weitergeben“. Sie verkaufen möglicherweise niemals die Daten von jemandem, aber wenn Ihre Website Display-Anzeigen, ein Facebook-Pixel oder Google Analytics mit aktivierten Werbefunktionen ausführt, geben Sie personenbezogene Daten für gezielte Werbung weiter, und die CCPA behandelt dies genauso wie einen Verkauf.
Auch unter diesen Schwellenwerten bauen die Befolgung dieser Praktiken Vertrauen auf und bereiten Sie auf die anderen Datenschutzgesetze der Bundesstaaten vor, die möglicherweise bereits für Sie gelten.
Warum sollten WordPress-Benutzer die Einhaltung der CCPA beachten?
Die CCPA zu ignorieren, kann teuer werden. Die Datenschutzbehörde Kaliforniens kann Sie mit bis zu 2.500 US-Dollar pro Verstoß und bis zu 8.000 US-Dollar für jeden vorsätzlichen Verstoß oder jeden Verstoß, der jemanden betrifft, von dem Sie wissen, dass er unter 16 Jahre alt ist, bestrafen.
Verbraucher können Sie auch direkt verklagen, wenn es zu einem Verstoß kommt, weil Ihre Sicherheit unzureichend war.
Besuchern die wirkliche Kontrolle über ihre persönlichen Daten zu geben, schafft auch Vertrauen bei Ihrem Publikum.
Wie sich CCPA auf Ihre WordPress-Website auswirkt
Die CCPA gibt Besuchern Ihres WordPress-Blogs oder Ihrer Website sechs Rechte: zu erfahren, welche persönlichen Daten Sie über sie speichern, sie zu löschen, sie zu korrigieren, dem Verkauf oder der Weitergabe zu widersprechen, die Verwendung sensibler Informationen einzuschränken und eines dieser Rechte auszuüben, ohne mehr berechnet zu werden oder einen schlechteren Service zu erhalten.
Die folgenden Schritte zeigen Ihnen, wie Sie jeden einzelnen unterstützen.
CIPA und CCPA – Wie es kleine Websites betrifft
Am 1. Januar 2026 traten neue CCPA-Vorschriften in Kraft, die Regeln für automatisierte Entscheidungsfindungstechnologie, Risikobewertungen und jährliche Cybersicherheitsaudits hinzufügten. Während sie sich an große Unternehmen und Aktivitäten richten, die eine typische Website niemals durchführt, gibt es eine Entwicklung, die auch kleine Websites betrifft.
Kläger-Anwälte nutzen den California Invasion of Privacy Act (CIPA), ein Lauschangriff-Gesetz aus den 1960er Jahren, um Websites wegen gewöhnlicher Sitzungsaufzeichnungen, Live-Chats und Werbeskripten zu verklagen, mit pauschalen Schadensersatzansprüchen von 5.000 US-Dollar pro Verstoß.
Laut einer Analyse der Anwaltskanzlei Spencer Fane vom Juli 2026 stiegen diese Klagen von etwa 600 Einreichungen auf mehr als 4.000 an und machen nun etwa zwei Drittel der aktiven Datenschutzklagen in Kalifornien aus.
CIPA legt keine Umsatzschwelle fest, sodass eine kleine Website, die Analysen und ein Chat-Widget betreibt, auf eine Weise exponiert ist, die die Schwellenwerte des CCPA niemals nahelegen würden. Gerichte sind sich noch uneinig, ob diese alten Gesetze für modernes Web-Tracking gelten, aber die praktische Lösung besteht darin, herauszufinden, welche Cookies Ihre Website setzt, und dann die Zustimmung einzuholen, bevor diese Skripte geladen werden.
So verbessern Sie Ihre CCPA-Konformität in WordPress
Sie können auf die unten stehenden Links klicken, um zu einem beliebigen Abschnitt zu springen:
- Führen Sie eine Datenprüfung durch
- Datenschutzerklärung erstellen
- Cookie-Pop-up hinzufügen
- Schreiben Sie eine separate Cookie-Richtlinie
- Skripte von Drittanbietern blockieren
- Zustimmung des Besuchers verfolgen und protokollieren
- Vertrauen durch Opt-Outs aufbauen
- Unterstützen Sie das „Recht auf Korrektur“
- Unterstützen Sie das „Recht auf Löschung“
- Datenzugriffsanfragen effizient bearbeiten
- Sichern Sie Ihre WordPress-Website
- Überprüfen Sie Verträge mit Drittanbietern
- WordPress und CCPA-Konformität: FAQs
- Zusätzliche Ressourcen zur Datenschutzverordnung
Führen Sie eine Datenprüfung durch
Der erste Schritt besteht darin, jede Art von personenbezogenen Daten zu identifizieren und zu dokumentieren, die Sie sammeln, verarbeiten und speichern. Zunächst empfehle ich, alle WordPress-Plugins und Tools aufzulisten, die Daten auf Ihrer Website sammeln, wie z. B. Analyse-Plugins, Formular-Builder und SEO-Plugins.
Wenn Sie beispielsweise ein Formular für Angebotsanfragen erstellt haben, sammelt Ihr Formular-Builder-Plugin möglicherweise den Namen des Besuchers, den Firmennamen und die Berufsbezeichnung. Stellen Sie sich für jedes Tool diese Fragen:
- Welche spezifischen personenbezogenen Daten werden gesammelt? Dies können Namen, E-Mail-Adressen, IP-Adressen oder Zahlungsdaten sein.
- Wo werden diese Daten gespeichert? Befinden sie sich auf Ihrem eigenen Server oder werden sie an einen Drittanbieter-Dienst gesendet?
- Warum werden diese Daten gesammelt? Sind sie wesentlich oder nicht wesentlich und wie verwenden Sie sie?
- Wie lange werden diese Daten aufbewahrt? Haben Sie eine Aufbewahrungsrichtlinie dafür?
- Werden diese Daten an Dritte weitergegeben? Sind insbesondere Dienstleister oder Werbetreibende beteiligt?
Ich empfehle, die Antworten in einer einfachen Tabelle zu erfassen, damit Sie einen dokumentierten Überblick haben, auf den Sie sich beziehen können, wenn sich Ihre Datenschutzpraktiken ändern.
Während Sie diese Liste vor sich haben, suchen Sie nach allem, was Sie einfach nicht mehr sammeln können. Jedes Formularfeld und jedes Tracking-Skript, das Sie entfernen, sind Daten, die Sie später nie schützen, offenlegen oder löschen müssen.
Eine Datenschutzerklärung erstellen
Eine Datenschutzerklärung erklärt, welche personenbezogenen Daten Sie sammeln, warum Sie sie sammeln und mit wem Sie sie teilen.
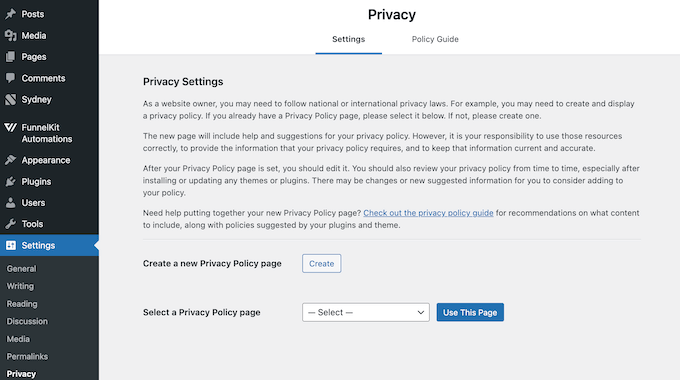
WordPress verfügt über einen integrierten Generator dafür, den Sie in Ihrem Dashboard unter Einstellungen » Datenschutz finden.
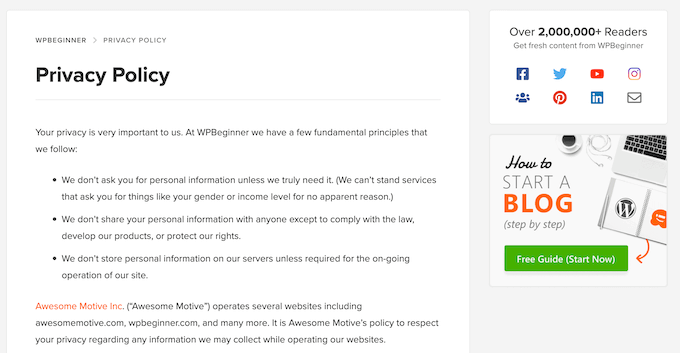
Alternativ können Sie unsere WPBeginner-Datenschutzerklärung als Ausgangspunkt verwenden.
Denken Sie einfach daran, jede Erwähnung von WPBeginner durch den Namen Ihrer eigenen Website zu ersetzen.
Wir haben auch eine vollständige Schritt-für-Schritt-Anleitung, wie Sie eine Datenschutzerklärung in WordPress hinzufügen.
Haben Sie bereits eine Datenschutzerklärung? Aktualisieren Sie diese dann, um die sechs zuvor genannten CCPA-Rechte abzudecken, und erklären Sie den Besuchern, wie sie diese nutzen können. Sie könnten beispielsweise auf ein Kontaktformular verlinken, über das sie eine Kopie ihrer Daten anfordern können.
Eine neuere Anforderung wird leicht übersehen.
Sie müssen die Kategorien sensibler personenbezogener Daten auflisten, die Sie sammeln, wie z. B. Anmeldeinformationen oder genaue Standortdaten.
Schließlich muss Ihre Datenschutzerklärung leicht zu finden sein. Verlinken Sie sie daher in der Kopf- oder Fußzeile Ihrer Website, um sie auf jeder Seite anzuzeigen. Es lohnt sich auch, sie zu überprüfen, wenn sich Ihre Praktiken zur Datenverarbeitung ändern.
Cookie-Pop-up hinzufügen
Das CCPA verlangt von Besuchern nicht immer, dass sie der Datenerfassung zustimmen, aber es verlangt, dass sie darüber informiert werden und sich abmelden können. Ein Cookie-Popup erfüllt beides, indem es die Besucher darüber informiert, welche Cookies Sie verwenden und warum, und ihnen eine einfache Möglichkeit gibt, abzulehnen.
Es gibt viele Cookie-Banner-Plugins auf dem Markt, aber ich empfehle WPConsent, ein Plugin zur Einhaltung von Datenschutzbestimmungen, das zur Erfüllung vieler verschiedener Datenschutzstandards, einschließlich des CCPA, entwickelt wurde.
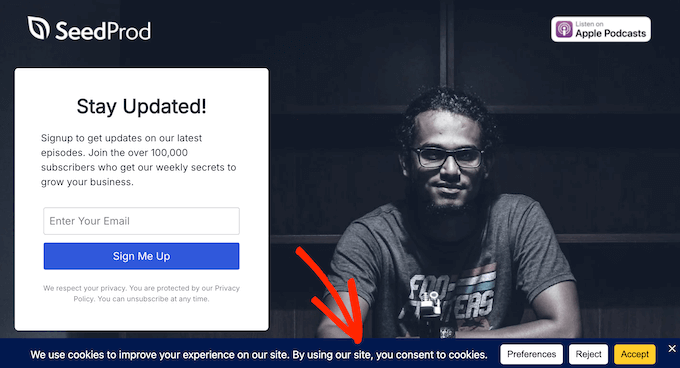
Wir verwenden WPConsent, um Cookie-Banner anzuzeigen und die Zustimmung der Benutzer auf unseren eigenen Websites zu verwalten.
Das kostenlose WPConsent-Plugin verfügt über viele wesentliche Funktionen: das Cookie-Banner, automatische Skriptblockierung, den Website-Cookie-Scanner, einen Cookie-Richtlinien-Generator und Unterstützung für den Google Consent Mode v2.
Die Premium-Version von WPConsent fügt Zustimmungs-Protokolle, geplante erneute Scans, Geolocation-Regeln, automatisierte Übersetzungen und eine spezielle Seite „Do Not Sell“ hinzu. Die Zustimmungs-Protokolle und die Seite „Do Not Sell“ sind die beiden, die speziell für die CCPA-Konformität wichtig sind.
💡 Möchten Sie mehr über unsere direkten Erfahrungen mit WPConsent erfahren? Lesen Sie unsere ausführliche WPConsent-Bewertung.
Um zu beginnen, installieren und aktivieren Sie das Plugin wie gewohnt. Nach der Aktivierung scannt WPConsent Ihre gesamte Website nach aktiven Cookies und protokolliert alle gefundenen.
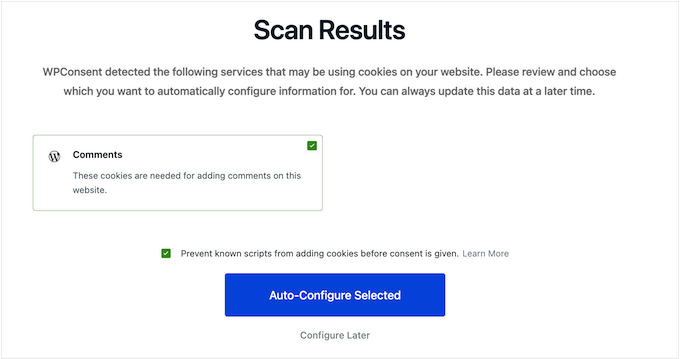
Ein Setup-Assistent führt Sie dann durch die Anpassung des Popups.
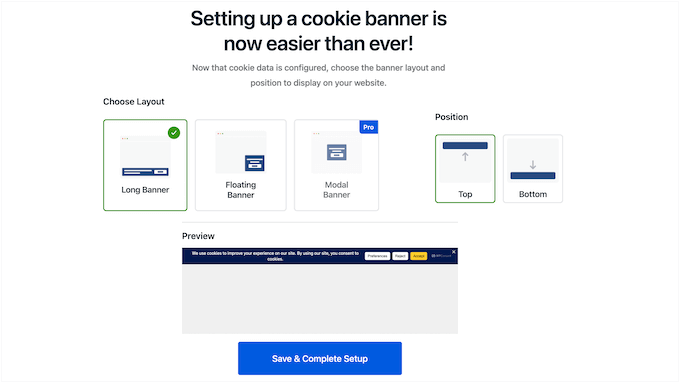
Wenn Sie mit dem Banner zufrieden sind, speichern Sie Ihre Änderungen und Sie sind fertig. Weitere Details finden Sie in unserem Leitfaden, wie Sie ein Cookie-Popup in WordPress hinzufügen.
Separate Cookie-Richtlinie schreiben
Neben Ihrem Banner ist es eine gute Idee, eine Cookie-Richtlinie zu veröffentlichen.
Eine gute Richtlinie listet die Arten von Cookies auf, die Sie verwenden, z. B. essenziell, Analyse oder Marketing, erklärt deren Zweck, wie z. B. Besucher der Website verfolgen oder gezielte Werbung ausliefern, und gibt an, welche persönlichen Daten sie sammeln, wie z. B. IP-Adressen oder Browserverlauf.
Sie sollten auch von Ihrer Hauptdatenschutzerklärung und Ihrem Cookie-Banner darauf verlinken, damit Besucher sie leicht finden können.
Auch hier kann WPConsent dies für Sie erledigen, indem es denselben Scan verwendet, der Ihre aktiven Cookies gefunden hat. Um dies einzurichten, gehen Sie zu WPConsent » Einstellungen, öffnen Sie das Dropdown-Menü Cookie-Richtlinie und wählen Sie die Seite aus, auf der die Richtlinie erscheinen soll.
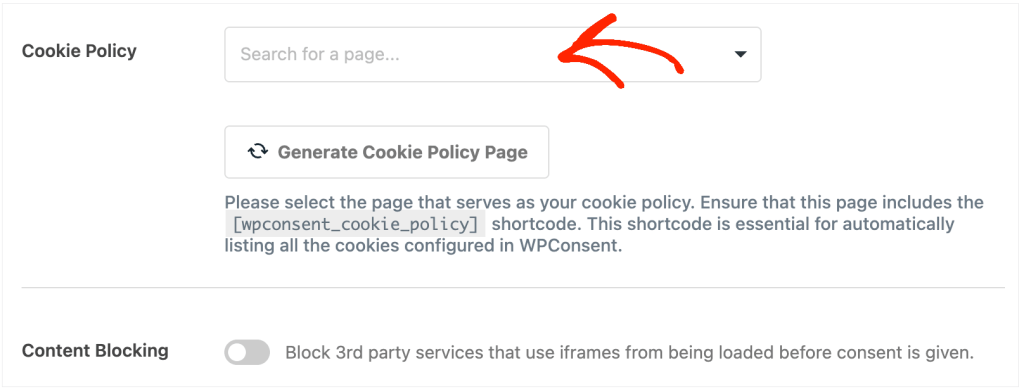
WPConsent fügt die Richtlinie dann auf dieser Seite hinzu.
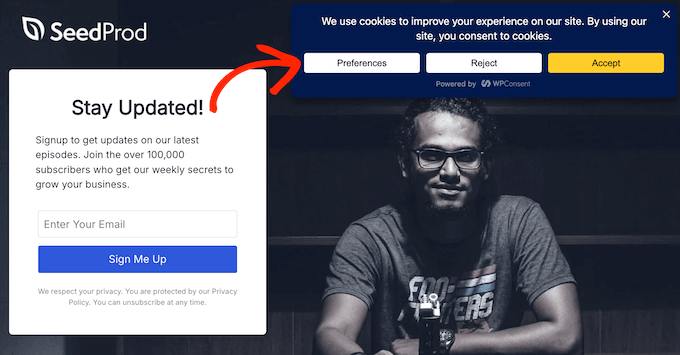
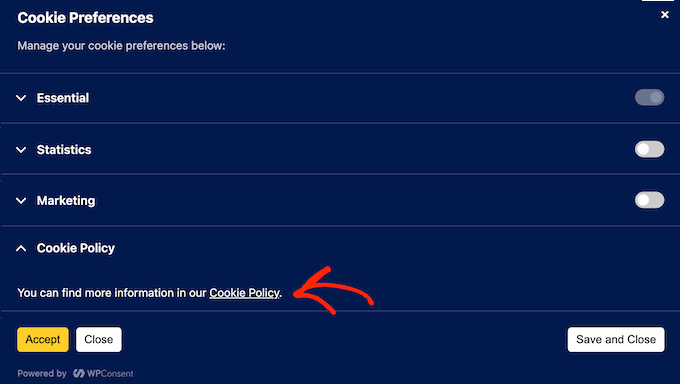
Besucher können die Richtlinie direkt von Ihrem Banner aus erreichen, indem sie auf die Schaltfläche „Einstellungen“ klicken.
Von dort wählen sie den Link „Cookie-Richtlinie“ aus.
Blockieren von Skripten von Drittanbietern
Die CCPA-Konformität gilt auch für externe Tracking-Tools auf Ihrer Website, wie z. B. Google Analytics und Facebook Pixel. Da diese Tracking-Tools Daten von Ihren Besuchern sammeln, sind Sie dafür verantwortlich, wie diese Daten gesammelt, gespeichert und verwendet werden, und Sie müssen den Besuchern die Möglichkeit geben, sich abzumelden.
Sie können diese Tools über die automatische Skriptblockierung steuern, die Tracking-Skripte daran hindert, geladen zu werden, bis ein Besucher seine Zustimmung gibt. Das macht das Third-Party-Tracking zu einem Opt-in, was über die Anforderungen der CCPA hinausgeht.
Sobald Ihre Tracker jedoch auf die Zustimmung warten, zählt Google Analytics nur die Personen, die auf „Akzeptieren“ klicken. Das bedeutet, dass Ihr gemeldeter Traffic sinken wird. Einige Besucher lehnen ab, und andere antworten nie auf das Banner.
WPConsent kümmert sich um die Skriptblockierung für Sie, und die Funktion ist im kostenlosen Plugin enthalten. Es erkennt gängige Tracking-Skripte wie Google Analytics, Google Ads und Facebook Pixel und hält sie zurück, damit sie keine Cookies setzen können, bis ein Besucher die Erlaubnis erteilt.
Um sicherzustellen, dass dies auf Ihrer Website funktioniert, gehen Sie zu WPConsent » Einstellungen, finden Sie den Schalter für die Skriptblockierung und schalten Sie ihn ein.
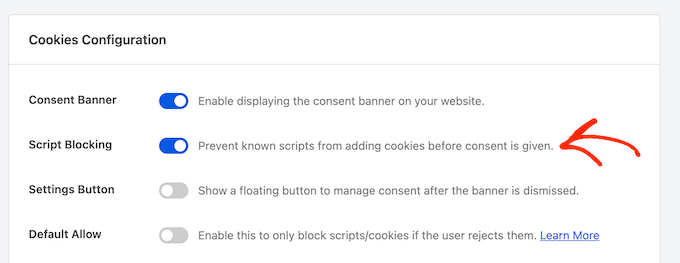
Klicken Sie dann auf „Änderungen speichern“.
Um zu überprüfen, ob es funktioniert hat, öffnen Sie Ihre Website in einem privaten Browserfenster und zeigen Sie den Seitenquelltext an, der der rohe HTML-Code ist, den Ihr Browser erhalten hat. Ein Tracker, den WPConsent zurückhält, erscheint mit „type=text/plain“ anstelle einer Live-Adresse.
Wenn Sie ein Caching-Plugin verwenden, leeren Sie Ihren WordPress-Cache, nachdem Sie diese Einstellung aktiviert haben, sonst funktioniert die Blockierung nicht für Ihre Besucher.
Das kalifornische Gesetz verlangt auch, dass Websites universelle Opt-Out-Mechanismen (UOOMs) respektieren, bei denen es sich um Browser- oder Erweiterungssignale handelt, die die Datenschutzeinstellungen eines Nutzers auf jeder von ihm besuchten Website übertragen. Das wichtigste ist Global Privacy Control (GPC), das automatisch von Browsern wie Brave und Erweiterungen wie DuckDuckGo gesendet wird.
Die erste CCPA-Durchsetzungsmaßnahme Kaliforniens war eine Einigung in Höhe von 1,2 Millionen US-Dollar mit Sephora, insbesondere weil das Unternehmen die GPC-Signale nicht verarbeitet hat.
WPConsent kann diese Signale erkennen und respektieren, aber es ist standardmäßig deaktiviert. Gehen Sie zu WPConsent » Einstellungen und wählen Sie die Registerkarte „Erweitert“.
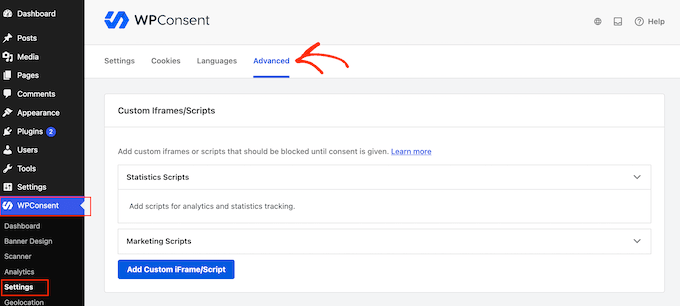
Aktivieren Sie danach den Schieberegler „Global Privacy Controls respektieren“ und klicken Sie auf „Änderungen speichern“.
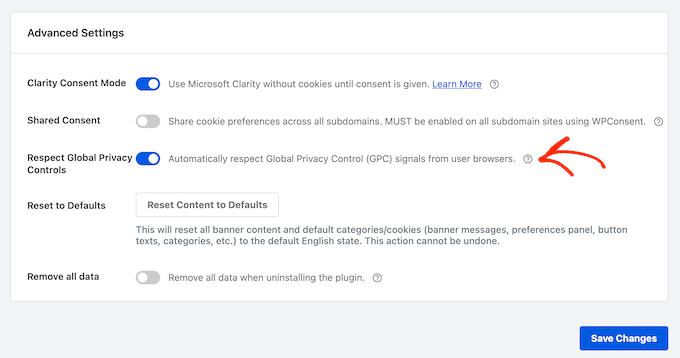
WPConsent deaktiviert nun nicht essenzielle Cookies für Besucher, die ein GPC-Signal senden, sodass diese Ihr Banner überhaupt nicht sehen. Es zeigt ihnen auch die Bestätigungsnachricht an, die die Regeln von 2026 vorschreiben.
Zustimmung des Besuchers verfolgen und protokollieren
Wenn Ihre Datenverarbeitung jemals in Frage gestellt wird oder Regulierungsbehörden Sie prüfen, müssen Sie nachweisen, dass Sie die Entscheidungen Ihrer Besucher respektiert haben. Ein Einwilligungs-Protokoll ist dieser Nachweis.
WPConsent Pro zeichnet dies für Sie auf und erfasst die anonymisierte IP-Adresse jedes Besuchers, seine Einwilligungsentscheidungen sowie das Datum und die Uhrzeit, zu der diese Entscheidungen registriert wurden.
Die Zustimmungsaufzeichnung ist deaktiviert, bis Sie sie aktivieren. Gehen Sie daher zuerst zu WPConsent » Einstellungen » Zustimmungsaufzeichnungen und schalten Sie sie ein. Sie finden die Aufzeichnungen dann unter WPConsent » Zustimmungsaufzeichnungen in Ihrem Dashboard.
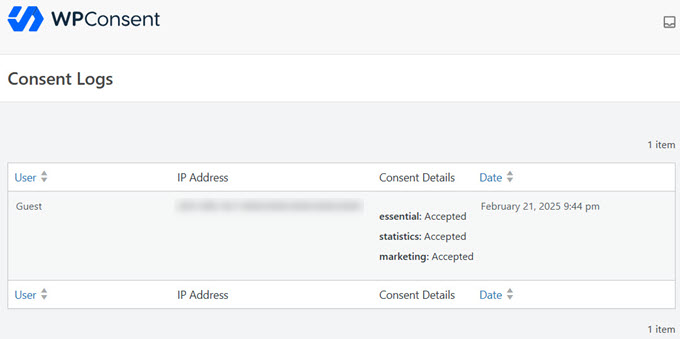
Wenn Sie sie mit einem Prüfer teilen müssen, können Sie die Protokolle direkt von Ihrem Dashboard exportieren.
Vertrauen durch Opt-Outs aufbauen
Das CCPA verlangt einen klaren Link „Meine persönlichen Daten nicht verkaufen oder weitergeben“ auf Ihrer Homepage und jeder Seite, auf der Sie persönliche Daten sammeln. Deshalb befindet er sich normalerweise im Footer und verweist auf eine spezielle Opt-out-Seite.
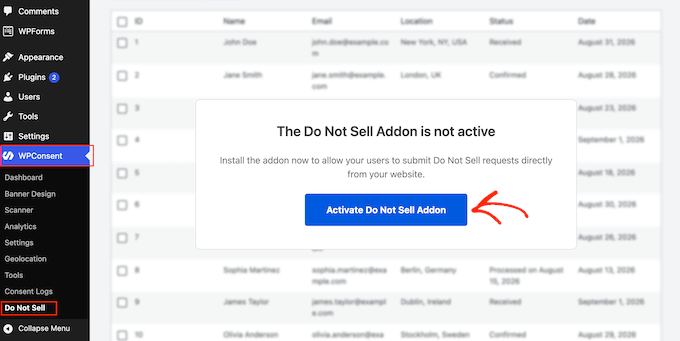
Der einfachste Weg, dies in WordPress zu handhaben, ist das Do Not Sell-Addon von WPConsent, das ein fertiges Anfrageformular auf jeder Seite platzieren kann. Das Addon ist im Plus-Plan und höher enthalten.
Um es zu installieren, gehen Sie zu WPConsent » Nicht verkaufen und klicken Sie auf die Schaltfläche „Installieren“.
Gehen Sie als Nächstes zu WPConsent » Nicht verkaufen, wählen Sie die Registerkarte „Konfiguration“ und klicken Sie auf „Nicht verkaufen-Seite generieren“. WPConsent erstellt die Seite mit dem bereits vorhandenen Opt-out-Formular. Wenn Sie lieber eine bereits veröffentlichte Seite verwenden möchten, wählen Sie stattdessen die Seite aus dem Dropdown-Menü „Nicht verkaufen-Seite“.
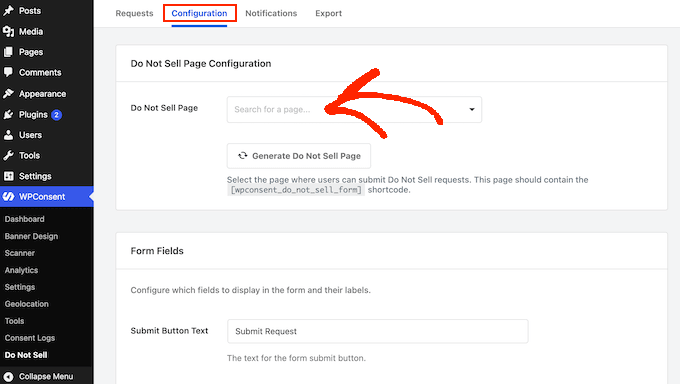
Sie können nun auswählen, welche Informationen das Formular abfragt. Behalten Sie die Felder für Name und E-Mail, die bereits vorhanden sind, bei, da ein Opt-out keine Anfrage ist, die Sie verifizieren müssen, und zusätzliche Felder nur die Reibung erhöhen.
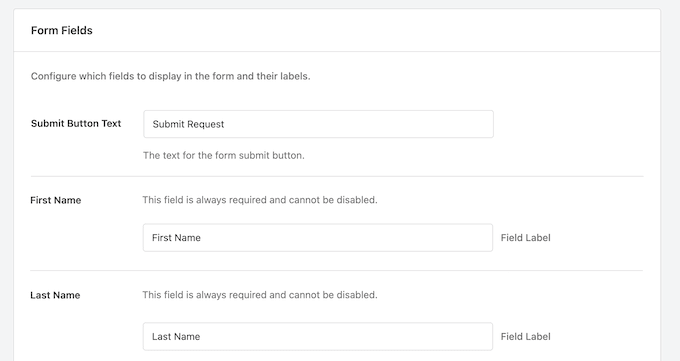
Fügen Sie schließlich einen Link zu dieser Seite in Ihr Footer-Menü ein, damit sie auf jeder Seite erscheint. Besucher können ihn dann nutzen, um dem Verkauf oder der Weitergabe ihrer persönlichen Daten zu widersprechen. Eine detailliertere Anleitung finden Sie in unserem Leitfaden zum Erstellen einer Seite „Meine Informationen nicht verkaufen“ in WordPress.
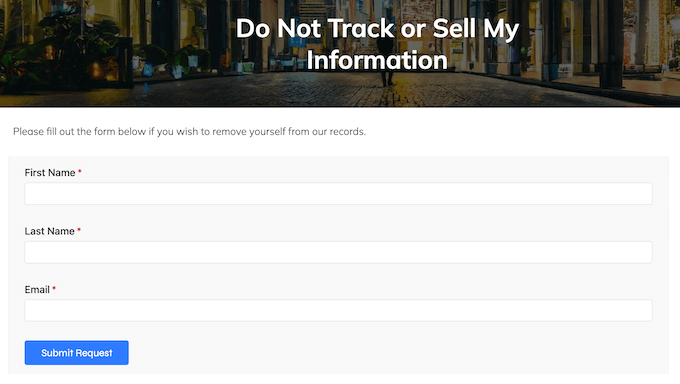
WPConsent protokolliert jede Anfrage mit Namen, E-Mail-Adressen, Zeitstempeln und Status und speichert sie auf Ihrer eigenen Website. Jede Anfrage ist eher eine Aufgabe als ein Schalter: Entfernen Sie diese Person aus allen Werbezielgruppen oder Kundenlisten, die Sie auf Werbeplattformen hochladen, und markieren Sie dann die Anfrage als bearbeitet.
Unterstützen Sie das „Recht auf Korrektur“
Verbraucher können Sie bitten, ungenaue persönliche Daten, die Sie über sie gespeichert haben, zu korrigieren. Der einfachste Weg, dies zu unterstützen, ist ein Formular für Korrekturanträge.
WPForms ist perfekt dafür geeignet, da seine Vorlage für persönliche Datenformulare eine Checkbox „Bestehenden Datensatz aktualisieren“ enthält, die Ihnen hilft, Korrekturanträge zu identifizieren.
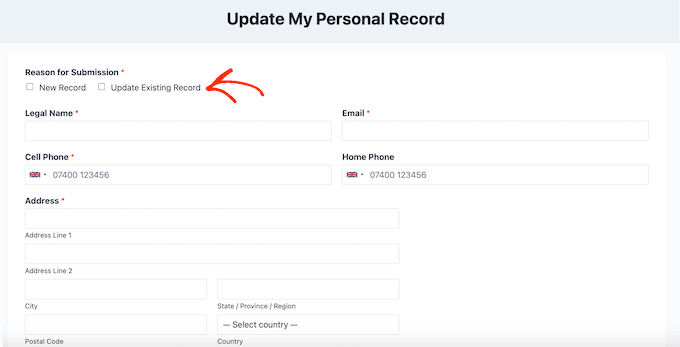
Diese Vorlage ist in jedem kostenpflichtigen WPForms-Plan enthalten, beginnend mit Basic.
Es umfasst den bürgerlichen Namen, Spitznamen, E-Mail-Adresse und Telefonnummer, und Sie können weitere Felder im Drag-and-Drop-Editor hinzufügen.
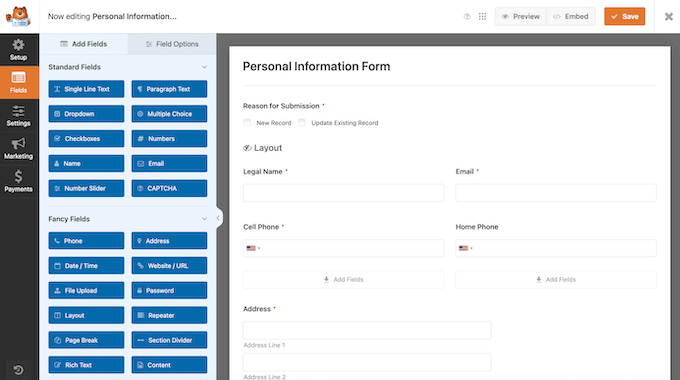
Wenn eine Korrekturaufforderung eingeht, überprüfen Sie die Identität des Anfragenden, bevor Sie Ihre Aufzeichnungen aktualisieren. Es lohnt sich auch, jede Anfrage und die ergriffene Maßnahme zu protokollieren, was als Nachweis der Einhaltung dient, falls Sie jemals geprüft werden.
Unterstützen Sie das „Recht auf Löschung“
Benutzer können Sie auch bitten, ihre persönlichen Daten zu löschen. Ich empfehle, dies mit einem Lösungsformular zu handhaben, das mit einem Plugin wie WPForms erstellt wurde, das eine spezielle Vorlage für GDPR-Anträge auf Löschung enthält. Diese Vorlage ist Teil von WPForms Pro und höher.
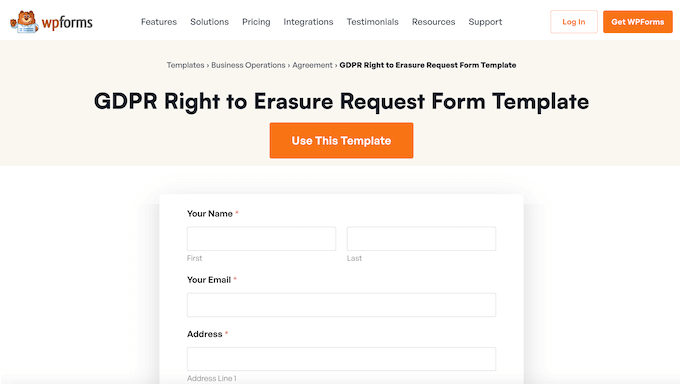
🌟 Möchten Sie mehr über dieses leistungsstarke Formular-Builder-Plugin erfahren? Lesen Sie unsere detaillierte WPForms-Rezension.
Sobald das Formular online ist, verlinken Sie es von Ihrer Datenschutzseite oder betten Sie es direkt ein, damit Besucher es finden können.
WPForms verfügt außerdem über ein integriertes Eingangsverwaltungssystem, sodass Sie Einreichungen über Ihre Formulare hinweg filtern und Löschungsanfragen schnell erkennen können.
Um Ihre Eingaben zu überprüfen, gehen Sie zu WPForms » Eingänge, wo Sie jedes Formular auf Ihrer Website sehen.

Finden Sie Ihr Datenlöschungsformular und klicken Sie darauf, um alle Ihre Anfragen zum „Löschen von Daten“ anzuzeigen.
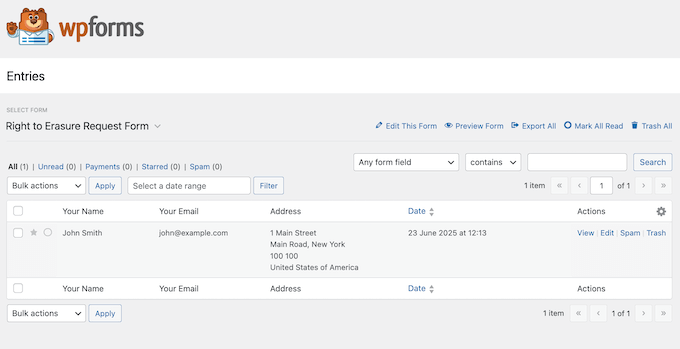
Überprüfen Sie immer die Identität des Benutzers, bevor Sie seine Informationen löschen, da diese Aktion dauerhaft ist und nicht rückgängig gemacht werden kann.
Nach der Überprüfung gehen Sie zu Werkzeuge » Persönliche Daten löschen.
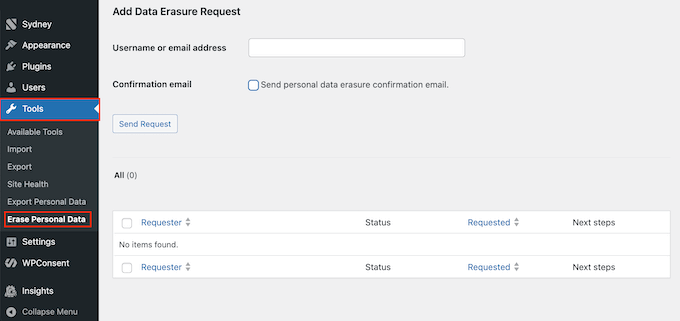
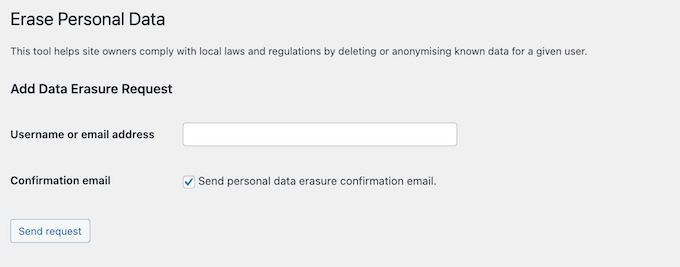
Geben Sie im Feld „Benutzername oder E-Mail-Adresse“ die Daten des Benutzers ein, den Sie entfernen möchten. Das Tool verfügt außerdem über die Einstellung „Bestätigungs-E-Mail für die Löschung persönlicher Daten senden“, die den Benutzer darüber informiert, wann Sie fertig sind.
Datenzugriffsanfragen effizient bearbeiten
Unter dem Recht auf Auskunft können Verbraucher einen vollständigen Bericht über die persönlichen Informationen anfordern, die Sie über sie gesammelt, gespeichert oder weitergegeben haben.
Seit dem 1. Januar 2026 ist dies nicht mehr auf ein rollierendes 12-Monats-Fenster begrenzt. Wenn Sie also Kundendaten länger als ein Jahr aufbewahren, müssen Sie bis zum 1. Januar 2022 zurückreichen.
WPForms bietet hierfür eine fertige Vorlage für Datenanfragenformulare, die Teil von WPForms Pro und höher ist.
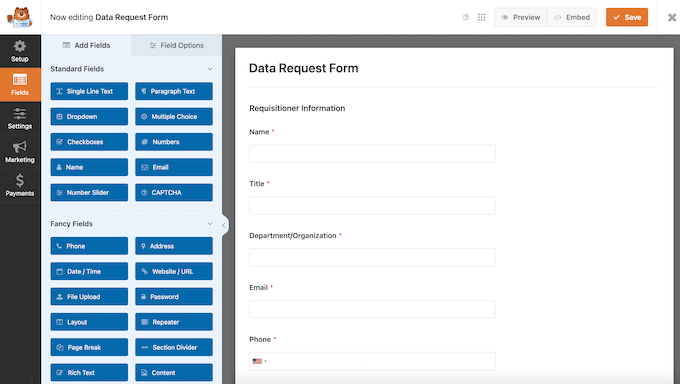
Nachdem Sie dieses Formular zu Ihrer Website hinzugefügt haben, gehen Sie zu WPForms » Eingänge und wählen Sie es aus, um die Anfragen zu sehen, sobald sie eingehen.
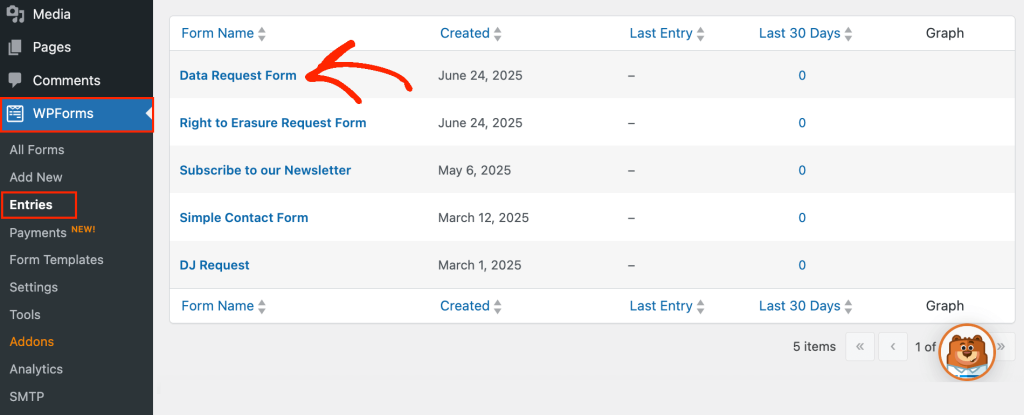
Um eine Anfrage zu beantworten, exportieren Sie die Informationen der Person als .zip-Datei, indem Sie zu Werkzeuge » Persönliche Daten exportieren gehen.
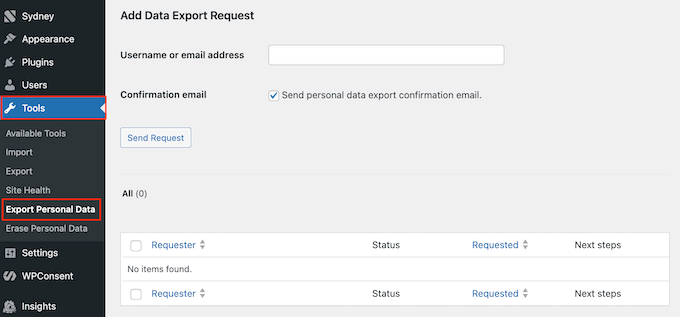
Geben Sie die E-Mail-Adresse oder den Benutzernamen des Benutzers ein, klicken Sie auf „Anfrage senden“ und teilen Sie dann die .zip-Datei mit der Person, die sie angefordert hat.
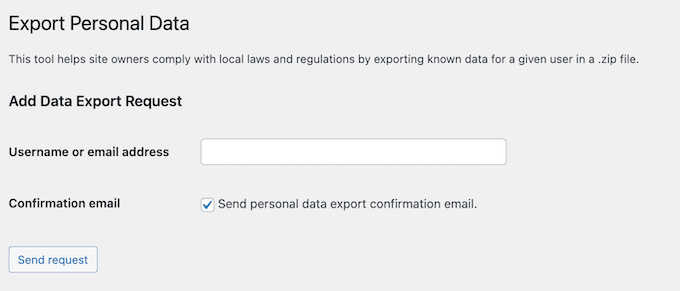
Für einen genaueren Blick auf beide integrierten Tools sehen Sie sich unseren Leitfaden an, wie Sie persönliche Daten in WordPress exportieren und löschen.
Sichern Sie Ihre WordPress-Website
Das CCPA erlaubt es Verbrauchern, Sie wegen einer Verletzung zu verklagen, die durch die Nichteinhaltung angemessener Sicherheitsmaßnahmen verursacht wurde, und zwar für 107 bis 799 US-Dollar pro Verbraucher und Vorfall. Das macht die Sicherung Ihrer Website zu einer gesetzlichen Verpflichtung, nicht nur zu einer guten Praxis.
Vor diesem Hintergrund sollten Sie sicherstellen, dass die Grundlagen abgedeckt sind: ein Sicherheitspaket, regelmäßige Updates, sichere Passwörter mit Zwei-Faktor-Authentifizierung, zuverlässiges Hosting, Backups und Spam-Schutz für Ihre Formulare. Unser ultimativer Leitfaden zur WordPress-Sicherheit behandelt jeden einzelnen Schritt.
- Installieren Sie ein Sicherheits-Plugin, um Ihre Website vor Malware, Brute-Force-Angriffen und anderen gängigen Bedrohungen zu schützen.
- Halten Sie den WordPress-Kern, Plugins und Themes auf dem neuesten Stand, da veraltete Software eine der häufigsten Ursachen für Sicherheitslücken ist.
- Verwenden Sie starke, eindeutige Passwörter für alle Administratorkonten und aktivieren Sie die Zwei-Faktor-Authentifizierung, wo immer möglich.
- Wählen Sie einen zuverlässigen WordPress-Hosting-Anbieter, der SSL-Zertifikate, Firewalls und serverseitige Sicherheitsupdates anbietet.
- Richten Sie regelmäßige WordPress-Backups ein, damit Sie sich nach einer Sicherheitsverletzung oder einem Datenverlust schnell erholen können.
- Fügen Sie Anti-Spam-Schutz wie CAPTCHA zu Ihren Formularen hinzu, um automatisierte Angriffe und Spam-Einreichungen zu verhindern.
Zusammenfassend lässt sich sagen, dass diese Schritte bedeuten, was „angemessene Sicherheitsmaßnahmen“ in der Praxis bedeutet.
Überprüfen Sie Verträge mit Drittanbietern
Wenn Sie personenbezogene Daten an Drittanbieterdienste weitergeben, wie z. B. E-Mail-Marketing-Dienste, Analyse-Tools, Zahlungsabwickler oder Werbenetzwerke, dann schreibt der CCPA einen Vertrag vor, der einschränkt, was diese mit den Daten tun dürfen. In der Praxis bauen die wichtigsten Anbieter dies in ihre Standardbedingungen ein. Prüfen Sie daher, ob die Bedingungen oder die Datenverarbeitungsvereinbarung jedes Anbieters Kalifornien abdecken, und vermerken Sie dies in Ihrer Audit-Tabelle.
WordPress und CCPA-Konformität: FAQs
Ist die DSGVO strenger als der CCPA?
Im Allgemeinen ja, die DSGVO ist strenger. Der größte praktische Unterschied ist die Zustimmung, da die DSGVO verlangt, dass Besucher zustimmen, bevor Sie nicht wesentliche Cookies setzen, während der CCPA hauptsächlich auf Opt-out-Basis funktioniert.
Die DSGVO gilt auch für jede Organisation, die die Daten von EU-Bürgern verarbeitet, egal wie klein sie ist, während der CCPA nur gilt, sobald Sie bestimmte Schwellenwerte erreichen. Das bedeutet, dass ein kleiner Blog vom CCPA ausgenommen sein kann, während er immer noch vollständig an die DSGVO gebunden ist.
Für die vollständige Anleitung siehe unseren ultimativen Leitfaden zur WordPress- und DSGVO-Konformität.
Meine Website liegt unter den CCPA-Schwellenwerten. Gelten andere staatliche Datenschutzgesetze für mich?
Ziemlich wahrscheinlich, da jeder Bundesstaat seine eigenen Schwellenwerte festlegt. Rund 20 Bundesstaaten haben inzwischen umfassende Verbraucherschutzgesetze in Kraft, und mehrere davon gelten für Unternehmen, für die der CCPA nicht gilt.
Glücklicherweise benötigen Sie keine separate Strategie für jede einzelne. Eine Datenschutzerklärung, ein Skript-Blockierungsbanner, ein Datenanforderungssystem und ein Zustimmungs-Protokoll helfen Ihnen, die Datenschutzgesetze in mehreren Bundesstaaten zu erfüllen.
Einzelheiten zu den einzelnen Bundesstaaten finden Sie in unseren Leitfäden zur VCDPA-Konformität in WordPress und zur UCPA-Konformität in WordPress oder in unserem Leitfaden zur WordPress-Datenschutzkonformität für die gemeinsamen Regeln.
Wie oft sollte ich meine CCPA-Konformität überprüfen?
Jede Website ist anders, aber ich empfehle eine Überprüfung mindestens einmal pro Jahr und jedes Mal, wenn Sie größere Änderungen an der Art und Weise vornehmen, wie Sie Benutzerdaten verarbeiten. Da die Bußgeld-Schwellenwerte alle ungeraden Jahre an die Inflation angepasst werden, überprüfen Sie 2027 alle spezifischen Zahlen in Ihrer Dokumentation.
Zusätzliche Ressourcen zur Datenschutzverordnung
Diese Ressourcen helfen Ihnen, mit den sich entwickelnden Datenschutzbestimmungen und Best Practices Schritt zu halten:
- Der ultimative Leitfaden zur Einhaltung von Datenschutzbestimmungen in WordPress
- So erfahren Sie, ob Ihre WordPress-Website Cookies verwendet
- So erstellen Sie eine Seite „Meine Informationen nicht verkaufen“ in WordPress
- Der ultimative Leitfaden zur WordPress-Sicherheit – Schritt für Schritt
Ich hoffe, dieser ultimative Leitfaden zur WordPress CCPA-Konformität hat Ihnen geholfen, dieses wichtige Datenschutzgesetz zu verstehen. Als Nächstes möchten Sie vielleicht unsere Expertenauswahl für die besten WordPress-Sicherheits-Plugins oder die besten Analyse-Lösungen für WordPress-Benutzer sehen.
Wenn Ihnen dieser Artikel gefallen hat, abonnieren Sie bitte unseren YouTube-Kanal für WordPress-Video-Tutorials. Sie finden uns auch auf Twitter und Facebook.


vaibhav
danke, es war sehr hilfreich
WPBeginner-Support
Schön, dass es hilfreich war!
Administrator
mike
sehr gründlicher Artikel.. speichere ich für später, wenn ich hoffentlich die Kriterien erfülle!
WPBeginner-Support
Schön, dass es Ihnen gefallen hat und es ist hier, wenn Sie bereit sind
Administrator
Ashraful Haque Akash
Vielen Dank für diese wichtigen und detaillierten Informationen.
WPBeginner-Support
Gern geschehen!
Administrator
Kamran
Danke für den tollen und detaillierten Beitrag.. War lange auf der Suche danach
WPBeginner-Support
Gern geschehen
Administrator
Huzaifa Al Mesbah
Großartiger Leitfaden zur CCPA-Konformität für WordPress! Ihre klaren, umsetzbaren Schritte machen dieses komplexe Thema so viel einfacher zu handhaben. Danke für die praktischen Tipps zu Datenprüfungen und der Verwendung von WPConsent!
WPBeginner-Support
Gern geschehen, wir freuen uns, dass unser Leitfaden hilfreich war!
Administrator
Faisal Ahammad
Vielen Dank für diesen klaren und hilfreichen Leitfaden! Als Anfänger fand ich die Schritt-für-Schritt-Anleitungen und Plugin-Empfehlungen wirklich einfach zu befolgen. Es macht die Einhaltung der CCPA weniger verwirrend und machbarer. Ich schätze die praktischen Tipps!
WPBeginner-Support
Gern geschehen!
Administrator
Okafor Franklyn Chukwuemeka
Datenschutz ist ein wesentlicher Bestandteil der Website-Entwicklung. Als Anfänger in WordPress habe ich das auf die harte Tour gelernt. Danke für diese Einsicht.
WPBeginner-Support
Gern geschehen!
Administrator
Arsalan
Toller Leitfaden! Die CCPA kann verwirrend sein, daher ist eine klare, schrittweise Aufschlüsselung für WordPress-Benutzer unglaublich hilfreich.
WPBeginner-Support
Schön, dass Ihnen unser Leitfaden gefallen hat!
Administrator
Toine
Sehr nett! Danke
WPBeginner-Support
Gern geschehen
Administrator
AM
Vielen Dank für einen sehr informativen Artikel. Ich schätze es sehr, dass Sie die CA-Anforderungen zuerst genannt haben. Ich muss VIELE Bücher verkaufen, um diese Schwellenwerte zu erreichen.
WPBeginner-Support
Schön, dass wir teilen konnten
Administrator
Aiesha
Wie immer hilfreich, danke!
WPBeginner-Support
Gern geschehen!
Administrator
Kerri
Sehr hilfreich. Klingt, als müsste ich mir keine Sorgen machen.
WPBeginner-Support
Schön, dass wir Sie trotzdem darauf aufmerksam machen konnten
Administrator
Amandine
Ein großartiger Artikel und Leitfaden zur Verwaltung von CCPA und Daten im Allgemeinen.
Ich wusste nicht, dass man CCPA-konform sein muss, auch wenn man nicht in den USA ansässig ist. Ich werde mich auf jeden Fall darum kümmern.
Ich würde gerne einen Beitrag darüber erhalten, wie man mehrere Datenschutzgesetze verwaltet.
WPBeginner-Support
Wir werden die Möglichkeit in Zukunft prüfen
Administrator
April
Tolle Informationen hier zur CCPA-Compliance. Vielen Dank dafür!
WPBeginner-Support
Gern geschehen!
Administrator
Matt
Trifft auf mich nicht wirklich zu, aber toller Artikel! Ihr macht tolle Sachen.
WPBeginner-Support
Wir freuen uns, dass Ihnen unsere Inhalte gefallen, auch wenn sie für Ihre Website nicht erforderlich sind. Sie enthalten hilfreiche Tools für Ihre Benutzer
Administrator
Amr Fawzy Amer
Dieser Leitfaden ist so hilfreich. Danke für die großartige Arbeit, die Sie hier geleistet haben.
WPBeginner-Support
Gern geschehen, wir freuen uns, dass unser Leitfaden hilfreich war!
Administrator
Pierre Wouters
Ich verfolge WP Beginner seit vielen Jahren und habe immer etwas Neues oder ein nützliches Tutorial gefunden.
Danke!
WPBeginner-Support
Gern geschehen
Administrator
Nonofo Joel
Dies ist ein ausgezeichneter Beitrag zur CCPA-Konformität. Als WordPress-Benutzer, der Traffic aus Kalifornien erhält, ist dies eine gute Einsicht für mich, die ich auf der von mir erstellten Website implementieren kann.
WPBeginner-Support
Wir freuen uns, dass Sie unseren Artikel hilfreich fanden
Administrator
Aina Oluwatimilehin
WPbeginner ist meine Anlaufstelle für Ressourcen zu WP.
Danke.
WPBeginner-Support
Gern geschehen
Administrator
Sridhar Paruchuri
Wow, das ist genau die Art von Ressource, nach der ich gesucht habe! Die Schritt-für-Schritt-Aufschlüsselung von Datenprüfungen bis zur Bearbeitung von Lösungs- und Zugriffsanfragen lässt die CCPA-Konformität völlig überschaubar erscheinen. Besonders schätze ich, wie Sie die Verwendung von WPConsent für die Cookie-Verwaltung und WPForms für Benutzerdatenanfragen erläutert haben. Es verwandelt das, was wie ein rechtlicher Kopfschmerz erscheint, in umsetzbare WordPress-Schritte. Danke, dass Sie die Datenschutzkonformität für Nicht-Anwälte wie mich so zugänglich und praktisch gemacht haben.
WPBeginner-Support
Gern geschehen, schön, dass unser Leitfaden hilfreich sein kann
Administrator
Christian Morris
Was für ein informativer Beitrag
WPBeginner-Support
Schön, dass du das denkst
Administrator
Vidya Sury
Danke, dass Sie alles so klar aufgeschlüsselt haben. Zustimmung ist derzeit ein verwirrendes Thema und es ist schwer herauszufinden, was wir tun müssen, um auf der richtigen Seite zu bleiben.
WPBeginner-Support
Gern geschehen!
Administrator
Syed Sazzadul Bari
Dies war ein wirklich hilfreicher und zeitgemäßer Leitfaden – vielen Dank, dass Sie ein so komplexes Thema auf eine anfängerfreundliche Weise aufgeschlüsselt haben. Da die Datenschutzgesetze strenger werden, können sich kleine Website-Betreiber leicht überfordert fühlen. Ihr Schritt-für-Schritt-Ansatz und die Erwähnung von Tools wie WPConsent bieten einen echten, umsetzbaren Wert. Besonders geschätzt wurde die Betonung des Vertrauensaufbaus, nicht nur der Vermeidung von Bußgeldern – etwas, das wir bei Compliance-Diskussionen oft übersehen. Tolle Arbeit!
WPBeginner-Support
Gern geschehen!
Administrator
Abid Hasan
Toller Artikel, vielen Dank für die Einblicke.
WPBeginner-Support
Gern geschehen!
Administrator
Foysal
Danke für das Teilen dieses anfängerfreundlichen Leitfadens.
WPBeginner-Support
Gern geschehen!
Administrator
Gopal K
sehr hilfreich für Blogger
WPBeginner-Support
Schön, dass du das denkst
Administrator
Helen Putre
Vielen Dank für die ausführliche Darstellung der Datenschutzbestimmungen und wie ich diese auf meiner Website verbessern kann.
WPBeginner-Support
Gern geschehen!
Administrator
Caron
Vielen Dank für diesen ausführlichen Artikel, fantastisch!
WPBeginner-Support
Gern geschehen!
Administrator
Bruce Spedding
Ich bin mir nie sicher, ob ich dem folgen muss – mit Sitz in Neuseeland
WPBeginner-Support
Auch wenn es für Ihre Website nicht erforderlich ist, gibt es hilfreiche Tools, die Benutzer bei diesen Empfehlungen haben können
Administrator
Stuart Hasson
WP Beginner war SO hilfreich, indem es mir Einblicke und Updates gegeben hat, die mir helfen, meine Website nützlicher und produktiver zu gestalten.
WPBeginner-Support
Schön, dass unsere Anleitungen hilfreich waren
Administrator
David
Cool. Stücke. Lese Sie fast jeden Morgen!
WPBeginner-Support
Schön, dass wir Ihre Lektüre am Morgen sein können
Administrator
Reza
Viele Dinge, die ich hier nicht wusste, danke.
WPBeginner-Support
Schön, dass wir teilen konnten
Administrator
Sieglinde Anderson
Ich nutze die Tutorials von WPBeginner seit über 10 Jahren. Ich habe so hilfreiche Informationen nicht nur für meinen Blog, sondern auch für meine Website erhalten. Ich habe die meisten davon in einer Datei gesammelt, aber leider hat Hurrikan Helene mein Internet für über 3 Monate zerstört und Microsoft hat alle gespeicherten Dateien gelöscht, wo sie nicht mehr zu finden sind.
Ich weiß, dass die Informationen, die ich brauche, auf der Website von WPBeginner zu finden sind, und ich bin sehr dankbar, dass ich darauf zugreifen und das lernen kann, was ich brauche. Vielen Dank für Ihre Großzügigkeit und all die Informationen, die Sie kostenlos zur Verfügung stellen.
WPBeginner-Support
Wir freuen uns, Ihnen weiterhin unsere Tutorials anbieten zu können!
Administrator
Robert Tillotson
Wow, viel Zeug hier. Zu lang zum Lesen und Verdauen in einem Zug.
WPBeginner-Support
Sie können jederzeit zurückkommen und einen Teil des Artikels durchgehen, anstatt alles auf einmal
Administrator
Carolyn Dean
Vielen Dank für diese wichtigen und detaillierten Informationen.
WPBeginner-Support
Gern geschehen!
Administrator
Lisa Angle
Vielen Dank für alles, was Sie tun, um Menschen beim Erlernen von WordPress zu helfen!
WPBeginner-Support
Schön, dass wir hilfreich sein können
Administrator
René Joergensen
Danke für die Informationen über CCPA und wie man Verstöße und Gebühren vermeidet.
WPBeginner-Support
Gern geschehen
Administrator
Daphane
Ich schätze all die Bildung, die Sie über WordPress und aktuelle Nachrichten bieten
WPBeginner-Support
Wir freuen uns, dass Sie unsere Inhalte hilfreich finden
Administrator
Paul Sahota
Ausgezeichnete Aufschlüsselung der CCPA-Anforderungen für WordPress-Benutzer. Der Abschnitt über Datenverarbeitung und Plugin-Empfehlungen stach hervor, insbesondere die WPForms-Integration für Datenzugriffsanfragen.
Ich würde mich über einen zukünftigen Beitrag freuen, der den CCPA mit der DSGVO für Betreiber von Websites in mehreren Regionen vergleicht.
WPBeginner-Support
Wir werden die Möglichkeit prüfen
Administrator
Dayo
Ich habe mir über die ethischen Aspekte des Datenschutzes und der Compliance noch keine Gedanken gemacht, vielleicht weil ich in Afrika bin, wo solche Gesetze nicht stark durchgesetzt werden. Ich werde sicherstellen, dass ich das von heute an ernst nehme, beginnend mit dem WPConsent-Plugin.
Danke.
WPBeginner-Support
Schön, dass wir das mit Ihnen teilen konnten
Administrator
Jesse Mwangi
Dieser Leitfaden ist unglaublich hilfreich – besonders für Entwickler und Website-Besitzer, die mit Kunden in oder für Kalifornien arbeiten. Die Aufschlüsselung, was CCPA ist, wie es sich von der DSGVO unterscheidet und wie Sie Ihre WordPress-Website konform machen, ist sehr klar und umsetzbar.
Vielen Dank, WPBeginner, dass Sie komplexe Themen immer einfacher zu verstehen und umzusetzen machen. Ich werde dies definitiv in zukünftigen Projekten referenzieren!
WPBeginner-Support
Gern geschehen, ich freue mich, dass Sie den Leitfaden hilfreich fanden!
Administrator
Olena
Danke für diesen interessanten und hilfreichen Beitrag!
WPBeginner-Support
Schön, dass Sie es hilfreich fanden!
Administrator
Samuel Ipinlaiye
Erstaunlich. Sehr aufschlussreicher Artikel.
WPBeginner-Support
Schön, dass du das denkst
Administrator
Md Moniruzzaman Monir
Vielen Dank für Ihre detaillierte Antwort.
WPBeginner-Support
Gern geschehen
Administrator