


Zastanawiasz się, czy California Consumer Privacy Act (CCPA) faktycznie ma zastosowanie do Twojej witryny WordPress? W przypadku większości małych witryn uczciwa odpowiedź brzmi prawdopodobnie nie. Ale definicja „udostępniania” danych osobowych w prawie jest wystarczająco szeroka, aby objąć tag Google Analytics lub Piksel Facebooka, a Kalifornia nie jest jedynym stanem tworzącym podobne zasady.
Pracowaliśmy nad tym we własnych witrynach, więc wiem, które części CCPA dotyczą typowej witryny WordPress, a które części można bezpiecznie odłożyć na bok.
W tym przewodniku pokażę Ci, jak zapewnić zgodność CCPA dla witryn WordPress.
⚠️ Nie jesteśmy prawnikami i nic na tej stronie nie powinno być traktowane jako porada prawna.
Szybka odpowiedź – CCPA ma zastosowanie do Twojej firmy, jeśli spełnia ona jeden z poniższych trzech warunków:
- Twoja firma generuje ponad 26 625 000 USD rocznego przychodu brutto.
- Kupujesz, sprzedajesz lub udostępniasz dane osobowe 100 000 lub więcej mieszkańców Kalifornii lub gospodarstw domowych rocznie.
- Zarabiasz 50% lub więcej swojego rocznego dochodu ze sprzedaży lub udostępniania danych osobowych mieszkańców Kalifornii.
Jeśli to Cię dotyczy, zgodność z przepisami sprowadza się do pięciu głównych zadań:
- Przeanalizuj, co zbierasz – Przeprowadź audyt danych obejmujący każdy wtyczkę i skrypt na Twojej stronie.
- Ujawnij, co z tym robisz – Opublikuj politykę prywatności, która jasno określa dane, które zbierasz, dlaczego je zbierasz i prawa odwiedzającego.
- Pytaj, zanim zaczniesz śledzić – Dodaj baner cookie, który blokuje skrypty stron trzecich, dopóki użytkownicy wyraźnie się na to nie zgodzą.
- Rejestruj każdy wybór zgody – Prowadź dziennik zgód, aby móc udowodnić zgodność, jeśli kiedykolwiek zostaniesz poddany audytowi.
- Szybko odpowiadaj na żądania – Obsługuj żądania dostępu, poprawy i usunięcia za pomocą formularza i wbudowanych narzędzi WordPress.
Czym jest California Consumer Privacy Act (CCPA)?
California Consumer Privacy Act (CCPA) daje mieszkańcom Kalifornii bezpośrednią kontrolę nad tym, jak firmy zbierają, przechowują i udostępniają ich dane osobowe. Definicja „danych osobowych” jest szeroka, obejmując imiona i nazwiska, adresy e-mail, historię przeglądania, a nawet dane biometryczne.
Podobnie jak Ogólne Rozporządzenie o Ochronie Danych (RODO), CCPA dotyczy nie tylko firm z siedzibą w Kalifornii. Jeśli przetwarzasz dane osób tam mieszkających, może Cię to dotyczyć, niezależnie od tego, gdzie znajduje się Twoja witryna WordPress.
Słowo, które sprawia ludziom kłopot, to „udostępniać”. Możesz nigdy nie sprzedawać danych nikogo, ale jeśli Twoja strona wyświetla reklamy, Piksel Facebooka lub Google Analytics z włączonymi funkcjami reklamowymi, udostępniasz dane osobowe do ukierunkowanych reklam, a CCPA traktuje to tak samo jak sprzedaż.
Nawet poniżej tych progów, przestrzeganie tych praktyk buduje zaufanie i przygotowuje Cię na inne stanowe przepisy o ochronie prywatności, które mogą już Cię dotyczyć.
Dlaczego użytkownicy WordPressa powinni dbać o zgodność z CCPA?
Ignorowanie CCPA może być kosztowne. Kalifornijski organ nadzorczy ds. prywatności może nałożyć na Ciebie grzywnę w wysokości do 2500 USD za naruszenie i do 8000 USD za każde umyślne naruszenie lub naruszenie dotyczące kogoś, o kim wiesz, że ma mniej niż 16 lat.
Konsumenci mogą również pozwać Cię bezpośrednio, jeśli dojdzie do naruszenia z powodu niewystarczającego zabezpieczenia.
Dawanie odwiedzającym prawdziwej kontroli nad ich danymi osobowymi buduje również zaufanie do Twojej publiczności.
Jak CCPA wpływa na Twoją witrynę WordPress
CCPA przyznaje odwiedzającym Twojego bloga WordPress lub witrynę sześć praw: do informacji o tym, jakie dane osobowe o nich przechowujesz, do ich usunięcia, do ich poprawienia, do rezygnacji ze sprzedaży lub udostępniania, do ograniczenia sposobu wykorzystania wrażliwych informacji oraz do skorzystania z któregokolwiek z tych praw bez ponoszenia dodatkowych opłat lub otrzymywania gorszej usługi.
Poniższe kroki pokazują, jak wspierać każde z nich.
CIPA i CCPA – Jak wpływają na małe strony internetowe
1 stycznia 2026 r. nowe przepisy CCPA dodały zasady dotyczące technologii zautomatyzowanego podejmowania decyzji, oceny ryzyka i corocznych audytów bezpieczeństwa cybernetycznego. Chociaż dotyczą one dużych firm i działań, których typowa witryna nigdy nie wykonuje, istnieje jedno rozwiązanie, które wpływa na małe witryny.
Prawnicy powodów wykorzystują California Invasion of Privacy Act (CIPA), prawo dotyczące podsłuchiwania z lat 60. XX wieku, do pozywania stron internetowych za zwykłe nagrywanie sesji, czaty na żywo i skrypty reklamowe, z ustawowymi odszkodowaniami w wysokości 5000 USD za naruszenie.
Według analizy z lipca 2026 r. przeprowadzonej przez kancelarię prawną Spencer Fane, liczba tych roszczeń wzrosła z około 600 do ponad 4000 i obecnie stanowi około dwóch trzecich aktywnych postępowań sądowych w sprawach dotyczących prywatności w Kalifornii.
CIPA nie określa żadnego progu dochodów, więc mała witryna korzystająca z analityki i widżetu czatu jest narażona w sposób, którego progi CCPA nigdy by nie sugerowały. Sądy nadal są podzielone co do tego, czy te stare przepisy mają zastosowanie do nowoczesnego śledzenia w sieci, ale praktycznym rozwiązaniem jest dowiedzieć się, jakie pliki cookie ustawia Twoja witryna, a następnie uzyskać zgodę przed załadowaniem tych skryptów.
Jak poprawić zgodność z CCPA w WordPress
Możesz kliknąć poniższe linki, aby przejść do dowolnej sekcji:
- Przeprowadź audyt danych
- Utwórz politykę prywatności
- Dodaj wyskakujące okienko dotyczące plików cookie
- Napisz osobną politykę dotyczącą plików cookie
- Blokuj skrypty stron trzecich
- Śledź i rejestruj zgody odwiedzających
- Buduj zaufanie dzięki opcjom rezygnacji
- Wspieraj „Prawo do poprawiania”
- Wspieraj „Prawo do usunięcia”
- Efektywne zarządzanie żądaniami dostępu do danych
- Zabezpiecz swoją witrynę WordPress
- Przeglądaj umowy z podmiotami trzecimi
- WordPress i zgodność z CCPA: FAQ
- Dodatkowe zasoby dotyczące regulacji prywatności
Przeprowadź audyt danych
Pierwszym krokiem jest zidentyfikowanie i udokumentowanie każdego rodzaju danych osobowych, które zbierasz, przetwarzasz i przechowujesz. Na początek polecam sporządzenie listy wszystkich wtyczek WordPress i narzędzi, które gromadzą dane na Twojej stronie, takich jak wtyczki analityczne, kreatory formularzy i wtyczki SEO.
Na przykład, jeśli utworzyłeś formularz zapytania o wycenę, wtyczka kreatora formularzy może zbierać imię i nazwisko odwiedzającego, nazwę firmy i stanowisko. W przypadku każdego narzędzia zadaj sobie następujące pytania:
- Jakie konkretne dane osobowe są zbierane? Mogą to być imiona i nazwiska, adresy e-mail, adresy IP lub dane płatności.
- Gdzie te dane są przechowywane? Czy są na Twoim serwerze, czy wysyłane do usługi strony trzeciej?
- Dlaczego te dane są zbierane? Czy są niezbędne, czy nie, i jak ich używasz?
- Jak długo te dane są przechowywane? Czy masz politykę retencji dla tych danych?
- Czy te dane są udostępniane komukolwiek? Czy są w to zaangażowani jacyś dostawcy usług lub reklamodawcy?
Polecam zapisywanie odpowiedzi w prostej arkuszu kalkulacyjnym, aby mieć udokumentowany przegląd, do którego można się odwołać, gdy tylko zmienią się Twoje praktyki dotyczące prywatności.
Mając tę listę przed sobą, poszukaj wszystkiego, czego możesz po prostu przestać zbierać. Każde usunięte pole formularza i skrypt śledzący to dane, których nigdy nie będziesz musiał chronić, ujawniać ani usuwać później.
Utwórz politykę prywatności
Polityka prywatności wyjaśnia, jakie dane osobowe zbierasz, dlaczego je zbierasz i komu je udostępniasz.
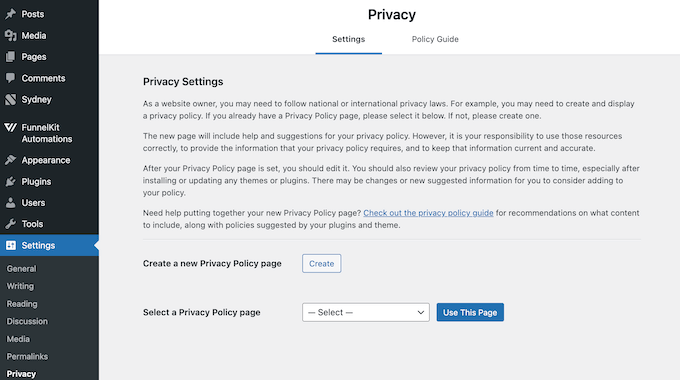
WordPress zawiera wbudowany generator, który znajdziesz w sekcji Ustawienia » Prywatność w swoim panelu administracyjnym.
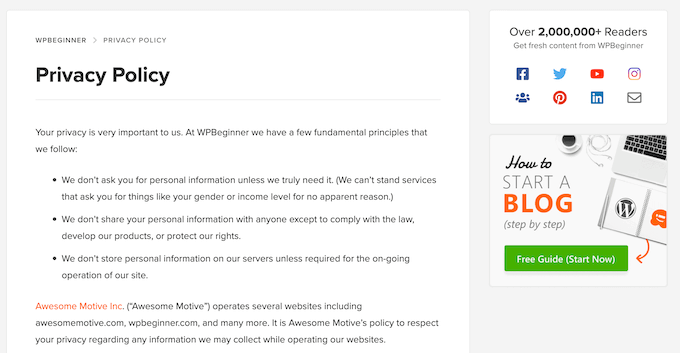
Alternatywnie, możesz użyć naszej polityki prywatności WPBeginner jako punktu wyjścia.
Pamiętaj tylko, aby zastąpić każde odniesienie do WPBeginner nazwą swojej witryny.
Mamy również kompletny, krok po kroku przewodnik na temat dodawania polityki prywatności w WordPress.
Czy masz już politykę prywatności? Zaktualizuj ją zatem, aby obejmowała sześć praw CCPA wymienionych wcześniej i poinformuj odwiedzających, jak z nich korzystać. Na przykład możesz podać link do formularza kontaktowego, za pomocą którego mogą poprosić o kopię swoich danych.
Jeden nowszy wymóg jest łatwy do przeoczenia.
Musisz wymienić kategorie wrażliwych danych osobowych, które zbierasz, takie jak dane uwierzytelniające konta lub dokładna lokalizacja.
Na koniec Twoja polityka prywatności musi być łatwa do znalezienia, więc umieść link do niej w nagłówku lub stopce swojej witryny, aby była widoczna na każdej stronie. Warto ją również przejrzeć za każdym razem, gdy zmienią się Twoje praktyki dotyczące danych.
Dodaj wyskakujące okienko dotyczące plików cookie
CCPA nie zawsze wymaga od odwiedzających zgody na zbieranie danych, ale wymaga, aby mogli się o tym dowiedzieć i zrezygnować. Popup z informacją o ciasteczkach robi obie te rzeczy, informując odwiedzających, jakich ciasteczek używasz i dlaczego, oraz dając im prosty sposób na odmowę.
Na rynku istnieje wiele wtyczek banerów cookie, ale polecam WPConsent, wtyczkę zgodności z prywatnością stworzoną w celu spełnienia wielu różnych standardów prywatności, w tym CCPA.
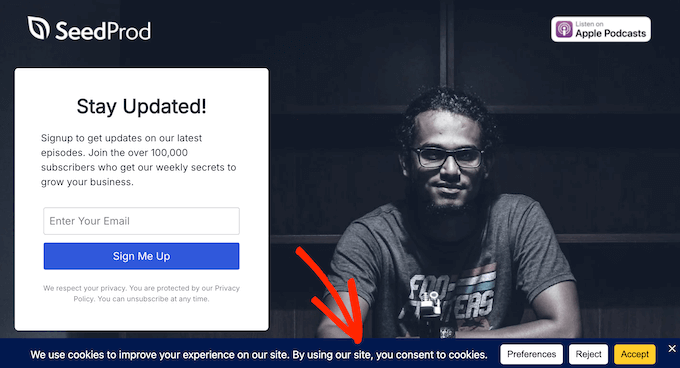
Używamy WPConsent do wyświetlania banerów cookie i zarządzania zgodami użytkowników na naszych własnych stronach internetowych.
Darmowa wtyczka WPConsent zawiera wiele kluczowych funkcji: baner cookie, automatyczne blokowanie skryptów, skaner ciasteczek witryny, generator polityki cookie i wsparcie dla Google Consent Mode v2.
Wersja premium WPConsent dodaje logi zgód, zaplanowane ponowne skanowanie, reguły geolokalizacji, automatyczne tłumaczenia i dedykowaną stronę „Nie sprzedawaj”. Logi zgód i strona „Nie sprzedawaj” to dwie rzeczy, które są szczególnie ważne dla zgodności z CCPA.
💡 Chcesz dowiedzieć się więcej o naszym bezpośrednim doświadczeniu z WPConsent? Sprawdź naszą szczegółową recenzję WPConsent.
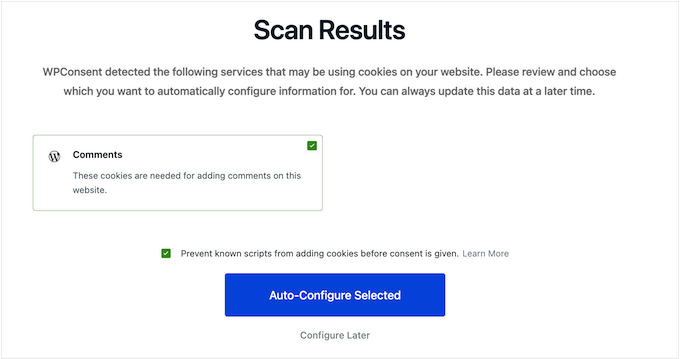
Aby rozpocząć, zainstaluj i aktywuj wtyczkę, jak zwykle. Po aktywacji WPConsent przeskanuje całą Twoją witrynę pod kątem aktywnych ciasteczek i zarejestruje wszystkie znalezione.
Następnie kreator konfiguracji przeprowadzi Cię przez proces dostosowywania wyskakującego okienka.
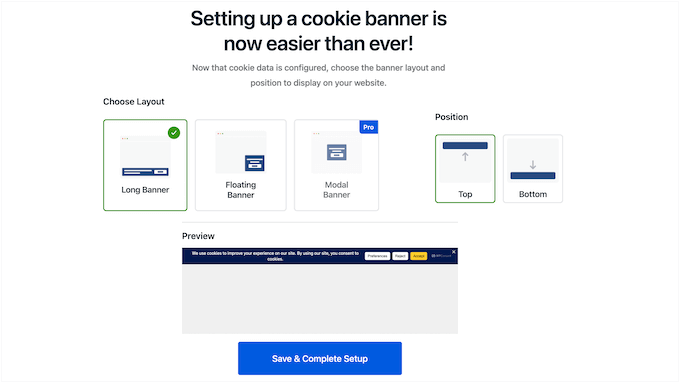
Gdy będziesz zadowolony z banera, zapisz zmiany i gotowe. Więcej szczegółów znajdziesz w naszym przewodniku o tym, jak dodać popup z informacją o ciasteczkach w WordPress.
Napisz osobną politykę dotyczącą plików cookie
Oprócz banera, dobrym pomysłem jest opublikowanie polityki cookie.
Dobra polityka wymienia rodzaje używanych ciasteczek, takie jak niezbędne, analityczne lub marketingowe, wyjaśnia ich cel, na przykład śledzenie odwiedzających witrynę lub dostarczanie ukierunkowanych reklam, i określa, jakie dane osobowe zbierają, takie jak adresy IP lub historia przeglądania.
Powinieneś również podać do niej link zarówno w swojej głównej polityce prywatności, jak i w banerze cookie, aby odwiedzający mogli ją łatwo znaleźć.
Ponownie, WPConsent może się tym zająć, używając tego samego skanowania, które znalazło Twoje aktywne ciasteczka. Aby to skonfigurować, przejdź do WPConsent » Ustawienia, otwórz menu rozwijane Polityka cookie i wybierz stronę, na której chcesz, aby pojawiła się polityka.
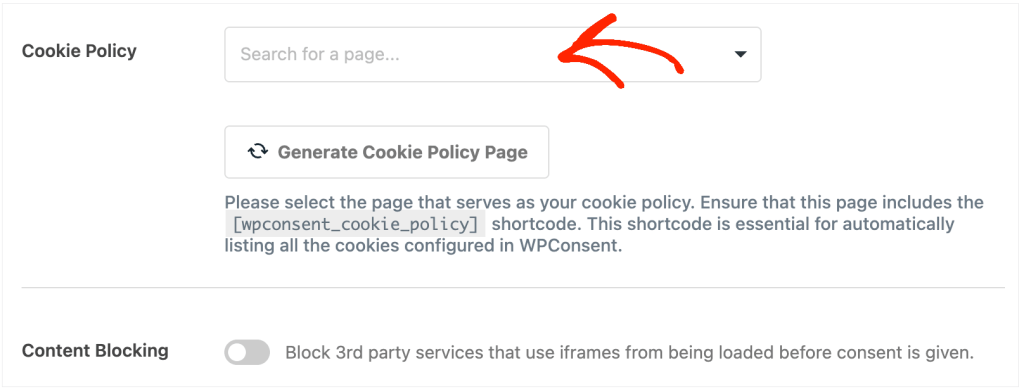
Następnie WPConsent dodaje politykę do tej strony.
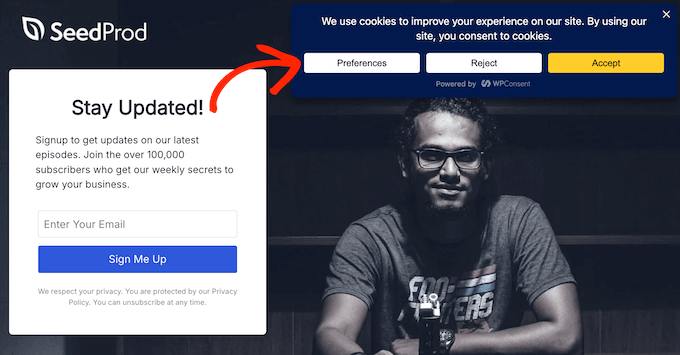
Odwiedzający mogą uzyskać dostęp do polityki bezpośrednio z banera, klikając przycisk „Preferencje”.
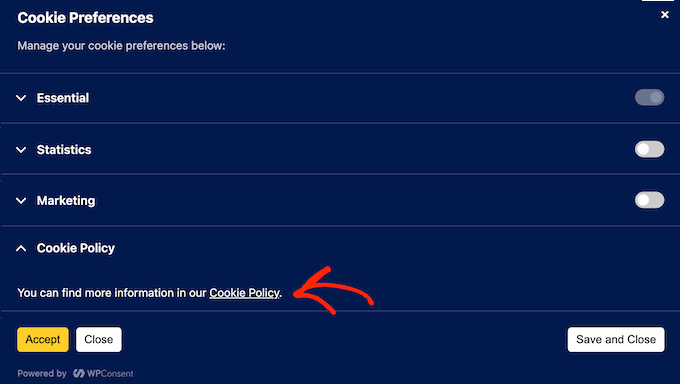
Stamtąd wybierają link „Polityka dotycząca plików cookie”.
Blokuj skrypty stron trzecich
Zgodność z CCPA dotyczy również zewnętrznych narzędzi śledzenia na Twojej stronie, takich jak Google Analytics i Piksel Facebooka. Ponieważ te narzędzia śledzenia gromadzą dane od Twoich odwiedzających, jesteś odpowiedzialny za sposób, w jaki je gromadzą, przechowują i wykorzystują, i musisz pozwolić odwiedzającym na rezygnację.
Możesz kontrolować te narzędzia za pomocą automatycznego blokowania skryptów, które zatrzymuje ładowanie skryptów śledzących, dopóki odwiedzający nie wyrazi zgody. To sprawia, że śledzenie przez strony trzecie jest dobrowolne, co wykracza poza wymagania CCPA.
Jednak gdy Twoje narzędzia śledzące będą czekać na zgodę, Google Analytics będzie liczyć tylko osoby, które klikną „Akceptuj”. Oznacza to spadek liczby zgłoszonych odwiedzin. Niektórzy odwiedzający odmawiają, a inni nigdy nie odpowiadają na baner.
WPConsent obsługuje blokowanie skryptów za Ciebie, a funkcja ta jest zawarta w darmowej wtyczce. Rozpoznaje ona popularne skrypty śledzące, takie jak Google Analytics, Google Ads i Piksel Facebooka, i wstrzymuje je, aby nie mogły ustawiać plików cookie, dopóki odwiedzający nie wyrazi zgody.
Aby upewnić się, że działa to na Twojej stronie, przejdź do WPConsent » Ustawienia, znajdź przełącznik Blokowanie skryptów i włącz go.
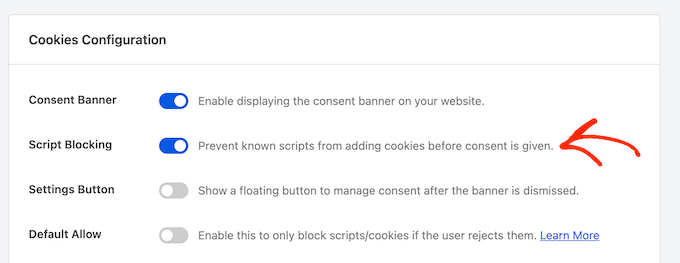
Następnie kliknij „Zapisz zmiany”.
Aby sprawdzić, czy zadziałało, otwórz swoją stronę w prywatnym oknie przeglądarki i wyświetl kod źródłowy strony, czyli surowy kod HTML otrzymany przez przeglądarkę. Narzędzie śledzące, które WPConsent wstrzymuje, pojawi się z „type=text/plain” zamiast aktywnego adresu.
Jeśli używasz wtyczki do buforowania, wyczyść pamięć podręczną WordPressa po włączeniu tego ustawienia, w przeciwnym razie blokowanie nie zadziała dla Twoich odwiedzających.
Prawo Kalifornii wymaga również, aby strony internetowe respektowały Universal Opt-Out Mechanisms (UOOMs), czyli sygnały przeglądarki lub rozszerzenia, które transmitują wybory prywatności użytkownika w każdej odwiedzanej przez niego witrynie. Głównym z nich jest Global Privacy Control (GPC), wysyłany automatycznie przez przeglądarki takie jak Brave i rozszerzenia takie jak DuckDuckGo.
Pierwsze działanie egzekwujące CCPA w Kalifornii zakończyło się ugodą w wysokości 1,2 miliona dolarów z Sephora, właśnie dlatego, że firma nie przetworzyła sygnałów GPC.
WPConsent może wykrywać i respektować te sygnały, ale jest on domyślnie wyłączony. Przejdź do WPConsent » Ustawienia i wybierz zakładkę „Zaawansowane”.
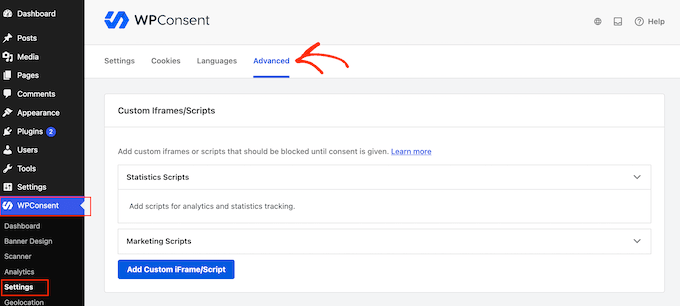
Następnie włącz suwak „Respektuj Global Privacy Controls” i kliknij „Zapisz zmiany”.
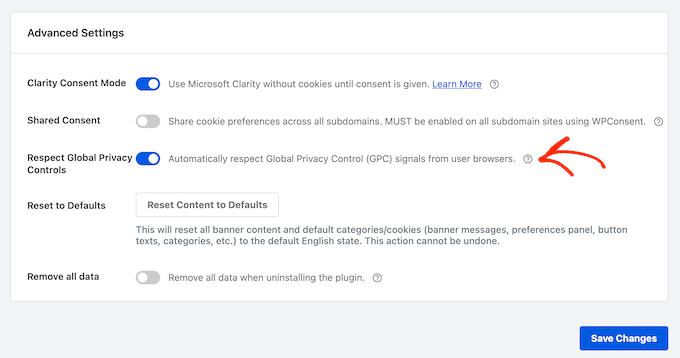
WPConsent wyłącza teraz nieistotne pliki cookie dla odwiedzających wysyłających sygnał GPC, dzięki czemu w ogóle nie zobaczą Twojego banera. Pokazuje im również komunikat potwierdzający wymagany przez przepisy z 2026 roku.
Śledź i rejestruj zgody odwiedzających
Jeśli Twoje przetwarzanie danych zostanie kiedykolwiek zakwestionowane lub audytowane przez organy regulacyjne, będziesz musiał udowodnić, że uszanowałeś wybory swoich odwiedzających. Dziennik zgód jest takim dowodem.
WPConsent Pro rejestruje to za Ciebie, przechwytując zanonimizowany adres IP każdego odwiedzającego, jego wybory dotyczące zgody oraz datę i godzinę zarejestrowania tych wyborów.
Rejestrowanie zgód jest wyłączone, dopóki go nie włączysz, więc najpierw przejdź do WPConsent » Ustawienia » Dzienniki zgód i włącz je. Następnie znajdziesz zapisy w WPConsent » Dzienniki zgód w swoim panelu.
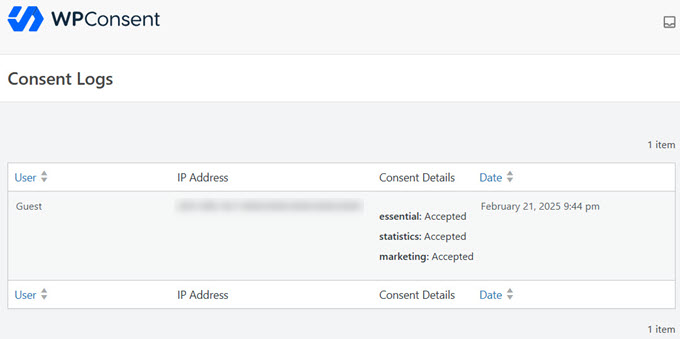
Jeśli musisz udostępnić je audytorowi, możesz wyeksportować dziennik bezpośrednio ze swojego panelu.
Buduj zaufanie dzięki opcjom rezygnacji
CCPA wymaga jasnego linku „Nie sprzedawaj ani nie udostępniaj moich danych osobowych” na Twojej stronie głównej i każdej stronie, na której zbierasz dane osobowe, dlatego zazwyczaj znajduje się on w stopce i prowadzi do dedykowanej strony rezygnacji.
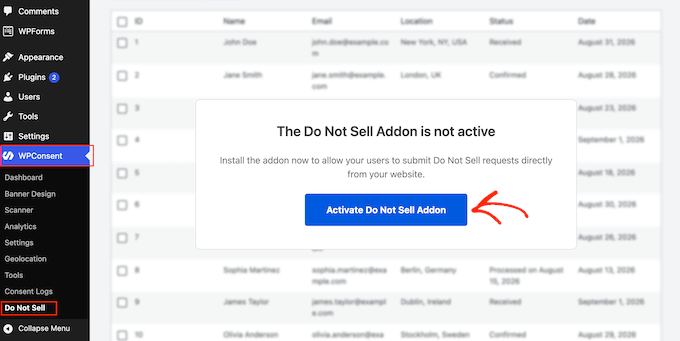
Najłatwiejszym sposobem na obsługę tego w WordPress jest dodatek WPConsent Do Not Sell, który może umieścić gotowy formularz zgłoszeniowy na dowolnej stronie. Dodatek jest zawarty w planie Plus i wyższych.
Aby go zainstalować, przejdź do WPConsent » Nie sprzedawaj i kliknij przycisk instalacji.
Następnie przejdź do WPConsent » Nie sprzedawaj, wybierz zakładkę „Konfiguracja” i kliknij „Wygeneruj stronę Nie sprzedawaj”. WPConsent tworzy stronę z formularzem rezygnacji. Jeśli wolisz użyć strony, którą już opublikowałeś, wybierz ją zamiast tego z listy rozwijanej „Strona Nie sprzedawaj”.
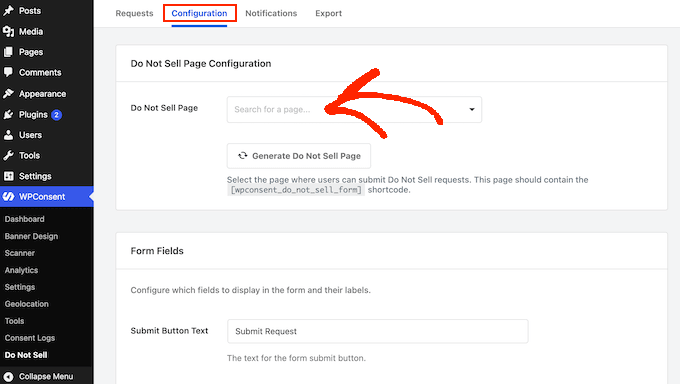
Możesz teraz wybrać, jakie informacje są wymagane w formularzu. Pozostaw pola imienia i adresu e-mail, które są już włączone, ponieważ rezygnacja nie jest żądaniem, które musisz zweryfikować, a dodatkowe pola tylko zwiększają tarcie.
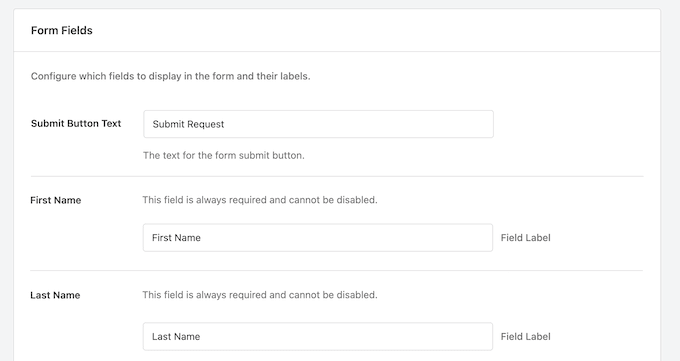
Na koniec dodaj link do tej strony w menu stopki, aby pojawiła się na każdej stronie. Odwiedzający mogą jej następnie użyć, aby zrezygnować ze sprzedaży lub udostępniania swoich danych osobowych. Bardziej szczegółowy opis znajdziesz w naszym przewodniku jak utworzyć stronę Nie sprzedawaj moich informacji w WordPress.
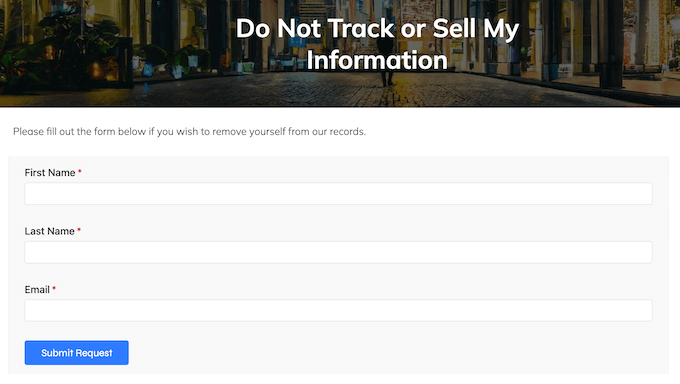
WPConsent rejestruje każde żądanie z imionami, adresami e-mail, znacznikami czasu i statusem, i przechowuje je na Twojej własnej stronie. Każde żądanie jest zadaniem do wykonania, a nie przełącznikiem: usuń tę osobę z wszelkich grup odbiorców reklamowych lub list klientów, które przesyłasz na platformy reklamowe, a następnie oznacz żądanie jako przetworzone.
Wspieraj „Prawo do poprawiania”
Konsumenci mogą prosić o poprawienie wszelkich niedokładnych danych osobowych, które posiadasz na ich temat. Najprostszym sposobem na wsparcie tego jest formularz żądania poprawy danych.
WPForms jest do tego idealny, ponieważ jego szablon formularza danych osobowych zawiera pole wyboru „Zaktualizuj istniejący rekord”, aby pomóc Ci zidentyfikować żądania poprawy.
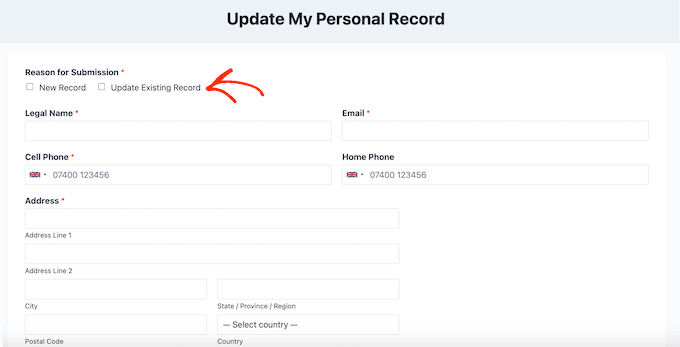
Ten szablon jest zawarty w każdym płatnym planie WPForms, zaczynając od Basic.
Obejmuje imię i nazwisko, pseudonim, adres e-mail i numer telefonu, a także możesz dodać więcej pól w edytorze przeciągnij i upuść.
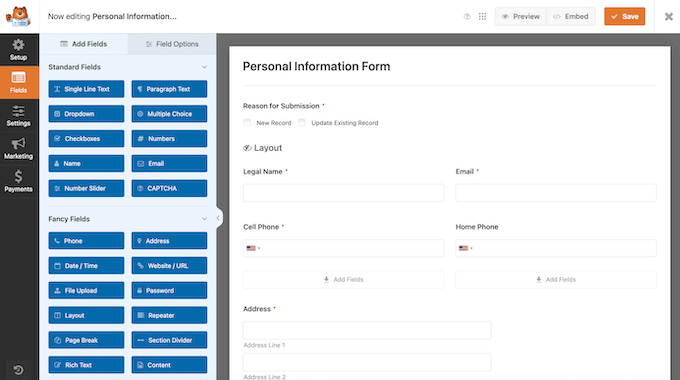
Gdy nadejdzie żądanie poprawy, zweryfikuj tożsamość osoby proszącej przed aktualizacją swoich rekordów. Warto również rejestrować każde żądanie i podjęte działanie, co stanowi dowód zgodności, jeśli kiedykolwiek zostaniesz poddany audytowi.
Wspieraj „Prawo do usunięcia”
Użytkownicy mogą również zażądać usunięcia swoich danych osobowych. Zalecam obsługę tego za pomocą formularza usunięcia zbudowanego za pomocą wtyczki takiej jak WPForms, która ma dedykowany szablon formularza żądania usunięcia danych RODO. Ten szablon jest częścią WPForms Pro i wyższych.
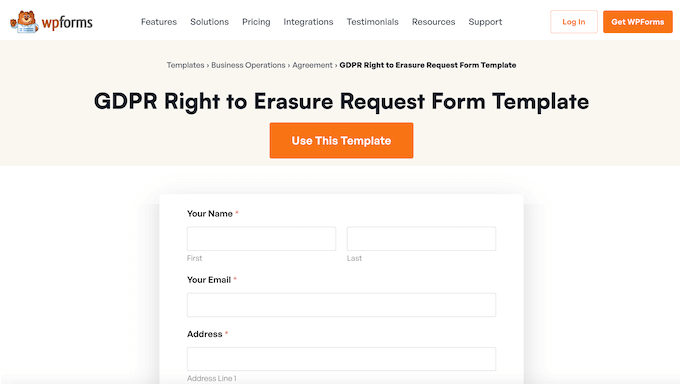
🌟 Chcesz dowiedzieć się więcej o tym potężnym pluginie do tworzenia formularzy? Sprawdź naszą szczegółową recenzję WPForms.
Gdy formularz będzie aktywny, umieść do niego link na stronie z polityką prywatności lub osadź go bezpośrednio, aby odwiedzający mogli go znaleźć.
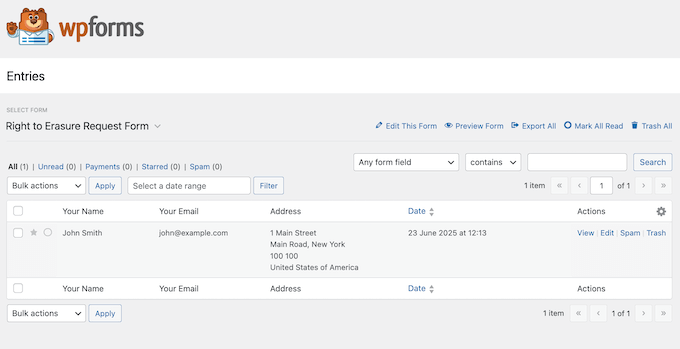
WPForms posiada również wbudowany system zarządzania wpisami, dzięki czemu możesz filtrować zgłoszenia z różnych formularzy i szybko wykrywać żądania usunięcia.
Aby przejrzeć swoje wpisy, przejdź do WPForms » Wpisy, gdzie zobaczysz każdy formularz na swojej stronie internetowej.

Znajdź swój formularz żądania usunięcia danych i kliknij go, aby zobaczyć wszystkie swoje żądania „usuń dane”.
Zawsze weryfikuj tożsamość użytkownika przed usunięciem jego informacji, ponieważ ta czynność jest trwała i nie można jej cofnąć.
Po weryfikacji przejdź do Narzędzia » Usuń dane osobowe.
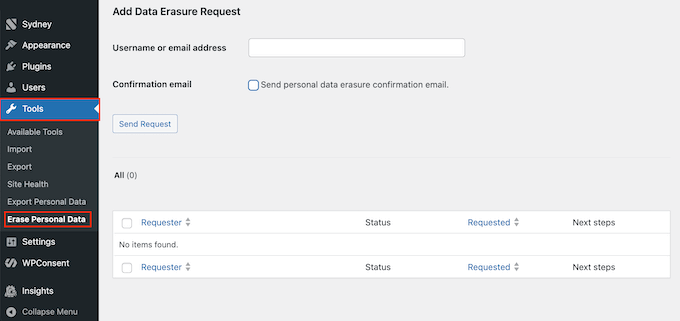
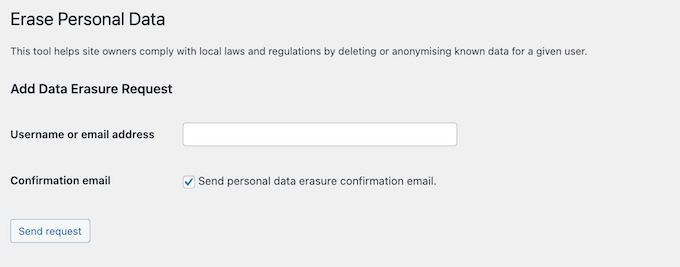
W polu „Nazwa użytkownika lub adres e-mail” wpisz dane użytkownika, którego chcesz usunąć. Narzędzie posiada również ustawienie „Wyślij e-mail z potwierdzeniem usunięcia danych osobowych”, które informuje użytkownika o zakończeniu procesu.
Efektywne zarządzanie żądaniami dostępu do danych
W ramach Prawa do informacji konsumenci mogą zażądać pełnego raportu na temat danych osobowych, które zebrałeś, przechowujesz lub udostępniłeś na ich temat.
Od 1 stycznia 2026 r. nie jest to już ograniczone do 12-miesięcznego okresu, więc jeśli przechowujesz dane klienta dłużej niż rok, musisz sięgnąć wstecz aż do 1 stycznia 2022 r.
WPForms oferuje gotowy szablon formularza żądania danych, który jest częścią WPForms Pro i wyższych wersji.
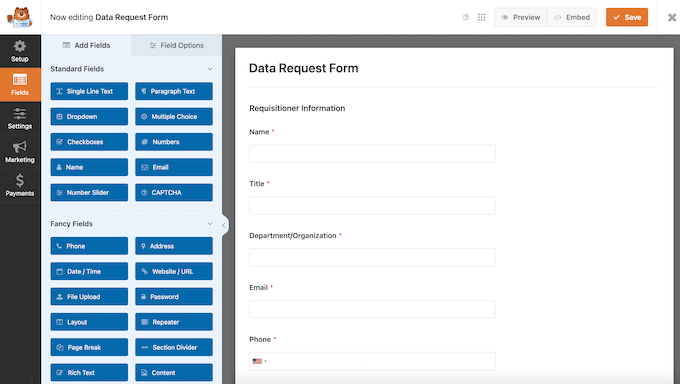
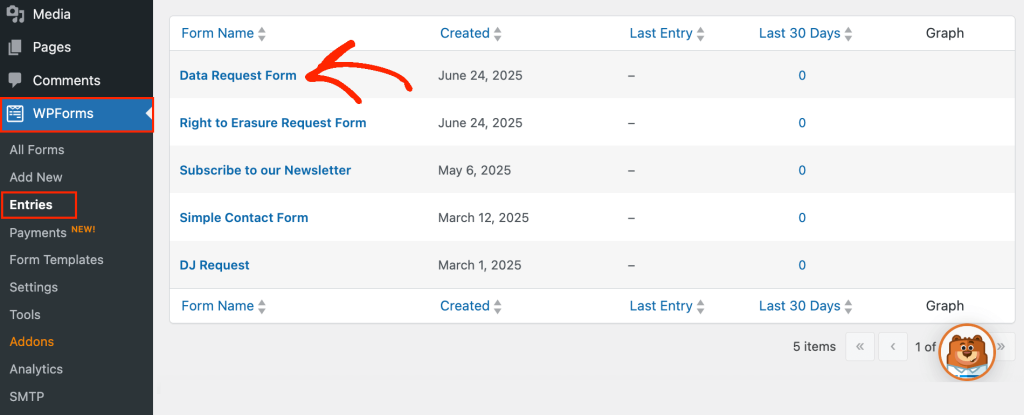
Po dodaniu tego formularza do swojej witryny, przejdź do WPForms » Wpisy i wybierz go, aby zobaczyć napływające żądania.
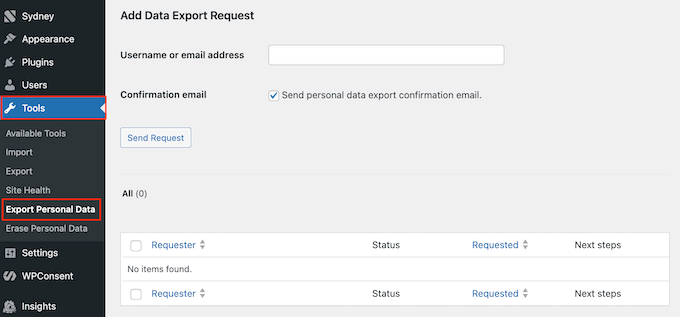
Aby odpowiedzieć na jedno z nich, wyeksportuj informacje o danej osobie jako plik .zip, przechodząc do Narzędzia » Eksportuj dane osobowe.
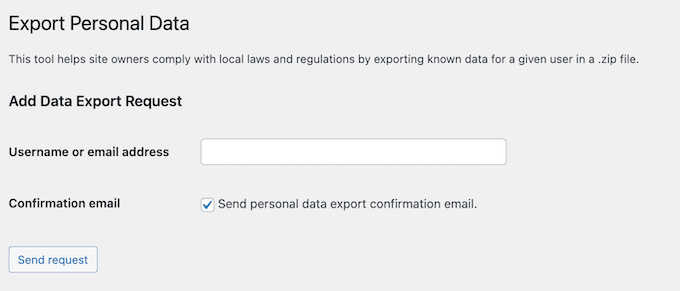
Wprowadź adres e-mail lub nazwę użytkownika, kliknij Wyślij żądanie, a następnie udostępnij plik .zip osobie, która o niego prosiła.
Aby bliżej przyjrzeć się obu wbudowanym narzędziom, zapoznaj się z naszym przewodnikiem na temat eksportowania i usuwania danych osobowych w WordPress.
Zabezpiecz swoją witrynę WordPress
CCPA pozwala konsumentom pozwać Cię za naruszenie spowodowane brakiem wdrożenia rozsądnych środków bezpieczeństwa, w wysokości od 107 do 799 dolarów za konsumenta za incydent. To sprawia, że zabezpieczenie Twojej witryny staje się wymogiem prawnym, a nie tylko dobrą praktyką.
Mając to na uwadze, upewnij się, że masz opanowane podstawy: wtyczkę zabezpieczającą, regularne aktualizacje, silne hasła z uwierzytelnianiem dwuskładnikowym, niezawodne hostowanie, kopie zapasowe i ochronę formularzy przed spamem. Nasz ostateczny przewodnik po bezpieczeństwie WordPress omawia każdy z tych punktów krok po kroku.
- Zainstaluj wtyczkę zabezpieczającą, aby chronić swoją witrynę przed złośliwym oprogramowaniem, atakami typu brute force i innymi powszechnymi zagrożeniami.
- Aktualizuj rdzeń WordPress, wtyczki i motywy, ponieważ nieaktualne oprogramowanie jest jedną z najczęstszych przyczyn luk w zabezpieczeniach.
- Używaj silnych, unikalnych haseł do wszystkich kont administratora i włącz uwierzytelnianie dwuskładnikowe, gdziekolwiek jest to możliwe.
- Wybierz niezawodnego dostawcę hostingu WordPress, który oferuje certyfikaty SSL, zapory sieciowe i aktualizacje zabezpieczeń na poziomie serwera.
- Skonfiguruj regularne kopie zapasowe WordPress, aby móc szybko odzyskać dane po naruszeniu lub utracie danych.
- Dodaj ochronę przed spamem, taką jak CAPTCHA, do swoich formularzy, aby zapobiec atakom automatycznym i przesyłaniu spamu.
Razem te kroki stanowią praktyczne znaczenie „rozsądnych środków bezpieczeństwa”.
Przeglądaj umowy z podmiotami trzecimi
Jeśli udostępniasz dane osobowe usługom stron trzecich, takim jak usługi e-mail marketingu, narzędzia analityczne, procesory płatności lub sieci reklamowe, RODO wymaga umowy, która ogranicza to, co mogą one zrobić z tymi danymi. W praktyce główni dostawcy uwzględniają to w swoich standardowych warunkach, dlatego sprawdź, czy warunki każdego dostawcy lub umowa o przetwarzaniu danych obejmują Kalifornię, i zanotuj to w swojej arkuszu audytowym.
WordPress i zgodność z CCPA: FAQ
Czy RODO jest bardziej rygorystyczne niż CCPA?
Generalnie tak, RODO jest bardziej rygorystyczne. Największa praktyczna różnica dotyczy zgody, ponieważ RODO wymaga od odwiedzających wyrażenia zgody przed ustawieniem nieistotnych plików cookie, podczas gdy CCPA działa głównie na zasadzie rezygnacji (opt-out).
RODO ma również zastosowanie do każdej organizacji przetwarzającej dane mieszkańców UE, niezależnie od jej wielkości, podczas gdy CCPA ma zastosowanie tylko po osiągnięciu określonych progów. Oznacza to, że mały blog może być zwolniony z CCPA, ale nadal w pełni podlegać RODO.
Pełny przewodnik znajdziesz w naszym ostatecznym przewodniku po zgodności WordPressa z RODO.
Moja witryna jest poniżej progów CCPA. Czy inne stanowe prawa dotyczące prywatności mają do mnie zastosowanie?
Całkiem możliwe, ponieważ każde państwo ustala własne progi. Około 20 stanów ma obecnie obowiązujące kompleksowe ustawy o prywatności konsumentów, a kilka z nich obejmuje firmy, do których CCPA by się nie stosowało.
Na szczęście nie potrzebujesz oddzielnej strategii dla każdego z nich, ponieważ polityka prywatności, baner blokujący skrypty, system żądania danych i dziennik zgód pomogą Ci spełnić wymogi praw o prywatności w wielu stanach.
Szczegółowe informacje dotyczące poszczególnych stanów znajdziesz w naszych przewodnikach po zgodności VCDPA w WordPressie i zgodności UCPA w WordPressie, lub w naszym przewodniku po zgodności prywatności WordPressa dotyczącym wspólnych zasad.
Jak często powinienem przeglądać moją zgodność z CCPA?
Każda witryna jest inna, ale zalecam przegląd co najmniej raz w roku i za każdym razem, gdy dokonujesz dużych zmian w sposobie przetwarzania danych użytkowników. Ponieważ progi grzywien są dostosowywane do inflacji w każdym roku nieparzystym, sprawdź wszelkie konkretne liczby w swojej dokumentacji w 2027 roku.
Dodatkowe zasoby dotyczące regulacji prywatności
Te zasoby pomogą Ci być na bieżąco z ewoluującymi przepisami o prywatności i najlepszymi praktykami:
- Kompleksowy przewodnik po zgodności WordPress z przepisami o ochronie prywatności
- Jak sprawdzić, czy Twoja strona WordPress używa plików cookie
- Jak utworzyć stronę „Nie sprzedawaj moich informacji” w WordPress
- Kompleksowy przewodnik po bezpieczeństwie WordPress – krok po kroku
Mam nadzieję, że ten ostateczny przewodnik po zgodności WordPressa z CCPA pomógł Ci zrozumieć to ważne prawo o prywatności. Następnie możesz zapoznać się z naszymi ekspertyzami dotyczącymi najlepszych wtyczek bezpieczeństwa WordPressa lub najlepszych rozwiązań analitycznych dla użytkowników WordPressa.
Jeśli podobał Ci się ten artykuł, zasubskrybuj nasz kanał YouTube po samouczki wideo WordPress. Możesz nas również znaleźć na Twitterze i Facebooku.




vaibhav
dzięki, było bardzo pomocne
Wsparcie WPBeginner
Cieszę się, że było pomocne!
Administrator
Mike
bardzo dokładny artykuł.. zapisuję na później, kiedy mam nadzieję spełnić kryteria!
Wsparcie WPBeginner
Cieszę się, że Ci się podobało i będzie tutaj, kiedy będziesz gotowy/gotowa
Administrator
Ashraful Haque Akash
Dziękuję za tę ważną i szczegółową informację.
Wsparcie WPBeginner
Nie ma za co!
Administrator
Kamran
Dzięki za niesamowity i szczegółowy post.. Szukałem tego od dawna
Wsparcie WPBeginner
Proszę bardzo
Administrator
Huzaifa Al Mesbah
Świetny przewodnik po zgodności z CCPA dla WordPress! Twoje jasne, praktyczne kroki sprawiają, że ten złożony temat jest znacznie łatwiejszy do opanowania. Dziękuję za praktyczne wskazówki dotyczące audytów danych i korzystania z WPConsent!
Wsparcie WPBeginner
Proszę bardzo, cieszę się, że nasz przewodnik był pomocny!
Administrator
Faisal Ahammad
Dziękuję za ten jasny i pomocny przewodnik! Jako początkujący, instrukcje krok po kroku i rekomendacje wtyczek były dla mnie bardzo łatwe do naśladowania. Sprawia to, że zgodność z CCPA jest mniej myląca i bardziej wykonalna. Doceniam praktyczne wskazówki!
Wsparcie WPBeginner
Nie ma za co!
Administrator
Okafor Franklyn Chukwuemeka
Prywatność danych jest niezbędna w tworzeniu stron internetowych, jako początkujący w WordPress nauczyłem się tego na własnej skórze. Dziękuję za tę wnikliwość.
Wsparcie WPBeginner
Nie ma za co!
Administrator
Arsalan
Świetny przewodnik! CCPA może być mylące, więc jasne, krok po kroku wyjaśnienie dla użytkowników WordPressa jest niezwykle pomocne.
Wsparcie WPBeginner
Cieszę się, że spodobał Ci się nasz przewodnik!
Administrator
Toine
Bardzo miło! Dziękuję
Wsparcie WPBeginner
Proszę bardzo
Administrator
AM
Dziękuję za bardzo pouczający artykuł. Naprawdę doceniam, że wymagania CA umieściłeś na początku. Będę musiał sprzedać DUŻO książek, aby osiągnąć te progi.
Wsparcie WPBeginner
Cieszę się, że mogliśmy się podzielić
Administrator
Aiesha
Jak zawsze pomocne, dziękuję!
Wsparcie WPBeginner
Proszę bardzo!
Administrator
Kerri
Bardzo pomocne. Brzmi, jakbym nie musiał się martwić.
Wsparcie WPBeginner
Cieszymy się, że mogliśmy zwrócić na to Twoją uwagę
Administrator
Amandine
Świetny artykuł i przewodnik po zarządzaniu CCPA i danymi w ogóle.
Nie wiedziałem, że trzeba być zgodnym z CCPA, nawet jeśli nie ma się siedziby w USA. Na pewno się tym zajmę.
Chętnie przeczytałbym post o tym, jak zarządzać wieloma przepisami o ochronie danych.
Wsparcie WPBeginner
Przyjrzymy się możliwości w przyszłości
Administrator
Kwiecień
Świetne informacje tutaj o zgodności z CCPA. Dziękuję za to!
Wsparcie WPBeginner
Proszę bardzo!
Administrator
Matt
Mnie to tak naprawdę nie dotyczy, ale świetny artykuł! Robicie świetne rzeczy.
Wsparcie WPBeginner
Cieszę się, że podoba Ci się nasze treści, nawet jeśli nie są one wymagane dla Twojej witryny, zawierają pomocne narzędzia dla Twoich użytkowników
Administrator
Amr Fawzy Amer
Ten przewodnik jest bardzo pomocny. Dziękuję za wspaniały wysiłek, jaki włożyłeś w to.
Wsparcie WPBeginner
Proszę bardzo, cieszę się, że nasz poradnik był pomocny!
Administrator
Pierre Wouters
Śledzę WP Beginner od wielu lat i zawsze znajduję coś nowego lub przydatny samouczek.
Dziękuję!
Wsparcie WPBeginner
Proszę bardzo
Administrator
Nonofo Joel
To jest doskonały post na temat zgodności z CCPA, jako użytkownik WordPressa i otrzymując ruch z Kalifornii, jest to dla mnie dobra wskazówka do wdrożenia na stronie internetowej, którą zbudowałem.
Wsparcie WPBeginner
Cieszymy się, że nasz artykuł okazał się pomocny
Administrator
Aina Oluwatimilehin
WPbeginner jest moim ulubionym miejscem, jeśli chodzi o zasoby dotyczące WP.
Dziękuję.
Wsparcie WPBeginner
Proszę bardzo
Administrator
Sridhar Paruchuri
Wow, to jest dokładnie taki zasób, jakiego szukałem! Szczegółowe instrukcje od audytu danych po obsługę żądań usunięcia i dostępu sprawiają, że zgodność z CCPA wydaje się całkowicie wykonalna. Szczególnie doceniam to, jak omówiono użycie WPConsent do zarządzania plikami cookie i WPForms do żądań danych użytkowników. To przekształca coś, co wydaje się prawnym bólem głowy, w praktyczne kroki dla WordPressa. Dziękuję za uczynienie zgodności z prywatnością tak przystępną i praktyczną dla osób niebędących prawnikami, takich jak ja.
Wsparcie WPBeginner
Proszę bardzo, cieszymy się, że nasz przewodnik może być pomocny
Administrator
Christian Morris
Jaki pouczający post
Wsparcie WPBeginner
Cieszę się, że tak myślisz
Administrator
Vidya Sury
Dziękuję za tak jasne wyjaśnienie wszystkiego. Zgoda to obecnie skomplikowany temat i trudno jest ustalić, co musimy zrobić, aby pozostać po właściwej stronie.
Wsparcie WPBeginner
Proszę bardzo!
Administrator
Syed Sazzadul Bari
To był naprawdę pomocny i terminowy przewodnik – dziękuję za rozłożenie tak złożonego tematu na czynniki pierwsze w sposób przyjazny dla początkujących. W miarę zaostrzania się przepisów o ochronie prywatności, właściciele małych stron internetowych mogą czuć się przytłoczeni. Twoje podejście krok po kroku i wzmianka o narzędziach takich jak WPConsent zapewniają realną, praktyczną wartość. Szczególnie doceniam nacisk na budowanie zaufania, a nie tylko unikanie kar – coś, co często pomijamy w dyskusjach o zgodności. Świetna robota!
Wsparcie WPBeginner
Proszę bardzo!
Administrator
Abid Hasan
Świetny artykuł, dziękuję za spostrzeżenia.
Wsparcie WPBeginner
Proszę bardzo!
Administrator
Foysal
Dziękuję za udostępnienie tego przyjaznego dla początkujących przewodnika.
Wsparcie WPBeginner
Proszę bardzo!
Administrator
Gopal K
bardzo pomocne dla blogerów
Wsparcie WPBeginner
Cieszę się, że tak myślisz
Administrator
Helen Putre
Dziękuję za dogłębną analizę zgodności z przepisami o ochronie prywatności i sposobów jej poprawy na mojej stronie.
Wsparcie WPBeginner
Proszę bardzo!
Administrator
Caron
Dziękuję za tak dogłębny artykuł, fantastycznie!
Wsparcie WPBeginner
Proszę bardzo!
Administrator
Bruce Spedding
Nigdy nie jestem pewien, czy jestem zobowiązany do przestrzegania tego – mieszkam w Nowej Zelandii
Wsparcie WPBeginner
Nawet jeśli nie jest to wymagane dla Twojej witryny, istnieją pomocne narzędzia, które użytkownicy mogą mieć w tych rekomendacjach
Administrator
Stuart Hasson
WP Beginner był BARDZO pomocny w dostarczaniu mi spostrzeżeń i aktualizacji, które pomogły uczynić moją stronę internetową bardziej użyteczną i produktywną.
Wsparcie WPBeginner
Cieszymy się, że nasze przewodniki okazały się pomocne
Administrator
David
Świetne. Fragmenty. Czytam Cię prawie każdego ranka!
Wsparcie WPBeginner
Cieszymy się, że możemy być Twoją poranną lekturą
Administrator
Reza
Wiele rzeczy, o których nie wiedziałem, dzięki.
Wsparcie WPBeginner
Cieszę się, że mogliśmy się podzielić
Administrator
Sieglinde Anderson
Korzystam z poradników WPBeginner od ponad 10 lat. Otrzymałem tak pomocne informacje nie tylko dla mojego bloga, ale także dla mojej strony internetowej. Zebrałem większość z nich w pliku, ale niestety huragan Helene zniszczył mój internet na ponad 3 miesiące, a Microsoft usunął wszystkie zapisane pliki, których nie można odnaleźć.
Wiem, że potrzebne mi informacje znajdują się na stronie WPBeginner i jestem bardzo wdzięczny, że mam dostęp do tego, czego potrzebuję, aby się uczyć. Dziękuję za Państwa hojność i wszystkie informacje, które udostępniacie za darmo.
Wsparcie WPBeginner
Cieszymy się, że możemy nadal oferować Ci nasze samouczki!
Administrator
Robert Tillotson
Wow, dużo rzeczy tutaj. Zbyt długie, aby przeczytać i przyswoić w jednym posiedzeniu.
Wsparcie WPBeginner
Zawsze możesz wrócić i przejrzeć część artykułu zamiast wszystkiego naraz
Administrator
Carolyn Dean
Dziękuję za tę ważną i szczegółową informację.
Wsparcie WPBeginner
Nie ma za co!
Administrator
Lisa Angle
Dziękuję za wszystko, co robisz, aby pomóc ludziom uczyć się WordPressa!
Wsparcie WPBeginner
Cieszymy się, że możemy być pomocni
Administrator
René Joergensen
Dziękuję za informacje o CCPA i o tym, jak uniknąć naruszeń i ryzyka kary.
Wsparcie WPBeginner
Proszę bardzo
Administrator
Daphane
Doceniam całą edukację, którą zapewniasz na temat WordPressa i wiadomości branżowych
Wsparcie WPBeginner
Cieszymy się, że nasze treści są dla Ciebie pomocne
Administrator
Paul Sahota
Doskonałe omówienie wymagań CCPA dla użytkowników WordPress. Wyróżniła się sekcja dotycząca przetwarzania danych i rekomendacji wtyczek, zwłaszcza integracja WPForms w celu obsługi żądań dostępu do danych.
Chętnie zobaczyłbym przyszły post porównujący CCPA z RODO dla właścicieli stron działających w wielu regionach.
Wsparcie WPBeginner
Przyjrzymy się możliwości
Administrator
Dayo
Nie zastanawiałem się naprawdę nad etyką prywatności i zgodności, być może dlatego, że jestem w Afryce, gdzie takie prawa nie są ściśle egzekwowane. Od dziś potraktuję to poważnie, zaczynając od wtyczki WPConsent.
Dziękuję.
Wsparcie WPBeginner
Cieszę się, że mogliśmy się tym z Tobą podzielić
Administrator
Jesse Mwangi
Ten przewodnik jest niezwykle pomocny — szczególnie dla programistów i właścicieli witryn pracujących z klientami w Kalifornii lub celujących w Kalifornię. Podział tego, czym jest CCPA, czym różni się od RODO i jak sprawić, aby Twoja witryna WordPress była zgodna, jest bardzo jasny i praktyczny.
Dziękuję WPBeginner za to, że zawsze sprawiasz, że złożone tematy są łatwiejsze do zrozumienia i wdrożenia. Z pewnością będę się do tego odwoływać w przyszłych projektach!
Wsparcie WPBeginner
Proszę bardzo, cieszę się, że poradnik okazał się pomocny!
Administrator
Olena
Dziękuję za tak interesujący i pomocny post!
Wsparcie WPBeginner
Cieszę się, że okazało się to pomocne!
Administrator
Samuel Ipinlaiye
Niesamowite. Bardzo wnikliwy artykuł.
Wsparcie WPBeginner
Cieszę się, że tak myślisz
Administrator
Md Moniruzzaman Monir
Dziękuję za szczegółową odpowiedź.
Wsparcie WPBeginner
Proszę bardzo
Administrator