


カリフォルニア州消費者プライバシー法(CCPA)がWordPressサイトに実際に適用されるかどうか疑問に思っていませんか?ほとんどの小規模ウェブサイトにとって、正直な答えはおそらく「いいえ」でしょう。しかし、この法律の個人情報の「共有」の定義は、Google AnalyticsタグやFacebookピクセルをカバーするのに十分広く、カリフォルニアだけがこのようなルールを作成しているわけではありません。
私たちは自身のウェブサイトでこの問題に取り組んできたので、CCPAのどの部分が典型的なWordPressサイトに影響し、どの部分を安全に無視できるかを知っています。
このガイドでは、WordPressサイトでCCPAコンプライアンスを確保する方法を説明します。
⚠️私たちは弁護士ではなく、このウェブサイトのいかなる内容も法的助言とみなされるべきではありません。
簡単な答え – あなたの営利目的の事業が、次の3つのテストのいずれかに該当する場合、CCPAが適用されます。
- あなたの事業が年間総収入26,625,000ドル以上を生み出している。
- 年間100,000人以上のカリフォルニア住民または世帯の個人情報を購入、販売、または共有している。
- 年間収入の50%以上が、カリフォルニア住民の個人データを販売または共有することによって得られている。
それがあなたに当てはまる場合、コンプライアンスを維持するには5つの主なタスクがあります。
- 収集するものを監査する – サイト上のすべてのプラグインとスクリプトを対象としたデータ監査を実行してください。
- どのように使用するかを開示する – 収集するデータ、収集する理由、および訪問者の権利を明確に概説したプライバシーポリシーを公開してください。
- 追跡する前に同意を得る – ユーザーが明示的にオプトインするまでサードパーティスクリプトをブロックするCookieバナーを追加してください。
- すべての同意の選択を記録する – 監査される場合にコンプライアンスを証明できるように、同意ログを保持してください。
- リクエストに迅速に対応する – フォームとWordPressの組み込みツールを使用して、アクセス、修正、削除のリクエストを処理してください。
カリフォルニア州消費者プライバシー法(CCPA)とは何ですか?
カリフォルニア州消費者プライバシー法(CCPA)は、カリフォルニア住民に、企業が個人情報をどのように収集、保存、共有するかについて直接的な管理権を与えます。「個人情報」の定義は広く、氏名、メールアドレス、閲覧履歴、さらには生体認証データまでカバーしています。
一般データ保護規則(GDPR)と同様に、CCPAはカリフォルニアに拠点を置く企業にのみ影響を与えるわけではありません。そこに住む人々のデータを扱う場合、WordPressウェブサイトがどこに拠点を置いているかに関わらず、あなたに適用される可能性があります。
人々を混乱させる言葉は「共有」です。あなたは誰かのデータを販売しないかもしれませんが、あなたのサイトでディスプレイ広告、Facebookピクセル、または広告機能がオンになっているGoogleアナリティクスを実行している場合、あなたはターゲット広告のために個人情報を共有しており、CCPAはそれを販売と同じように扱います。
これらのしきい値を下回ったとしても、これらのプラクティスに従うことは信頼を築き、すでに適用されている可能性のある他の州のプライバシー法に備えることになります。
WordPressユーザーはなぜCCPAコンプライアンスを気にする必要があるのか?
CCPAを無視すると高額になる可能性があります。カリフォルニア州のプライバシー規制当局は、違反ごとに最大2500ドル、意図的な違反または16歳未満であることを知っている人に関わる違反ごとに最大8000ドルの罰金を科すことができます。
消費者は、セキュリティが不十分なためにデータ侵害が発生した場合、直接あなたを訴えることもできます。
訪問者に個人情報に対する真の管理権を与えることは、オーディエンスとの信頼を築くことにもつながります。
CCPAがWordPressサイトに与える影響
CCPAは、あなたのWordPressブログまたはウェブサイトへの訪問者に6つの権利を与えます。それは、あなたが彼らについて保持している個人情報を知る権利、それを削除する権利、それを修正する権利、その販売または共有をオプトアウトする権利、機密情報の使用を制限する権利、そしてこれらをより多く請求されたり、より悪いサービスを受けたりすることなく行使する権利です。
以下の手順で、それぞれをサポートする方法を示します。
CIPAとCCPA – 小規模ウェブサイトへの影響
2026年1月1日、新しいCCPA規制により、自動意思決定技術、リスク評価、および年次サイバーセキュリティ監査に関する規則が追加されました。これらは通常サイトでは実行されない大規模なビジネスや活動を対象としていますが、小規模サイトに影響を与える1つの開発があります。
原告の弁護士は、1960年代の盗聴法であるカリフォルニア州プライバシー侵害法(CIPA)を使用して、通常のセッション記録、ライブチャット、および広告スクリプトについてウェブサイトを訴えており、違反ごとに5,000ドルの法定損害賠償が請求されます。
法律事務所Spencer Faneによる2026年7月の分析によると、これらの請求は、約600件の申し立てから4,000件以上に増加し、現在ではカリフォルニア州のプライバシー訴訟の約3分の2を占めています。
CIPAには収益のしきい値が全く設定されていないため、分析とチャットウィジェットを実行している小規模サイトは、CCPAのしきい値では決して示唆されない方法で公開されています。これらの古い法律が最新のウェブ追跡に適用されるかどうかについては、裁判所はまだ意見が分かれていますが、実際的な解決策は、サイトが設定するCookieを確認すること、そしてそれらのスクリプトがロードされる前に同意を得ることです。
WordPressでCCPAコンプライアンスを改善する方法
以下のリンクをクリックすると、任意のセクションにジャンプできます。
データ監査を実行する
最初のステップは、収集、処理、および保存するすべての種類の個人データを特定し、文書化することです。まず、分析プラグイン、フォームビルダー、およびSEOプラグインなど、サイトでデータを収集するすべてのWordPressプラグインとツールをリストアップすることをお勧めします。
たとえば、見積もり依頼フォームを作成した場合、フォームビルダープラグインが訪問者の名前、会社名、役職を収集する可能性があります。各ツールについて、次の質問を自問してください。
- 具体的にどのような個人データを収集しますか?名前、メールアドレス、IPアドレス、または支払い情報などが該当する場合があります。
- このデータはどこに保存されますか?ご自身のサーバーに保存されますか、それともサードパーティのサービスに送信されますか?
- このデータはなぜ収集されるのですか?必須ですか、それとも必須ではありませんか?どのように使用していますか?
- このデータはどのくらいの期間保持されますか?保持ポリシーはありますか?
- このデータは誰かと共有されますか?特に、サービスプロバイダーや広告主は関与していますか?
プライバシーの実践が変更されるたびに参照できるように、簡単なスプレッドシートに回答を記録することをお勧めします。
リストが目の前にある間に、単純に収集をやめることができるものがないか探してください。削除するフォームフィールドと追跡スクリプトごとに、保護、開示、または削除する必要がなくなるデータがあります。
プライバシーポリシーを作成する
プライバシーポリシーは、どのような個人データを収集し、なぜ収集し、誰と共有するかを説明します。
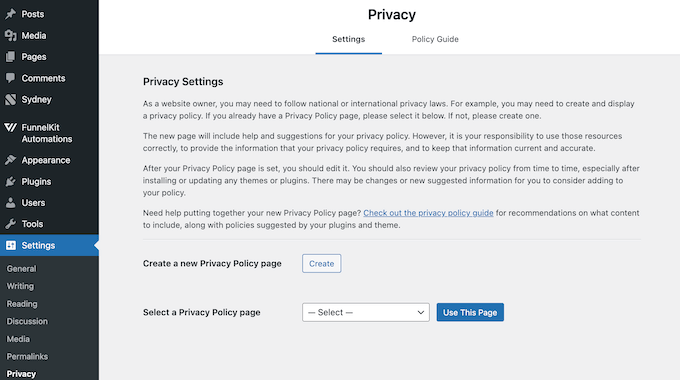
WordPressにはこのための組み込みジェネレーターが付属しており、ダッシュボードの設定 » プライバシーで見つけることができます。
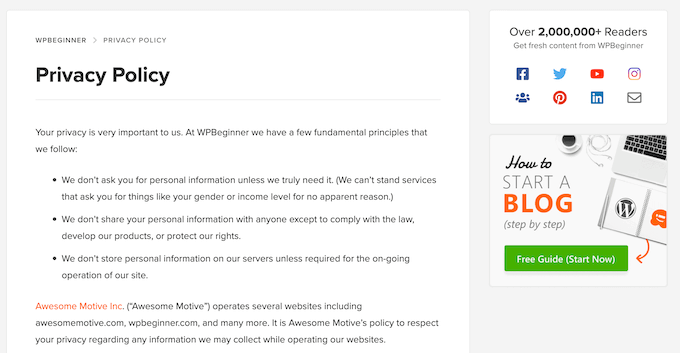
または、WPBeginnerのプライバシーポリシーを開始点として使用することもできます。
WPBeginnerへのすべての言及をご自身のサイト名に置き換えることを忘れないでください。
WordPressにプライバシーポリシーを追加する方法についての、完全なステップバイステップガイドも用意しています。
すでにプライバシーポリシーをお持ちですか?それなら、前述の6つのCCPAの権利を網羅するように更新し、訪問者がそれらをどのように使用できるかを伝えてください。たとえば、データのコピーを要求できる連絡フォームへのリンクを貼ることができます。
新しい要件の1つは見落としがちです。
アカウントの認証情報や正確な位置情報など、収集する機密性の高い個人情報のカテゴリをリストする必要があります。
最後に、プライバシーポリシーは簡単に見つけられるようにする必要があります。そのため、サイトのヘッダーまたはフッターにリンクして、すべてのページに表示されるようにします。データ処理方法が変更された場合も、見直す価値があります。
クッキーポップアップを追加する
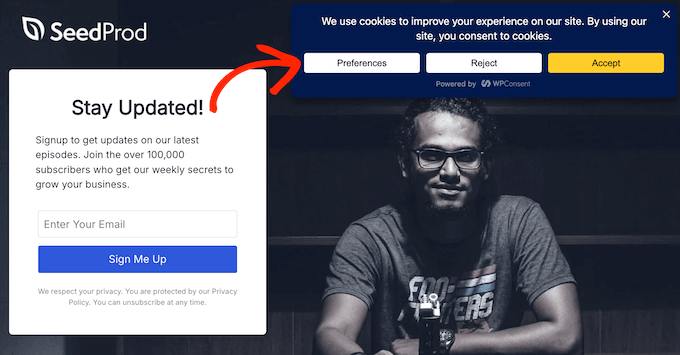
CCPAは常に訪問者にデータ収集へのオプトインを要求するわけではありませんが、それについて知り、オプトアウトできることを要求します。クッキーポップアップは、どちらも行い、使用しているクッキーとその理由を訪問者に伝え、拒否するための簡単な方法を提供します。
市場には多くのクッキーバナープラグインがありますが、CCPAを含む多くの異なるプライバシースタンダードを満たすように構築されたプライバシーコンプライアンスプラグインであるWPConsentをお勧めします。
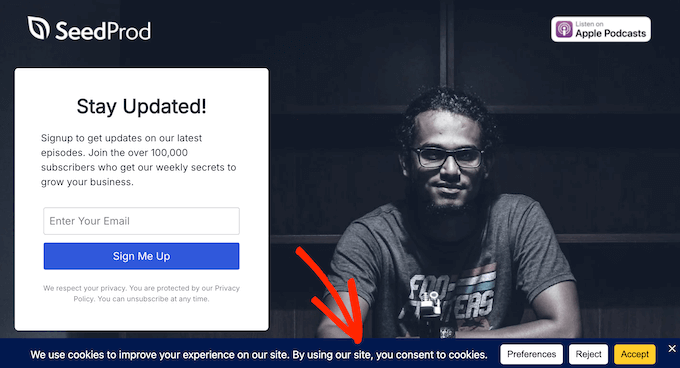
私たちは、WPConsentを使用して、クッキーバナーを表示し、自社のウェブサイト全体でユーザーの同意を管理しています。
無料のWPConsentプラグインには、クッキーバナー、自動スクリプトブロック、サイトクッキースキャナー、クッキーポリシージェネレーター、Google Consent Mode v2のサポートなど、多くの重要な機能が付属しています。
WPConsentのプレミアムバージョンには、同意ログ、スケジュールされた再スキャン、ジオロケーションルール、自動翻訳、および専用の「販売しないでください」ページが追加されます。同意ログと「販売しないでください」ページは、CCPAコンプライアンスに特に重要な2つです。
💡 WPConsentでの直接の経験についてもっと知りたいですか?私たちの詳細なWPConsentレビューをご覧ください。
開始するには、通常どおりプラグインをインストールしてアクティブ化してください。アクティブ化すると、WPConsentはサイト全体のアクティブなクッキーをスキャンし、見つかったすべてのクッキーを記録します。
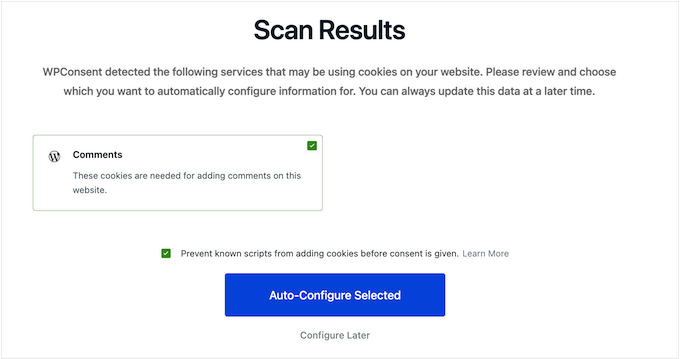
その後、セットアップウィザードがポップアップのカスタマイズを案内します。
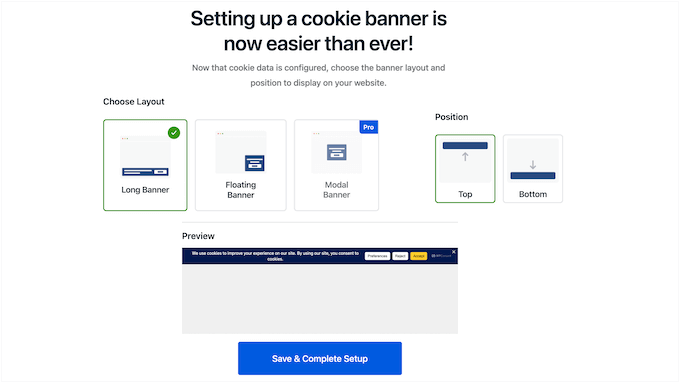
バナーに満足したら、変更を保存して完了です。詳細については、WordPressにクッキーポップアップを追加する方法に関するガイドを参照してください。
個別のCookieポリシーを作成する
バナーと並んで、クッキーポリシーを発行することをお勧めします。
優れたポリシーは、使用しているクッキーの種類(必須、分析、マーケティングなど)をリストし、その目的(ウェブサイト訪問者の追跡やターゲット広告の配信など)を説明し、収集している個人情報(IPアドレスや閲覧履歴など)を記載しています。
また、訪問者が簡単に見つけられるように、メインのプライバシーポリシーとクッキーバナーの両方からリンクする必要があります。
もう一度、WPConsentはアクティブなクッキーを見つけたのと同じスキャンを使用して、これを処理できます。設定するには、WPConsent »設定に移動し、クッキーポリシーのドロップダウンを開き、ポリシーを表示したいページを選択します。
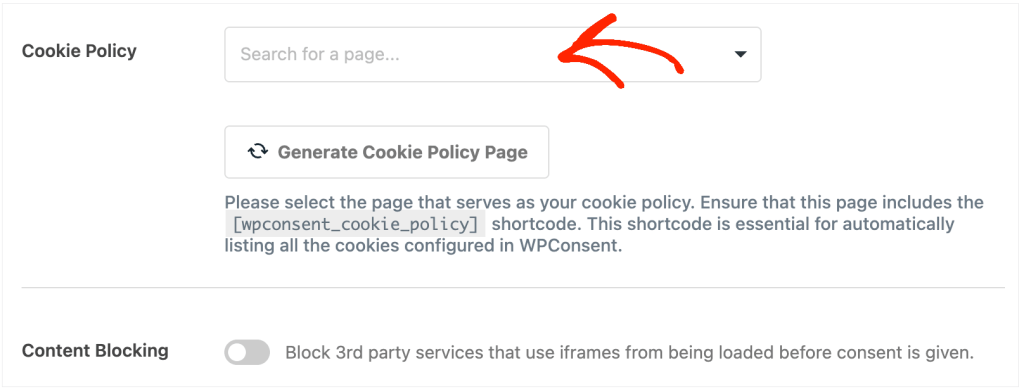
次に、WPConsentはそのポリシーをそのページに追加します。
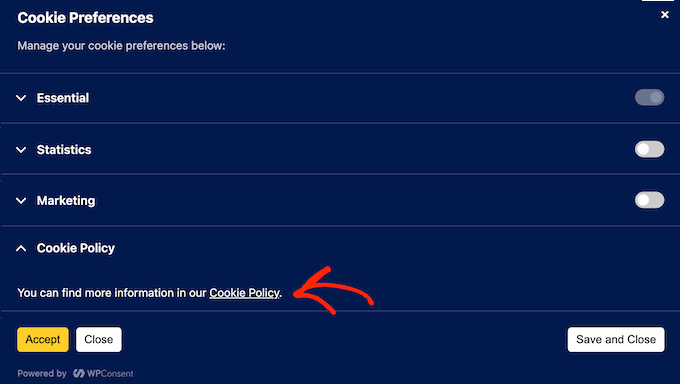
訪問者は「設定」ボタンをクリックすることで、バナーから直接ポリシーにアクセスできます。
そこから、「Cookieポリシー」リンクを選択します。
サードパーティスクリプトをブロックする
CCPAコンプライアンスは、サイトの外部トラッキングツールであるGoogle AnalyticsやFacebook Pixelにも適用されます。これらのトラッキングツールは訪問者からデータを収集するため、収集、保存、使用方法について責任を負い、訪問者にオプトアウトを許可する必要があります。
これらのツールは、訪問者が同意するまでトラッキングスクリプトの読み込みを停止する自動スクリプトブロックを通じて制御できます。これにより、サードパーティのトラッキングはオプトインとなり、CCPAの要件を超えています。
ただし、トラッカーが同意を待つようになると、Google Analyticsは「承諾」をクリックしたユーザーのみをカウントします。これは、レポートされるトラフィックが減少することを意味します。一部の訪問者は拒否し、バナーにまったく応答しない人もいます。
WPConsentはスクリプトブロックを処理し、この機能は無料プラグインに含まれています。Google Analytics、Google Ads、Facebook Pixelなどの一般的なトラッキングスクリプトを認識し、訪問者が許可するまでCookieを設定できないようにブロックします。
これがサイトで機能することを確認するには、WPConsent » 設定に移動し、スクリプトブロッキングトグルを見つけてオンに切り替えます。
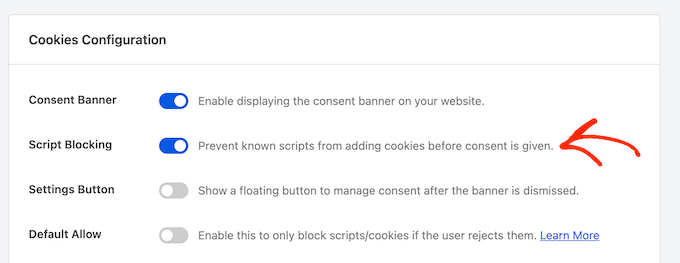
次に、「変更を保存」をクリックします。
機能したことを確認するには、プライベートブラウジングウィンドウでサイトを開き、ページソース(ブラウザが受信した生のHTML)を表示します。WPConsentによってブロックされているトラッカーは、ライブアドレスの代わりに「type=text/plain」と表示されます。
キャッシュプラグインを使用している場合は、この設定を有効にした後でWordPressキャッシュをクリアしてください。そうしないと、訪問者に対してブロックが機能しません。
カリフォルニア州法では、サイトはユニバーサルオプトアウトメカニズム(UOM)を尊重することも義務付けています。これは、ユーザーが訪問するすべてのウェブサイトでユーザーのプライバシーの選択をブロードキャストするブラウザまたは拡張機能のシグナルです。主なものは、BraveなどのブラウザやDuckDuckGoなどの拡張機能によって自動的に送信されるGlobal Privacy Control(GPC)です。
カリフォルニア州初のCCPA執行措置は、Sephoraとの120万ドルの和解であり、同社がGPCシグナルを処理しなかったことが原因でした。
WPConsentはこれらのシグナルを検出して尊重できますが、デフォルトではオフになっています。WPConsent » 設定に移動し、「高度」タブを選択します。
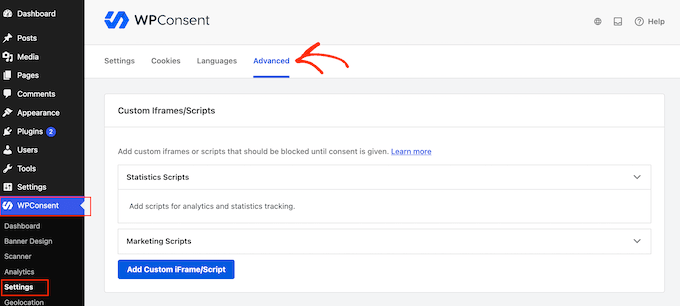
その後、「Global Privacy Controlsを尊重する」スライダーを有効にして、「変更を保存」をクリックします。
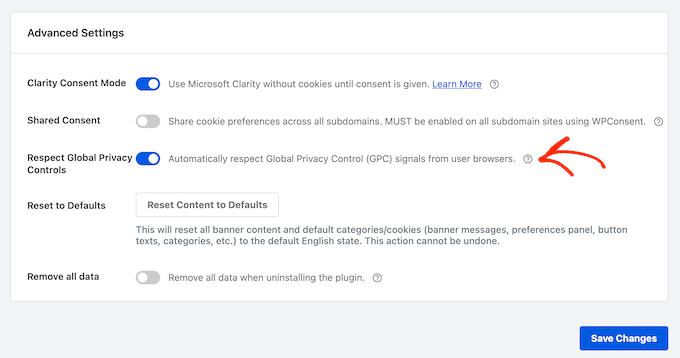
WPConsentは現在、GPCシグナルを送信する訪問者に対して非必須Cookieをオフにするため、バナーはまったく表示されません。また、2026年の規則で要求される確認メッセージも表示します。
訪問者の同意を追跡および記録する
データ処理について質問されたり、規制当局から監査を受けたりした場合は、訪問者の選択を尊重したことを証明する必要があります。同意ログがその証明となります。
WPConsent Proはこれを記録し、各訪問者の匿名化されたIPアドレス、同意の選択、およびその選択が登録された日時をキャプチャします。
同意ログは有効にするまでオフになっていますので、まず「WPConsent」→「設定」→「同意ログ」に移動してオンにしてください。その後、ダッシュボードの「WPConsent » 同意ログ」で記録が見つかります。
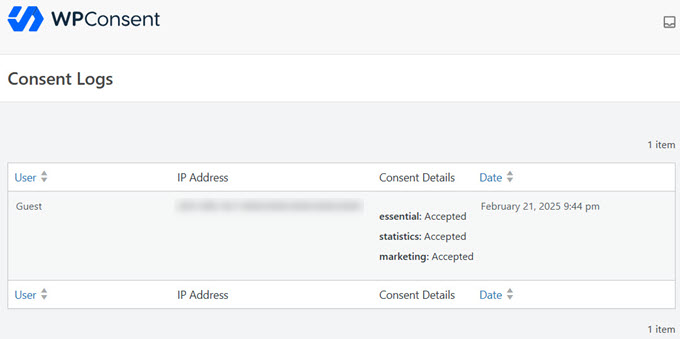
監査担当者と共有する必要がある場合は、ダッシュボードから直接ログをエクスポートできます。
オプトアウトで信頼を築く
CCPAでは、ホームページおよび個人情報を収集するすべてのページに、明確な「個人情報を販売または共有しないでください」リンクを設置することが義務付けられています。そのため、通常はフッターに配置され、専用のオプトアウトページを指します。
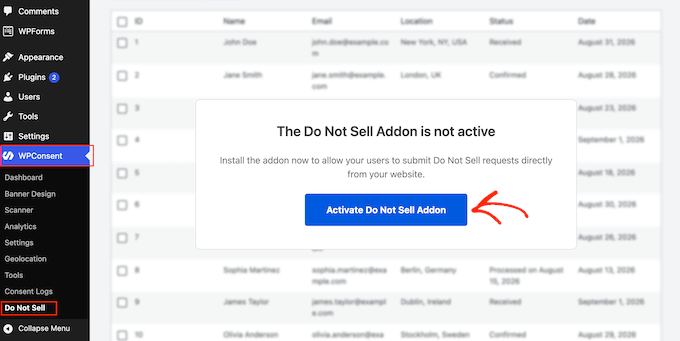
WordPressでこれを処理する最も簡単な方法は、WPConsentの「販売しないでください」アドオンを使用することです。これにより、準備済みのリクエストフォームを任意のページに配置できます。このアドオンは、Plusプラン以上に含まれています。
インストールするには、「WPConsent » 販売しないでください」に移動し、インストールボタンをクリックします。
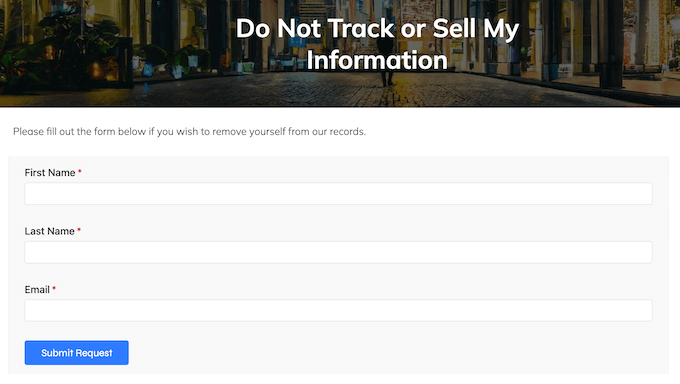
次に、「WPConsent » 販売しないでください」に移動し、「設定」タブを選択して、「販売しないでくださいページを生成」をクリックします。WPConsentは、オプトアウトフォームが既に配置されたページを作成します。既に公開済みのページを使用したい場合は、代わりに「販売しないでくださいページ」ドロップダウンから選択してください。
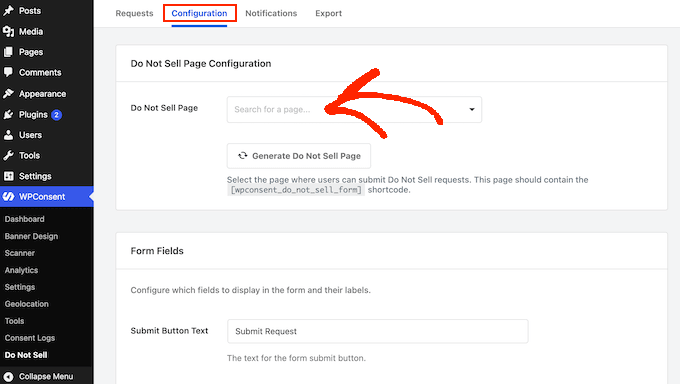
これで、フォームが要求する情報を選択できます。オプトアウトは検証が必要なリクエストではないため、既に存在する名前とメールアドレスのフィールドに限定してください。余分なフィールドは、単に手間を増やすだけです。
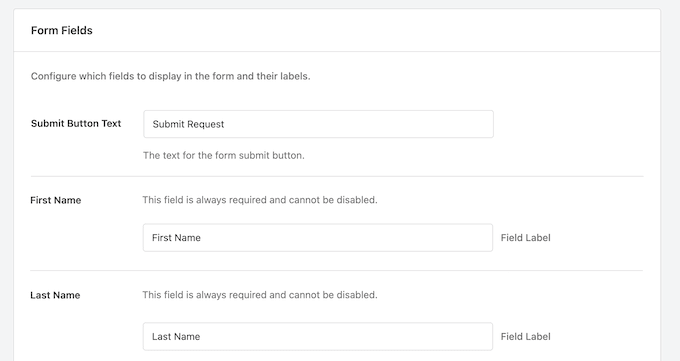
最後に、このページへのリンクをフッターメニューに追加して、すべてのページに表示されるようにします。これにより、訪問者は個人データの販売または共有をオプトアウトできます。より詳細な手順については、WordPressで「個人情報を販売しないでください」ページを作成する方法に関するガイドをご覧ください。
WPConsentは、名前、メールアドレス、タイムスタンプ、ステータスを含むすべてのリクエストをログに記録し、独自のサイトに保存します。各リクエストはスイッチではなくToDoです。広告プラットフォームにアップロードした顧客リストや広告オーディエンスからその人物を削除し、リクエストを処理済みとしてマークしてください。
「訂正する権利」をサポートする
消費者は、あなたが保持している不正確な個人情報を訂正するように求めることができます。これをサポートする最も簡単な方法は、データ訂正リクエストフォームです。
WPFormsはこれに最適です。その個人情報フォームテンプレートには、「既存のレコードを更新」チェックボックスが含まれており、訂正リクエストを特定するのに役立ちます。
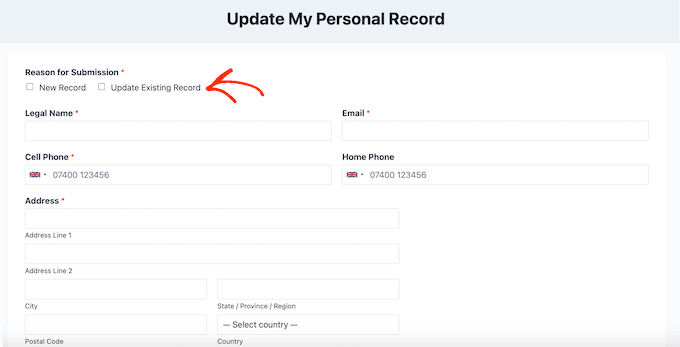
このテンプレートは、Basicプランから始まるすべての有料WPFormsプランに含まれています。
これには、本名、ニックネーム、メールアドレス、電話番号が含まれており、ドラッグアンドドロップエディターでさらにフィールドを追加できます。
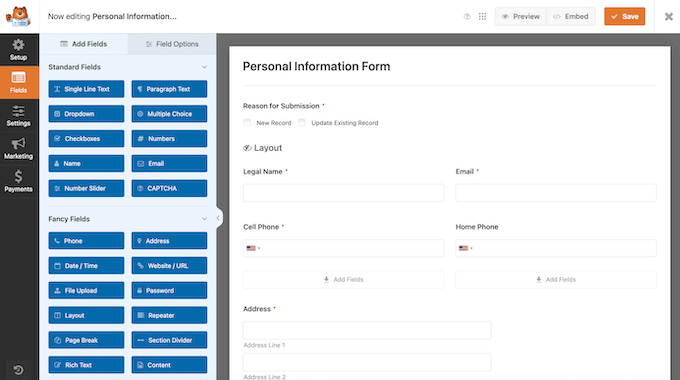
訂正リクエストが届いたら、レコードを更新する前に、リクエスターの本人確認を行ってください。また、各リクエストとその対応を記録しておくことも、監査の際にコンプライアンスの証明として役立ちます。
「削除する権利」を支持する
ユーザーは、あなたが保持している個人データを削除するように求めることもできます。私は、WPFormsのようなプラグインで構築された削除フォームでこれを処理することをお勧めします。WPFormsには、専用のGDPR消去権リクエストフォームテンプレートがあります。このテンプレートは、WPForms Pro以上の一部です。
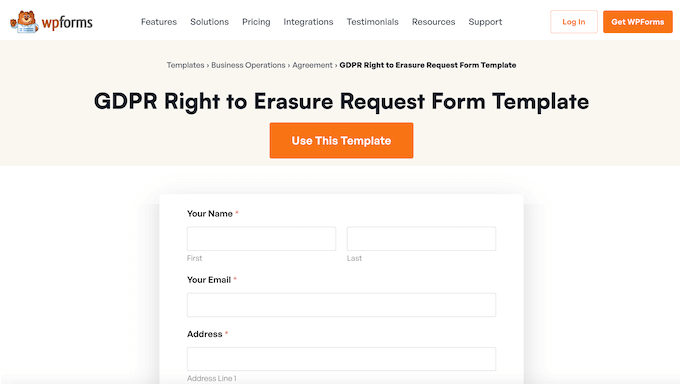
🌟 この強力なフォームビルダープラグインについてもっと知りたいですか?詳細なWPFormsレビューをご覧ください。
フォームが公開されたら、プライバシーポリシーページからリンクするか、直接埋め込んで、訪問者が見つけられるようにします。
WPFormsには組み込みのエントリ管理システムもあり、フォーム全体で送信をフィルタリングし、削除リクエストをすばやく特定できます。
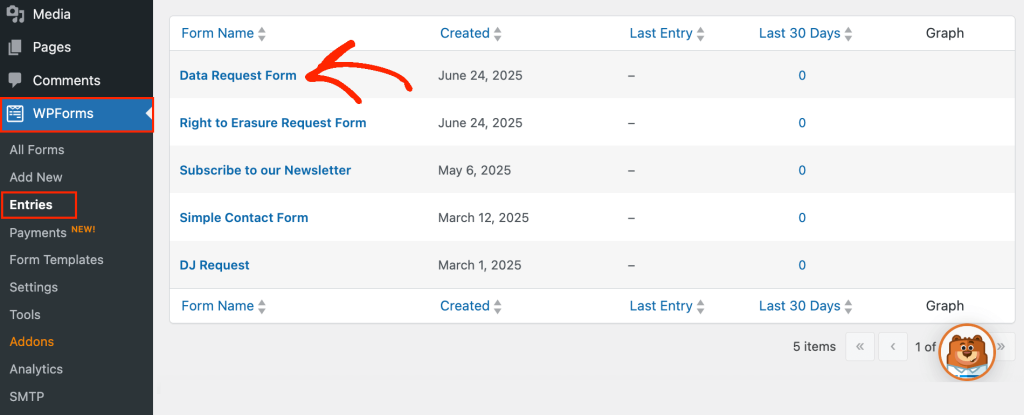
エントリを確認するには、WPForms » Entriesに移動します。ここに、ウェブサイト上のすべてのフォームが表示されます。

データ削除フォームを見つけてクリックすると、「データを削除」リクエストがすべて表示されます。
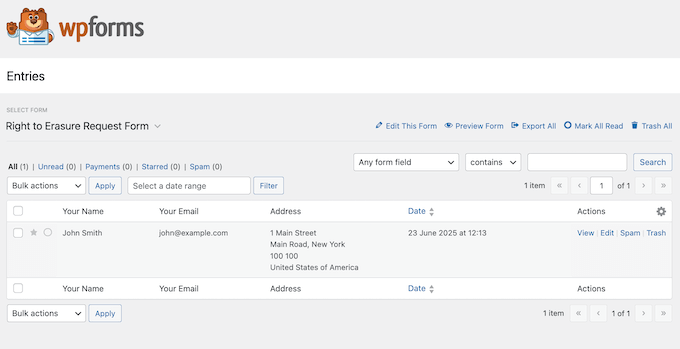
このアクションは永続的であり、元に戻すことはできないため、情報を削除する前に必ずユーザーの本人確認を行ってください。
確認後、Tools » Erase Personal Dataに移動します。
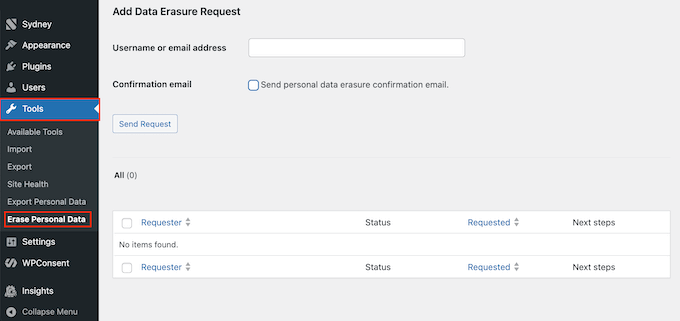
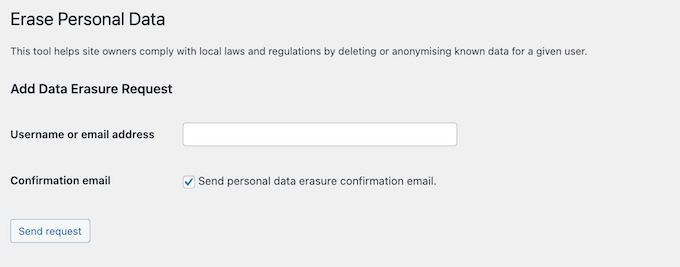
「ユーザー名またはメールアドレス」フィールドに、削除したいユーザーの詳細を入力します。このツールには、「個人データ削除確認メールを送信」設定もあり、完了時にユーザーに通知します。
データアクセスリクエストを効率的に処理する
知る権利に基づき、消費者はあなたが収集、保存、または共有した個人情報の完全なレポートを要求できます。
2026年1月1日以降、これは12ヶ月の期間に制限されなくなったため、顧客データを1年以上保持している場合は、2022年1月1日まで遡る必要があります。
これには、WPFormsが、WPForms Pro以上のバージョンに含まれる、既製のデータリクエストフォームテンプレートを提供しています。
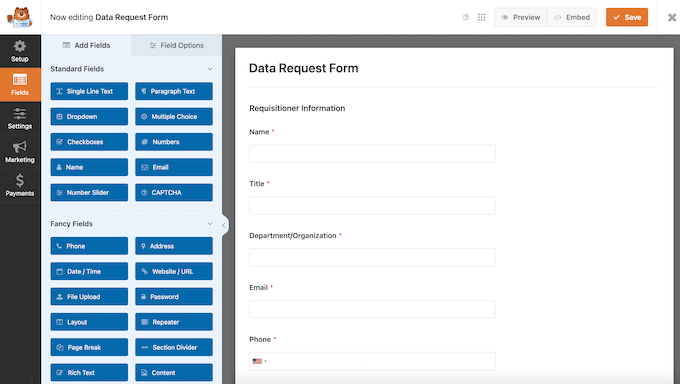
このフォームをサイトに追加したら、WPForms » Entriesに移動して選択し、リクエストが届いたら確認します。
リクエストに応答するには、Tools » Export Personal Dataに移動して、その人の情報を.zipファイルとしてエクスポートします。
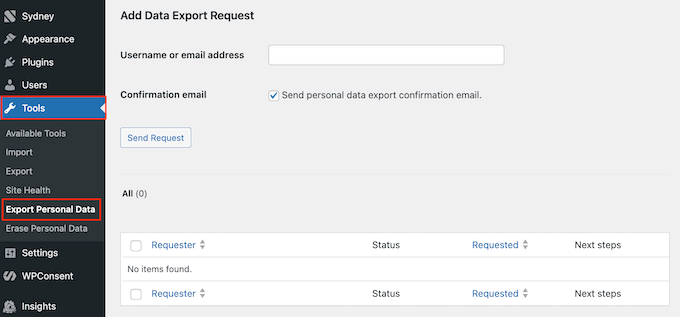
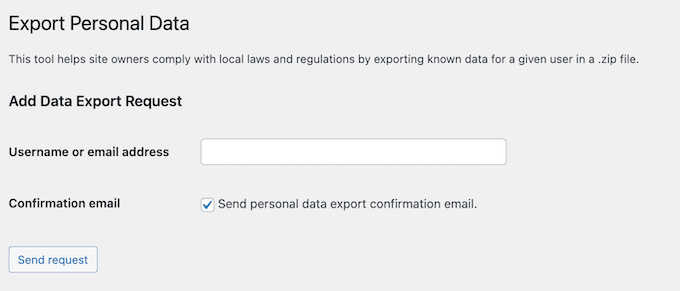
ユーザーのメールアドレスまたはユーザー名を入力し、「リクエストを送信」をクリックしてから、.zipファイルを要求した人と共有します。
両方の組み込みツールを詳しく見るには、WordPressで個人データをエクスポートおよび削除する方法に関するガイドをご覧ください。
WordPressサイトを保護する
CCPAは、消費者が合理的なセキュリティ対策を実装できなかったことによる侵害に対して、消費者あたりインシデントあたり107ドルから799ドルの罰金を科すことができます。これにより、サイトのセキュリティは単なる良い習慣ではなく、法的な要件となります。
それを念頭に置いて、基本的な対策がカバーされていることを確認してください。セキュリティプラグイン、定期的なアップデート、二要素認証付きの強力なパスワード、信頼性の高いホスティング、バックアップ、フォームでのスパム保護です。私たちの究極のWordPressセキュリティガイドでは、それぞれをステップバイステップで説明しています。
- マルウェア、ブルートフォース攻撃、その他の一般的な脅威からサイトを保護するために、セキュリティプラグインをインストールしてください。
- WordPressコア、プラグイン、テーマを最新の状態に保ってください。古いソフトウェアは、セキュリティの脆弱性の最も一般的な原因の1つです。
- すべての管理者アカウントに強力でユニークなパスワードを使用し、可能な限り2要素認証を有効にしてください。
- 信頼性の高いWordPressホスティングプロバイダーを選択してください。SSL証明書、ファイアウォール、サーバーレベルのセキュリティアップデートを提供しているプロバイダーを選びましょう。
- 定期的なWordPressバックアップを設定して、侵害やデータ損失の後にすばやく復旧できるようにします。
- 自動攻撃やスパム送信を防ぐために、フォームにCAPTCHAのようなスパム対策を追加してください。
これらのステップを組み合わせることで、「合理的なセキュリティ対策」が実際には何を意味するかがわかります。
サードパーティ契約を確認する
サードパーティサービスと個人データを共有する場合、例えばメールマーケティングサービス、分析ツール、決済処理業者、広告ネットワークなど、CCPAはそれらのサービスが個人データをどのように利用できるかを制限する契約を義務付けています。実際には、主要なプロバイダーはこれを標準規約に組み込んでいるため、各ベンダーの規約またはデータ処理契約がカリフォルニア州をカバーしているか確認し、監査スプレッドシートに記録してください。
WordPressとCCPAコンプライアンス:FAQ
GDPRはCCPAよりも厳しいですか?
一般的にははい、GDPRの方が厳格です。実質的な違いの最も大きい点は同意です。GDPRでは、必須でないクッキーを設定する前に訪問者のオプトインを必要としますが、CCPAは主にオプトアウト方式で機能します。
GDPRはEU居住者のデータを扱うすべての組織に適用されますが、その規模は問いません。一方、CCPAは特定のしきい値を超えた場合にのみ適用されます。これは、小規模なブログはCCPAの適用除外となる一方で、GDPRには完全に拘束される可能性があることを意味します。
完全な手順については、WordPressとGDPRコンプライアンスに関する究極のガイドをご覧ください。
私のサイトはCCPAのしきい値を下回っています。他の州のプライバシー法は私に適用されますか?
十分にありえます。各州が独自のしきい値を設定しているためです。現在、約20の州で包括的な消費者プライバシー法が施行されており、そのうちのいくつかはCCPAが適用されないビジネスにも適用されます。
幸いなことに、それぞれに対応するために個別の戦略は必要ありません。プライバシーポリシー、スクリプトブロックバナー、データリクエストシステム、同意ログがあれば、複数の州のプライバシー法に対応できます。
州ごとの詳細については、WordPressでのVCDPAコンプライアンスおよびWordPressでのUCPAコンプライアンスに関するガイド、または共通のルールについてはWordPressプライバシーコンプライアンスガイドをご覧ください。
CCPAコンプライアンスはどのくらいの頻度で見直すべきですか?
すべてのウェブサイトは異なりますが、少なくとも年に1回、およびユーザーデータの処理方法を大きく変更するたびにレビューすることをお勧めします。罰金のしきい値は奇数年にインフレ調整されるため、2027年にはドキュメント内の特定の数値を再確認してください。
その他のプライバシー規制リソース
これらのリソースは、進化するプライバシー規制とベストプラクティスを把握するのに役立ちます。
- WordPressプライバシーコンプライアンスの究極ガイド
- WordPressウェブサイトでクッキーが使用されているかどうかを知る方法
- WordPressで「個人情報を販売しないでください」ページを作成する方法
- WordPressセキュリティの究極ガイド – ステップバイステップ
このWordPress CCPAコンプライアンスに関する究極のガイドが、この重要なプライバシー法を理解するのに役立ったことを願っています。次に、最高のWordPressセキュリティプラグインまたはWordPressユーザー向けの最高の分析ソリューションに関する専門家のおすすめをご覧ください。
この記事が気に入った場合は、WordPressのビデオチュートリアルのために、YouTubeチャンネルを購読してください。また、TwitterやFacebookでも私たちを見つけることができます。



vaibhav
ありがとうございます。大変参考になりました。
WPBeginnerサポート
お役に立てて嬉しいです!
管理者
マイク
非常に詳細な記事です。基準を満たすことができたら、後で保存します!
WPBeginnerサポート
気に入っていただけて嬉しいです。準備ができたら、いつでもご覧ください。
管理者
アシュラフル・ハク・アカシュ
この重要で詳細な情報を提供していただきありがとうございます。
WPBeginnerサポート
どういたしまして!
管理者
Kamran
素晴らしい詳細な投稿をありがとうございます。長い間探していました。
WPBeginnerサポート
どういたしまして
管理者
Huzaifa Al Mesbah
WordPressのCCPA準拠に関する素晴らしいガイドです!明確で実行可能なステップにより、この複雑なトピックをはるかに簡単に処理できます。データ監査とWPConsentの使用に関する実践的なヒントをありがとうございます!
WPBeginnerサポート
どういたしまして、ガイドがお役に立てて嬉しいです!
管理者
ファイサル・アフマド
この明確で役立つガイドをありがとうございます!初心者として、ステップバイステップの説明とプラグインの推奨事項は非常にわかりやすかったです。CCPAコンプライアンスがよりわかりにくくなく、実行可能になりました。実用的なヒントに感謝します!
WPBeginnerサポート
どういたしまして!
管理者
オカフォー・フランクリン・チュクウェメカ
データプライバシーはウェブサイト開発において不可欠です。WordPress の初心者として、私は苦労してそれを学びました。この洞察をありがとうございます。
WPBeginnerサポート
どういたしまして!
管理者
アルサラーン
素晴らしいガイドです!CCPAは混乱しやすいので、WordPressユーザー向けの明確なステップバイステップの解説は非常に役立ちます。
WPBeginnerサポート
ガイドがお役に立てて嬉しいです!
管理者
Toine
とても良い!ありがとうございます
WPBeginnerサポート
どういたしまして
管理者
午前
非常に有益な記事をありがとうございます。CA の要件が最初に提示されていることに感謝します。しきい値に達するには、たくさんの本を売る必要があります。
WPBeginnerサポート
共有できて嬉しいです
管理者
アイーシャ
いつも助かります、ありがとう!
WPBeginnerサポート
どういたしまして!
管理者
Kerri
とても参考になります。心配する必要はないようですね。
WPBeginnerサポート
それでもお気づきいただけて嬉しいです。
管理者
アマンドィーヌ
CCPAとデータ全般の管理に関する素晴らしい記事とガイドです。
米国に拠点がなくてもCCPAに準拠する必要があるとは知りませんでした。必ず対応します。
複数のデータプライバシー法を管理する方法についての投稿をぜひ読みたいです。
WPBeginnerサポート
将来的に可能性を検討します
管理者
4月
CCPAコンプライアンスに関する素晴らしい情報です。ありがとうございます!
WPBeginnerサポート
どういたしまして!
管理者
マット
あまり関係ありませんが、素晴らしい記事です!皆さんは素晴らしいものを作りますね。
WPBeginnerサポート
当社のコンテンツを気に入っていただけて嬉しいです。お客様のサイトに必須でなくても、ユーザーにとって役立つツールが含まれています。
管理者
アムル・ファウジー・アメル
そのガイドはとても役に立ちました。素晴らしい努力に感謝します。
WPBeginnerサポート
どういたしまして、ガイドがお役に立てて嬉しいです!
管理者
ピエール・ウテルス
WP Beginnerを長年フォローしており、常に新しい発見や役立つチュートリアルを見つけてきました。
ありがとうございます!
WPBeginnerサポート
どういたしまして
管理者
ノノフォ・ジョエル
これはCCPAコンプライアンスに関する優れた投稿です。WordPressユーザーであり、カリフォルニアからトラフィックを得ている私にとって、構築したウェブサイトに実装するための良い洞察です。
WPBeginnerサポート
当社の記事がお役に立てて嬉しいです
管理者
アイナ・オルワティミレヒン
WPbeginner は、WP に関するリソースの定番サイトです。
ありがとうございます。
WPBeginnerサポート
どういたしまして
管理者
スリダー・パルチュリ
わあ、まさに私が探していた種類の資料です!データ監査から削除およびアクセスリクエストの処理までのステップバイステップの解説により、CCPAコンプライアンスが完全に管理可能に感じられます。特に、クッキー管理にWPConsentを使用し、ユーザーデータリクエストにWPFormsを使用する方法を説明していただいたことに感謝しています。法的な頭痛の種のように思えるものを、実行可能なWordPressのステップに変えています。私のような法律の専門家ではない者にとって、プライバシーコンプライアンスを非常に身近で実践的なものにしていただき、ありがとうございます。
WPBeginnerサポート
どういたしまして、私たちのガイドがお役に立てて嬉しいです
管理者
クリスチャン・モリス
なんて情報量の多い投稿でしょう
WPBeginnerサポート
そう思っていただけて嬉しいです
管理者
ヴィディア・スール
全てを明確に説明していただきありがとうございます。同意は現在、混乱を招くトピックであり、正しい立場を維持するために何をする必要があるかを把握するのは困難です。
WPBeginnerサポート
どういたしまして!
管理者
サイード・サッザドゥル・バリ
これは本当に役立つタイムリーなガイドでした。複雑なトピックを初心者向けに分かりやすく解説していただきありがとうございます。プライバシー法が厳しくなるにつれて、小規模なウェブサイトの所有者は圧倒されがちです。あなたのステップバイステップのアプローチとWPConsentのようなツールの言及は、現実的で実行可能な価値を提供します。罰金を回避するだけでなく、信頼を築くことへの強調も特に感謝しています。これは、コンプライアンスの議論でしばしば見落としがちなことです。素晴らしい仕事です!
WPBeginnerサポート
どういたしまして!
管理者
アビド・ハサン
素晴らしい記事です、洞察をありがとうございます。
WPBeginnerサポート
どういたしまして!
管理者
Foysal
この初心者向けのガイドを共有していただきありがとうございます。
WPBeginnerサポート
どういたしまして!
管理者
ゴパル・K
ブロガーにとって非常に役立ちます
WPBeginnerサポート
そう思っていただけて嬉しいです
管理者
ヘレン・プトレ
プライバシーコンプライアンスとサイトでの強化方法についての詳細な解説、ありがとうございます。
WPBeginnerサポート
どういたしまして!
管理者
Caron
このような詳細な記事をありがとうございます。素晴らしいです!
WPBeginnerサポート
どういたしまして!
管理者
ブルース・スペディング
ニュージーランド在住ですが、これに従う義務があるのかどうか、いつも確信が持てません。
WPBeginnerサポート
お客様のサイトに必須でなくても、これらの推奨事項にはユーザーにとって役立つツールがあります。
管理者
スチュアート・ハッソン
WP Beginnerは、私のウェブサイトをより便利で生産的なものにするための洞察と最新情報を提供してくれて、とても役立ちました。
WPBeginnerサポート
私たちのガイドがお役に立てたことを嬉しく思います
管理者
デビッド
クール。記事。ほぼ毎朝読んでいます!
WPBeginnerサポート
毎朝の読書のお手伝いができて嬉しいです。
管理者
Reza
ここで知らなかったことがたくさんありました、ありがとう。
WPBeginnerサポート
共有できて嬉しいです
管理者
ジークリンデ・アンダーソン
私は10年以上WPBeginnerのチュートリアルを利用してきました。ブログだけでなくウェブサイトにも役立つ情報をたくさん得ることができました。そのほとんどをファイルに保存していましたが、残念ながらハリケーン「ヘレン」で3ヶ月以上インターネットが使えなくなり、Microsoftが保存していたファイルをすべて削除してしまい、見つけることができなくなりました。
必要な情報はWPBeginnerのサイトにあるとわかっており、アクセスして学びたいことを得られることに大変感謝しています。あなたの寛大さと、無料で提供してくださるすべての情報に感謝します。
WPBeginnerサポート
皆様のためにチュートリアルを提供し続けられることを嬉しく思います!
管理者
ロバート・ティロットソン
わあ、たくさんの情報がありますね。一度に読んで理解するには長すぎます。
WPBeginnerサポート
一度にすべてではなく、記事の一部を後で見直すためにいつでも戻ってくることができます。
管理者
キャロリン・ディーン
この重要で詳細な情報を提供していただきありがとうございます。
WPBeginnerサポート
どういたしまして!
管理者
リサ・アングル
WordPressを学ぶ人々を助けるために、あなたがしてくださるすべてに感謝します!
WPBeginnerサポート
お役に立てて嬉しいです
管理者
René Joergensen
CCPAについて、違反を回避し罰金を回避する方法を共有していただきありがとうございます。
WPBeginnerサポート
どういたしまして
管理者
ダフネ
WordPressに関する教育と注目のニュースを提供していただき、感謝しています。
WPBeginnerサポート
当社のコンテンツがお役に立てていると聞いて嬉しいです。
管理者
ポール・サホタ
WordPressユーザー向けのCCPA要件の優れた解説です。データ処理とプラグインの推奨事項に関するセクションは際立っており、特にデータアクセスリクエストのためのWPForms統合は注目に値します。
複数の地域にまたがるサイト所有者向けに、CCPAとGDPRを比較する今後の投稿を見てみたいです。
WPBeginnerサポート
可能性を検討します。
管理者
だよね
プライバシーとコンプライアンスの倫理についてはあまり考えていませんでした。アフリカではそのような法律があまり施行されていないためかもしれません。今日から、WPConsentプラグインから始めて、真剣に取り組むようにします。
ありがとうございます。
WPBeginnerサポート
これをあなたと共有できて嬉しいです
管理者
ジェシー・ムワンギ
このガイドは非常に役立ちます。特に、カリフォルニア州のクライアントと協力している、またはカリフォルニア州をターゲットにしている開発者やサイトオーナーにとってはそうです。CCPAとは何か、GDPRとの違い、WordPressサイトを準拠させる方法の内訳は非常に明確で実行可能です。
WPBeginner様、複雑なトピックを理解しやすく実装しやすくしていただき、常にありがとうございます。今後のプロジェクトでも必ず参考にさせていただきます!
WPBeginnerサポート
どういたしまして、ガイドがお役に立てて嬉しいです!
管理者
Olena
この興味深く役立つ投稿に感謝します!
WPBeginnerサポート
お役に立てて嬉しいです!
管理者
Samuel Ipinlaiye
素晴らしい。非常に洞察力のある記事です。
WPBeginnerサポート
そう思っていただけて嬉しいです
管理者
Md Moniruzzaman Monir
詳細なご回答ありがとうございます。
WPBeginnerサポート
どういたしまして
管理者