


Ti stai chiedendo se il California Consumer Privacy Act (CCPA) si applica effettivamente al tuo sito WordPress? Per la maggior parte dei siti web di piccole dimensioni, la risposta onesta è probabilmente no. Ma la definizione di 'condivisione' di informazioni personali della legge è abbastanza ampia da coprire un tag di Google Analytics o un Pixel di Facebook, e la California non è l'unico stato a scrivere regole simili.
Abbiamo lavorato su questo sui nostri siti web, quindi so quali parti del CCPA toccano un tipico sito WordPress e quali parti puoi tranquillamente ignorare.
In questa guida, ti mostrerò come garantire la conformità al CCPA per i siti WordPress.
⚠️ Non siamo avvocati e nulla su questo sito web deve essere considerato una consulenza legale.
La risposta rapida: Il CCPA si applica alla tua attività a scopo di lucro se soddisfa uno qualsiasi di questi tre criteri:
- La tua attività genera più di $26.625.000 di fatturato lordo annuo.
- Acquisti, vendi o condividi le informazioni personali di 100.000 o più residenti o famiglie californiane all'anno.
- Guadagni il 50% o più del tuo fatturato annuo dalla vendita o condivisione dei dati personali dei residenti californiani.
Se ciò ti riguarda, la conformità si riduce a cinque attività principali:
- Controlla cosa raccogli: Esegui un audit dei dati che copra ogni plugin e script sul tuo sito.
- Divulga cosa ne fai: Pubblica un'informativa sulla privacy che delinei chiaramente i dati che raccogli, perché li raccogli e i diritti del visitatore.
- Chiedi prima di tracciare: Aggiungi un banner per i cookie che blocchi gli script di terze parti finché gli utenti non danno esplicitamente il loro consenso.
- Registra ogni scelta di consenso: Mantieni un registro dei consensi in modo da poter dimostrare la conformità in caso di audit.
- Rispondi rapidamente alle richieste: Gestisci le richieste di accesso, correzione ed eliminazione con un modulo e gli strumenti integrati di WordPress.
Cos'è il California Consumer Privacy Act (CCPA)?
Il California Consumer Privacy Act (CCPA) conferisce ai residenti californiani il controllo diretto su come le aziende raccolgono, archiviano e condividono le loro informazioni personali. La sua definizione di 'informazioni personali' è ampia e copre nomi, indirizzi email, cronologia di navigazione e persino dati biometrici.
Proprio come il General Data Protection Regulation (GDPR), il CCPA non influisce solo sulle aziende con sede in California. Se gestisci dati di persone che vivono lì, allora potrebbe applicarsi a te ovunque abbia sede il tuo sito web WordPress.
La parola che confonde le persone è 'condividere'. Potresti non vendere mai i dati di nessuno, ma se il tuo sito mostra annunci pubblicitari, un Pixel di Facebook o Google Analytics con le funzionalità pubblicitarie attivate, stai condividendo informazioni personali per la pubblicità mirata e il CCPA lo tratta allo stesso modo di una vendita.
Anche al di sotto di tali soglie, seguire queste pratiche crea fiducia e ti prepara per le altre leggi sulla privacy statali che potrebbero già applicarsi a te.
Perché gli utenti WordPress dovrebbero preoccuparsi della conformità al CCPA?
Ignorare il CCPA può diventare costoso. L'autorità di regolamentazione della privacy della California può multarti fino a $2500 per violazione, e fino a $8.000 per ogni violazione intenzionale o per qualsiasi violazione che coinvolga qualcuno che sai essere minorenne di 16 anni.
I consumatori possono anche citarti in giudizio direttamente se si verifica una violazione a causa della tua sicurezza inadeguata.
Dare ai visitatori un controllo reale sulle loro informazioni personali crea anche fiducia con il tuo pubblico.
Come la CCPA influisce sul tuo sito WordPress
Il CCPA conferisce ai visitatori del tuo blog WordPress o sito web sei diritti: sapere quali dati personali detieni su di loro, eliminarli, correggerli, rifiutare la loro vendita o condivisione, limitare l'uso delle informazioni sensibili e esercitare uno qualsiasi di questi diritti senza addebiti aggiuntivi o un servizio peggiore.
I passaggi seguenti ti mostrano come supportare ciascuno di essi.
CIPA e CCPA – Come influiscono sui piccoli siti web
Il 1° gennaio 2026, nuove normative CCPA hanno aggiunto regole sulla tecnologia decisionale automatizzata, valutazioni del rischio e audit annuali sulla cybersecurity. Sebbene si rivolgano a grandi aziende e attività che un sito tipico non esegue mai, c'è uno sviluppo che influisce sui piccoli siti.
Gli avvocati dei querelanti hanno utilizzato il California Invasion of Privacy Act (CIPA), una legge sull'intercettazione delle comunicazioni degli anni '60, per citare in giudizio i siti web per la normale registrazione della sessione, la chat dal vivo e gli script pubblicitari, con danni statutari di $ 5.000 per violazione.
Secondo un'analisi di luglio 2026 dello studio legale Spencer Fane, queste richieste sono cresciute da circa 600 a più di 4.000 e ora costituiscono circa due terzi del contenzioso attivo sulla privacy in California.
Il CIPA non impone alcuna soglia di fatturato, quindi un piccolo sito che esegue analisi e un widget di chat è esposto in un modo che le soglie del CCPA non suggerirebbero mai. I tribunali sono ancora divisi sul fatto che queste vecchie leggi si applichino al tracciamento web moderno, ma la soluzione pratica è scoprire quali cookie imposta il tuo sito, quindi ottenere il consenso prima che questi script vengano caricati.
Come migliorare la tua conformità alla CCPA in WordPress
Puoi fare clic sui collegamenti seguenti per passare a qualsiasi sezione:
- Esegui un audit dei dati
- Crea un'informativa sulla privacy
- Aggiungi un popup per i cookie
- Scrivi un'informativa separata sui cookie
- Blocca script di terze parti
- Tieni traccia e registra il consenso dei visitatori
- Costruisci fiducia con le opzioni di opt-out
- Supporta il 'Diritto alla correzione'
- Supporta il 'Diritto alla cancellazione'
- Gestisci le richieste di accesso ai dati in modo efficiente
- Proteggi il tuo sito WordPress
- Rivedi i contratti di terze parti
- WordPress e la conformità CCPA: FAQ
- Risorse aggiuntive sulla normativa sulla privacy
Esegui un audit dei dati
Il primo passo è identificare e documentare ogni tipo di dato personale che raccogli, elabori e memorizzi. Per iniziare, consiglio di elencare tutti i plugin WordPress e gli strumenti che raccolgono dati sul tuo sito, come plugin di analisi, form builder e plugin SEO.
Ad esempio, se hai creato un modulo di richiesta preventivo, il tuo plugin form builder potrebbe raccogliere il nome del visitatore, il nome dell'azienda e la qualifica. Per ogni strumento, poniti queste domande:
- Quali dati personali specifici raccoglie? Potrebbero essere nomi, indirizzi email, indirizzi IP o dettagli di pagamento.
- Dove vengono memorizzati questi dati? Sono sul tuo server o inviati a un servizio di terze parti?
- Perché vengono raccolti questi dati? Sono essenziali o non essenziali e come li stai utilizzando?
- Per quanto tempo vengono conservati questi dati? Hai una politica di conservazione per essi?
- Questi dati vengono condivisi con qualcuno? In particolare, sono coinvolti fornitori di servizi o inserzionisti?
Consiglio di registrare le risposte in un semplice foglio di calcolo, in modo da avere una panoramica documentata a cui fare riferimento ogni volta che le tue pratiche sulla privacy cambiano.
Mentre hai quell'elenco davanti a te, cerca tutto ciò che puoi semplicemente smettere di raccogliere. Ogni campo del modulo e script di tracciamento che rimuovi è un dato che non dovrai mai proteggere, divulgare o eliminare in seguito.
Crea un'Informativa sulla privacy
Una politica sulla privacy spiega quali dati personali raccogli, perché li raccogli e con chi li condividi.
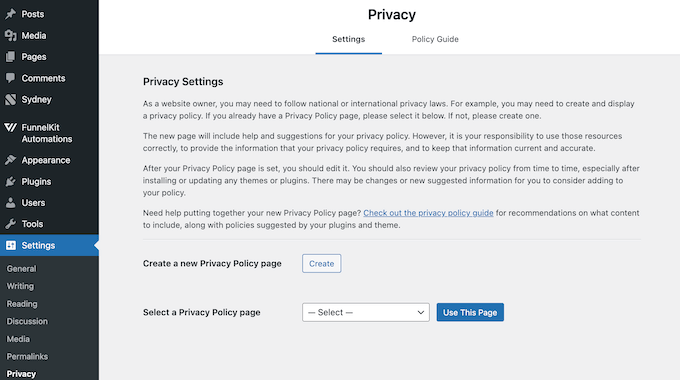
WordPress viene fornito con un generatore integrato per questo, che troverai in Impostazioni » Privacy nella tua bacheca.
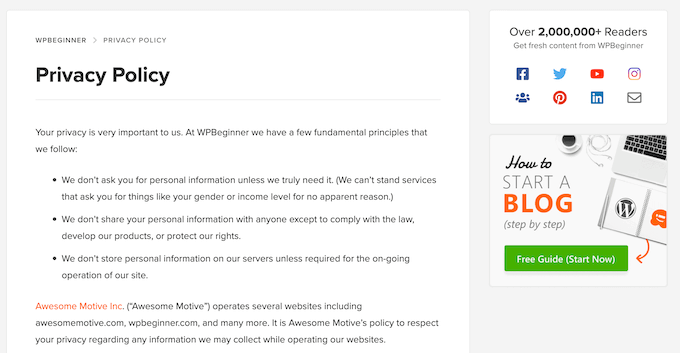
In alternativa, puoi utilizzare la nostra politica sulla privacy di WPBeginner come punto di partenza.
Ricorda solo di sostituire ogni riferimento a WPBeginner con il nome del tuo sito.
Abbiamo anche una guida completa, passo dopo passo, su come aggiungere una politica sulla privacy in WordPress.
Hai già un'informativa sulla privacy? Aggiornala quindi per coprire i sei diritti CCPA elencati in precedenza e spiega ai visitatori come utilizzarli. Ad esempio, potresti collegarti a un modulo di contatto dove possono richiedere una copia dei loro dati.
Un requisito più recente è facile da trascurare.
Devi elencare le categorie di informazioni personali sensibili che raccogli, come credenziali dell'account o geolocalizzazione precisa.
Infine, la tua informativa sulla privacy deve essere facile da trovare, quindi collegala nell'intestazione o nel piè di pagina del tuo sito per metterla su ogni pagina. Vale anche la pena rivederla ogni volta che le tue pratiche di gestione dei dati cambiano.
Aggiungi un popup per i cookie
Il CCPA non richiede sempre ai visitatori di accettare la raccolta dati, ma richiede che possano scoprirla e rifiutarla. Un popup per i cookie fa entrambe le cose, informando i visitatori sui cookie che utilizzi e sul perché, e dando loro un modo semplice per rifiutare.
Ci sono molti plugin per banner per cookie sul mercato, ma consiglio WPConsent, un plugin per la conformità alla privacy creato per soddisfare molti standard di privacy diversi, incluso il CCPA.
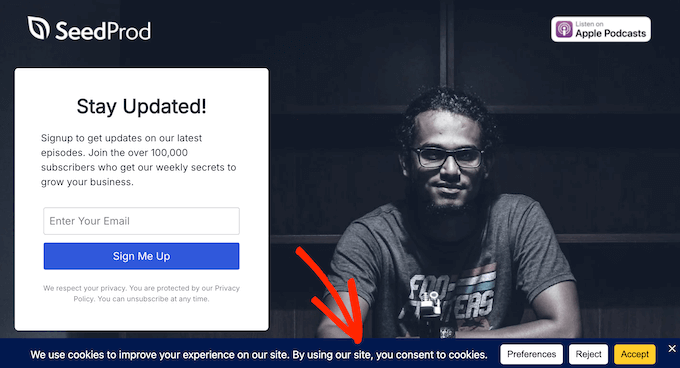
Utilizziamo WPConsent per visualizzare banner per cookie e gestire il consenso degli utenti sui nostri siti web.
Il plugin gratuito WPConsent è dotato di molte funzionalità essenziali: il banner per cookie, il blocco automatico degli script, lo scanner per cookie del sito, un generatore di informative sui cookie e il supporto per Google Consent Mode v2.
La versione premium di WPConsent aggiunge log di consenso, riesami pianificati, regole di geolocalizzazione, traduzioni automatiche e una pagina dedicata 'Non vendere'. I log di consenso e la pagina Non vendere sono i due che contano specificamente per la conformità CCPA.
💡 Vuoi saperne di più sulla nostra esperienza diretta con WPConsent? Dai un'occhiata alla nostra recensione approfondita di WPConsent.
Per iniziare, installa e attiva il plugin, come al solito. Dopo l'attivazione, WPConsent eseguirà la scansione dell'intero sito per i cookie attivi e registrerà tutti quelli che trova.
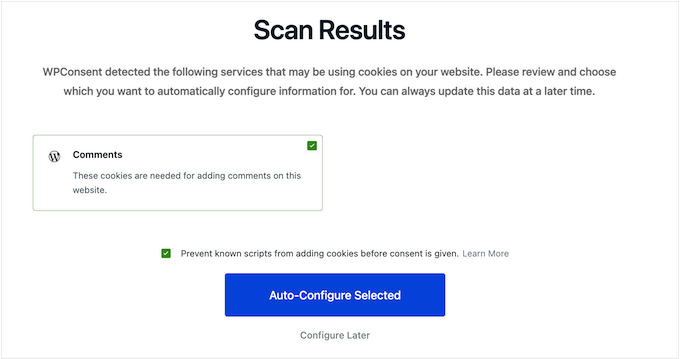
Una procedura guidata di configurazione ti accompagnerà quindi nella personalizzazione del popup.
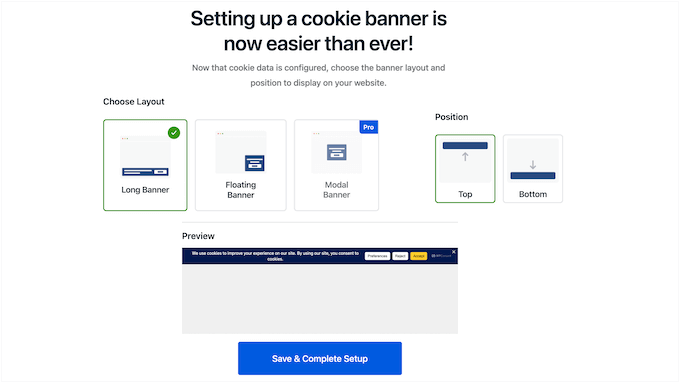
Quando sei soddisfatto del banner, salva le modifiche e hai finito. Per maggiori dettagli, consulta la nostra guida su come aggiungere un popup per cookie in WordPress.
Scrivi una Politica sui Cookie Separata
Oltre al banner, è una buona idea pubblicare un'informativa sui cookie.
Una buona informativa elenca i tipi di cookie che utilizzi, come essenziali, analitici o di marketing, ne spiega lo scopo, come monitorare i visitatori del sito web o fornire annunci mirati, e indica quali informazioni personali raccolgono, come indirizzi IP o cronologia di navigazione.
Dovresti anche collegarla sia alla tua informativa sulla privacy principale che al tuo banner per cookie, in modo che i visitatori possano trovarla facilmente.
Ancora una volta, WPConsent può occuparsene per te, utilizzando la stessa scansione che ha trovato i tuoi cookie attivi. Per configurarlo, vai su WPConsent » Impostazioni, apri il menu a discesa Informativa sui cookie e scegli la pagina in cui desideri che appaia l'informativa.
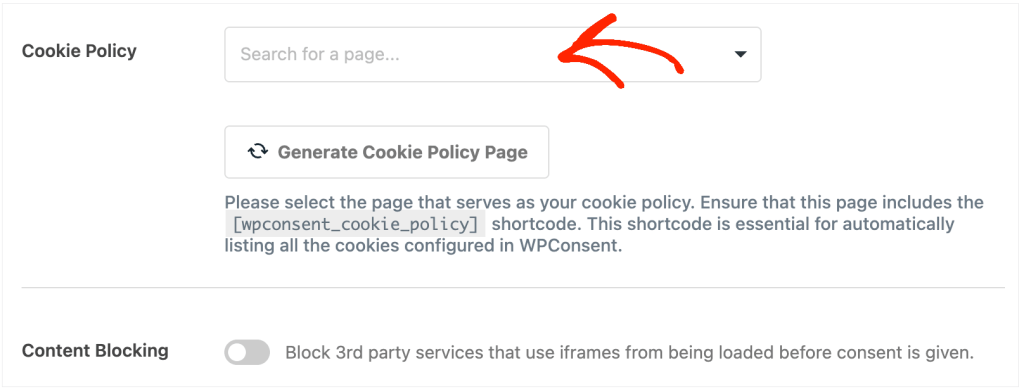
WPConsent aggiunge quindi l'informativa a quella pagina.
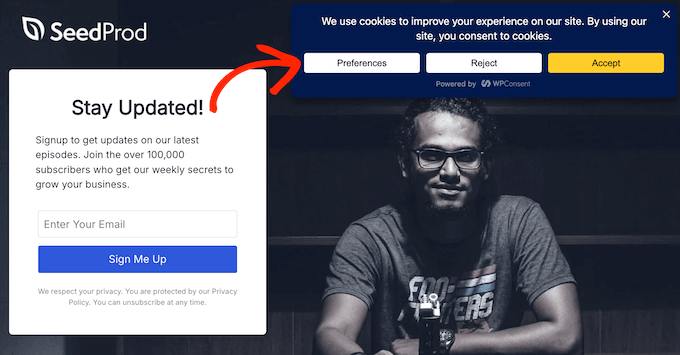
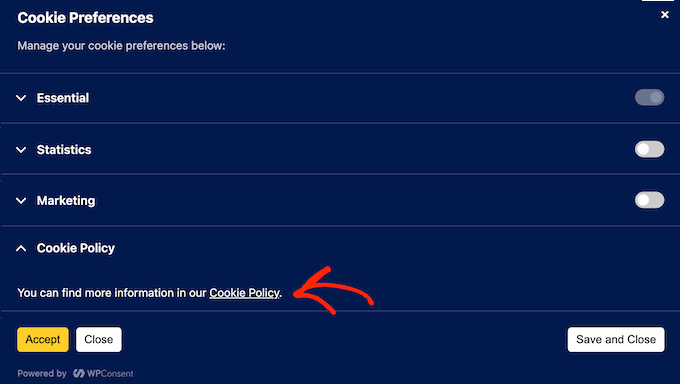
I visitatori possono raggiungere l'informativa direttamente dal tuo banner facendo clic sul pulsante 'Preferenze'.
Da lì, selezionano il link 'Informativa sui cookie'.
Blocca script di terze parti
La conformità al CCPA si applica anche agli strumenti di tracciamento esterni sul tuo sito, come Google Analytics e Facebook Pixel. Poiché questi strumenti di tracciamento raccolgono dati dai tuoi visitatori, sei responsabile di come li raccogli, li memorizzi e li utilizzi, e devi consentire ai visitatori di disattivare.
Puoi controllare questi strumenti tramite il blocco automatico degli script, che impedisce il caricamento degli script di tracciamento finché un visitatore non dà il consenso. Ciò rende il tracciamento di terze parti opt-in, andando oltre quanto richiesto dal CCPA.
Tuttavia, una volta che i tuoi tracker attendono il consenso, Google Analytics conterà solo le persone che fanno clic su 'Accetta'. Ciò significa che il traffico segnalato diminuirà. Alcuni visitatori rifiutano, altri non rispondono mai al banner.
WPConsent gestisce il blocco degli script per te e la funzionalità è inclusa nel plugin gratuito. Riconosce script di tracciamento comuni come Google Analytics, Google Ads e Facebook Pixel, e li trattiene in modo che non possano impostare cookie finché un visitatore non dà il permesso.
Per assicurarti che funzioni sul tuo sito, vai su WPConsent » Impostazioni, trova l'interruttore Blocco script e attivalo.
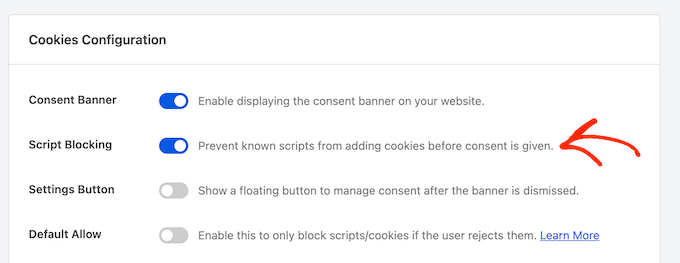
Quindi fai clic su 'Salva modifiche'.
Per verificare che abbia funzionato, apri il tuo sito in una finestra di navigazione in incognito e visualizza l'origine della pagina, che è l'HTML grezzo che il tuo browser ha ricevuto. Un tracker che WPConsent sta bloccando appare con 'type=text/plain' invece di un indirizzo attivo.
Se utilizzi un plugin di cache, allora svuota la cache di WordPress dopo aver abilitato questa impostazione, altrimenti il blocco non funzionerà per i tuoi visitatori.
La legge della California richiede inoltre ai siti di rispettare i Meccanismi di Opt-Out Universale (UOOM), che sono segnali del browser o delle estensioni che trasmettono le scelte sulla privacy di un utente su ogni sito web che visitano. Il principale è il Global Privacy Control (GPC), inviato automaticamente da browser come Brave ed estensioni come DuckDuckGo.
La prima azione di applicazione del CCPA della California è stata un accordo di 1,2 milioni di dollari con Sephora, specificamente perché l'azienda non ha elaborato i segnali GPC.
WPConsent può rilevare e rispettare questi segnali, ma è disattivato per impostazione predefinita. Vai su WPConsent » Impostazioni e seleziona la scheda 'Avanzate'.
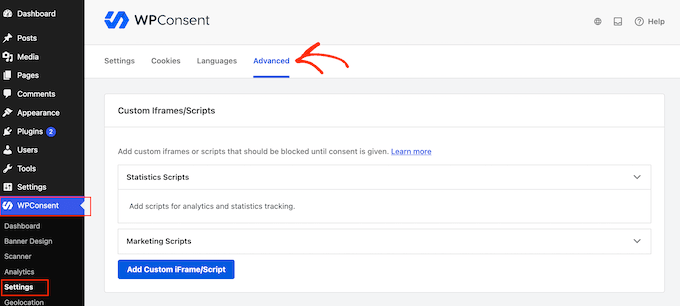
Dopo di che, abilita il cursore 'Rispetta i controlli globali sulla privacy' e fai clic su 'Salva modifiche'.
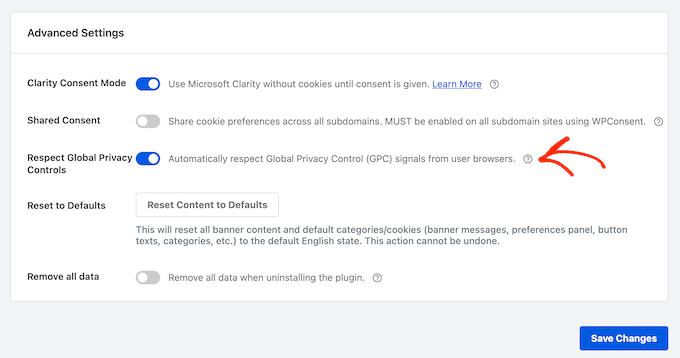
WPConsent ora disattiva i cookie non essenziali per i visitatori che inviano un segnale GPC, quindi non vedranno affatto il tuo banner. Mostra loro anche il messaggio di conferma richiesto dalle regole del 2026.
Tieni traccia e registra il consenso dei visitatori
Se la gestione dei tuoi dati viene mai messa in discussione, o se i regolatori ti sottopongono a controllo, dovrai dimostrare di aver rispettato le scelte dei tuoi visitatori. Un registro dei consensi è quella prova.
WPConsent Pro lo registra per te, acquisendo l'indirizzo IP anonimizzato di ciascun visitatore, le loro scelte di consenso e la data e l'ora in cui tali scelte sono state registrate.
Il logging del consenso è disattivato finché non lo attivi, quindi vai prima su WPConsent » Impostazioni » Log del consenso e attivalo. Troverai quindi i record in WPConsent » Log del consenso nella tua bacheca.
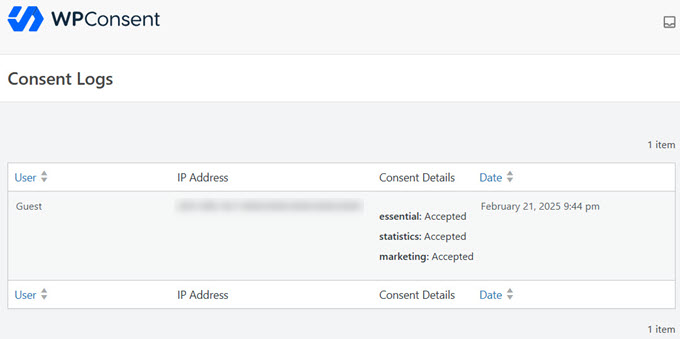
Se devi condividerli con un revisore, puoi esportare il log direttamente dalla tua bacheca.
Costruisci fiducia con le opzioni di opt-out
Il CCPA richiede un chiaro link 'Non vendere o condividere le mie informazioni personali' sulla tua homepage e su ogni pagina in cui raccogli informazioni personali, motivo per cui normalmente si trova nel piè di pagina e punta a una pagina di esclusione dedicata.
Il modo più semplice per gestire questo in WordPress è il componente aggiuntivo Non vendere di WPConsent, che può inserire un modulo di richiesta pronto all'uso su qualsiasi pagina. Il componente aggiuntivo è incluso nel piano Plus e superiori.
Per installarlo, vai su WPConsent » Non vendere e fai clic sul pulsante di installazione.
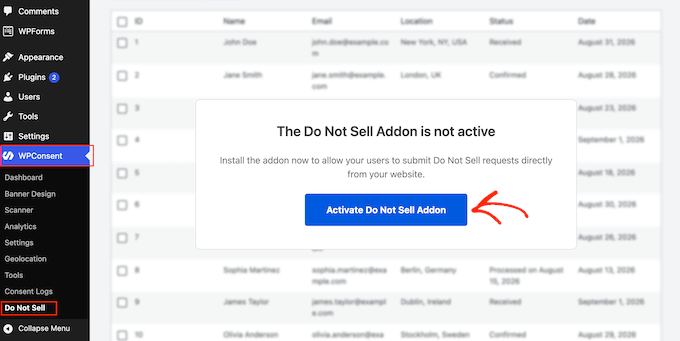
Successivamente, vai su WPConsent » Non vendere, seleziona la scheda 'Configurazione' e fai clic su 'Genera pagina Non vendere'. WPConsent crea la pagina con il modulo di esclusione già presente. Se preferisci utilizzare una pagina che hai già pubblicato, scegli quella dal menu a discesa 'Pagina Non vendere'.
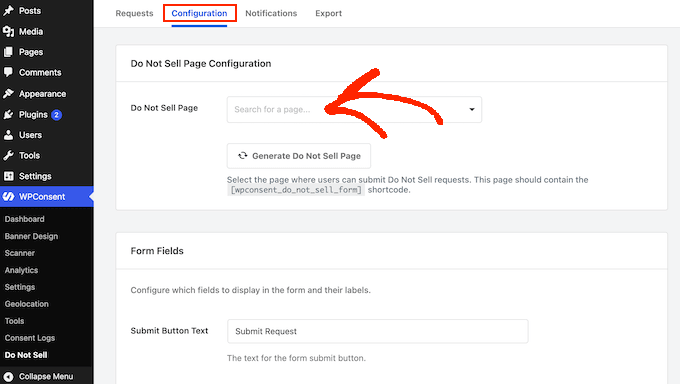
Ora puoi scegliere quali informazioni richiede il modulo. Mantieni solo i campi nome ed email già presenti, poiché un'esclusione non è una richiesta che devi verificare e campi aggiuntivi aggiungono solo attrito.
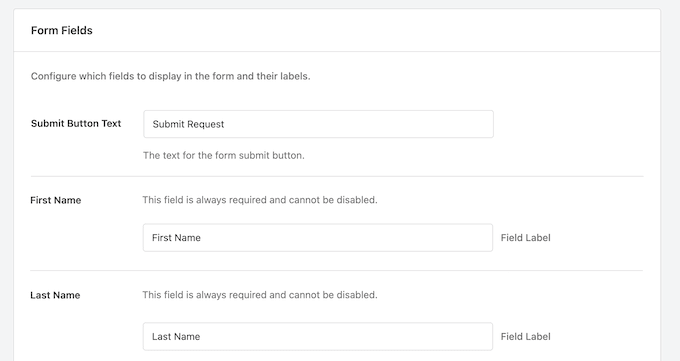
Infine, aggiungi un link a questa pagina nel menu del tuo piè di pagina in modo che appaia su ogni pagina. I visitatori potranno quindi utilizzarla per escludere la vendita o la condivisione dei loro dati personali. Per una guida più dettagliata, consulta la nostra guida su come creare una pagina Non vendere le mie informazioni in WordPress.
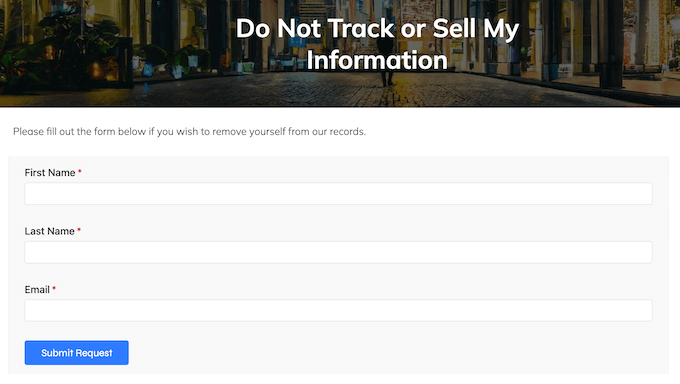
WPConsent registra ogni richiesta con nomi, indirizzi email, timestamp e stato, e li memorizza sul tuo sito. Ogni richiesta è un'attività da svolgere piuttosto che un interruttore: rimuovi quella persona da qualsiasi pubblico pubblicitario o elenco di clienti che carichi sulle piattaforme pubblicitarie, quindi contrassegna la richiesta come elaborata.
Supporta il 'Diritto alla correzione'
I consumatori possono chiederti di correggere qualsiasi informazione personale inesatta che detieni su di loro. Il modo più semplice per supportare questo è un modulo di richiesta di correzione dati.
WPForms è perfetto per questo, poiché il suo modello di modulo per informazioni personali include una casella di controllo 'Aggiorna record esistente' per aiutarti a identificare le richieste di correzione.
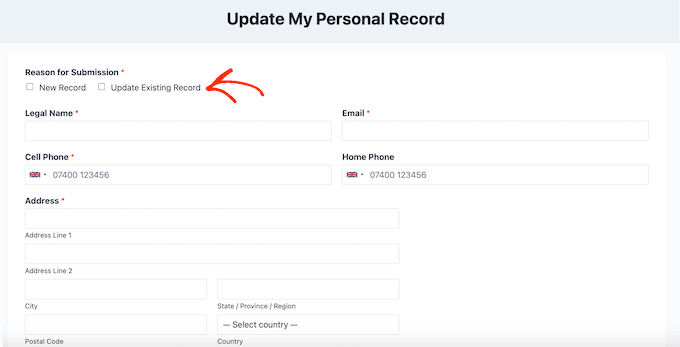
Questo modello è incluso in ogni piano a pagamento di WPForms, a partire da Basic.
Copre nome legale, soprannome, indirizzo email e numero di telefono, e puoi aggiungere altri campi nell'editor drag-and-drop.
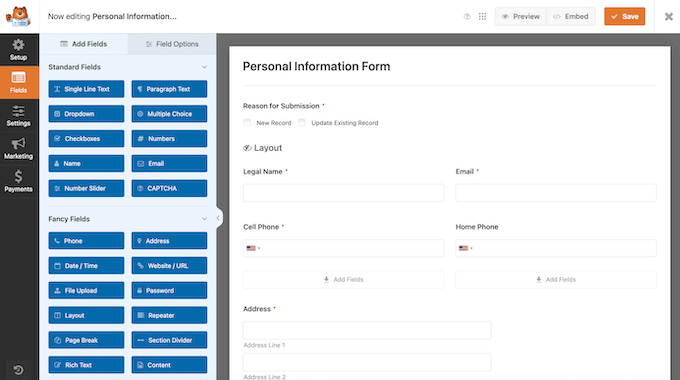
Quando arriva una richiesta di correzione, verifica l'identità del richiedente prima di aggiornare i tuoi record. Vale anche la pena registrare ogni richiesta e l'azione intrapresa, che funge da prova di conformità in caso di revisione.
Supporta il 'Diritto alla cancellazione'
Gli utenti possono anche richiedere che tu elimini i loro dati personali. Raccomando di gestire questo con un modulo di eliminazione creato con un plugin come WPForms, che ha un modello dedicato per il modulo di richiesta di cancellazione GDPR. Quel modello fa parte di WPForms Pro e versioni superiori.
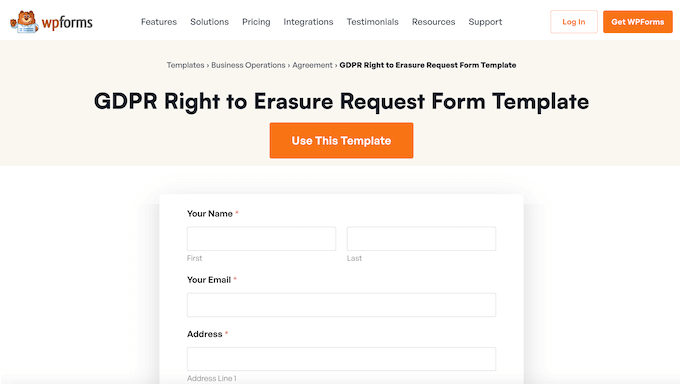
🌟 Vuoi saperne di più su questo potente plugin per la creazione di moduli? Dai un'occhiata alla nostra recensione dettagliata di WPForms.
Una volta che il modulo è online, collegalo dalla tua pagina di privacy policy o incorporalo direttamente, in modo che i visitatori possano trovarlo.
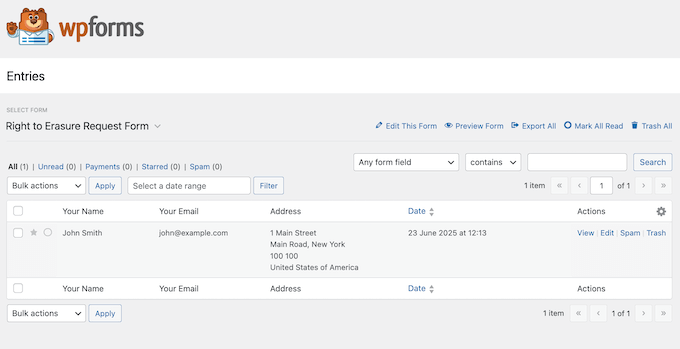
WPForms ha anche un sistema integrato di gestione delle voci, così puoi filtrare le sottomissioni tra i tuoi moduli e individuare rapidamente le richieste di eliminazione.
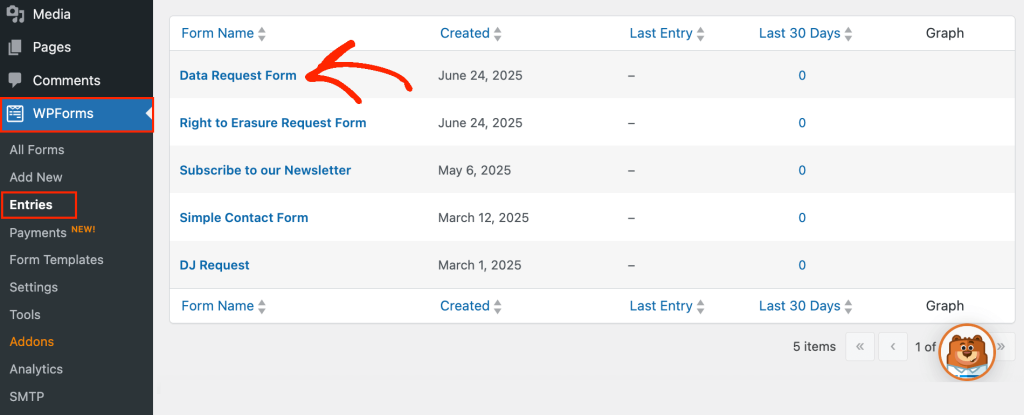
Per rivedere le tue voci, vai su WPForms » Voci, dove vedrai ogni modulo sul tuo sito web.

Trova il tuo modulo di cancellazione dati e fai clic su di esso per vedere tutte le tue richieste di 'elimina dati'.
Verifica sempre l'identità dell'utente prima di eliminare le sue informazioni, poiché questa azione è permanente e non può essere annullata.
Una volta verificato, vai su Strumenti » Cancella Dati Personali.
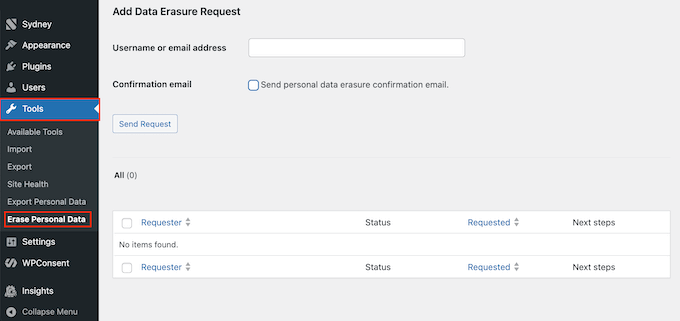
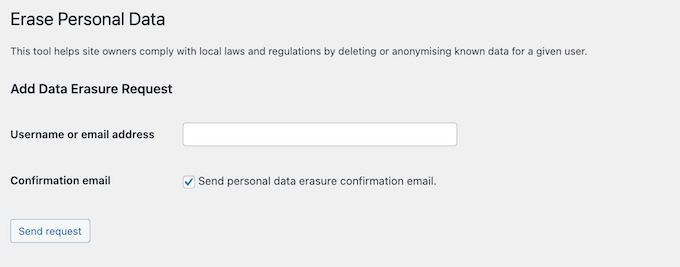
Nel campo 'Nome utente o indirizzo email', digita i dettagli dell'utente che desideri rimuovere. Lo strumento ha anche un'impostazione 'Invia email di conferma cancellazione dati personali', che informa l'utente quando hai finito.
Gestisci le richieste di accesso ai dati in modo efficiente
Secondo il Diritto alla Conoscenza, i consumatori possono richiedere un rapporto completo delle informazioni personali che hai raccolto, archiviato o condiviso su di loro.
Dal 1° gennaio 2026, questo non è più limitato a una finestra mobile di 12 mesi, quindi se conservi i dati dei clienti per più di un anno, devi risalire fino al 1° gennaio 2022.
WPForms offre un modello di modulo di richiesta dati già pronto per questo, che fa parte di WPForms Pro e versioni superiori.
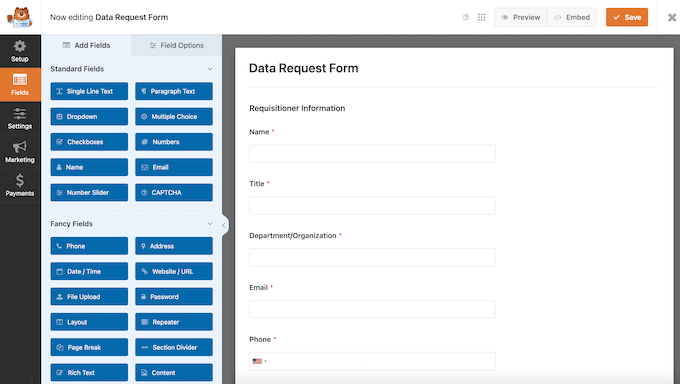
Dopo aver aggiunto questo modulo al tuo sito, vai su WPForms » Voci e selezionalo per vedere le richieste man mano che arrivano.
Per rispondere a una richiesta, esporta le informazioni della persona come file .zip andando su Strumenti » Esporta Dati Personali.
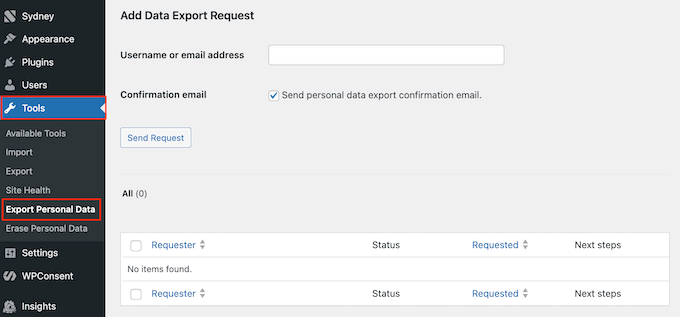
Inserisci l'indirizzo email o il nome utente dell'utente, fai clic su Invia Richiesta, e poi condividi il file .zip con la persona che l'ha richiesta.
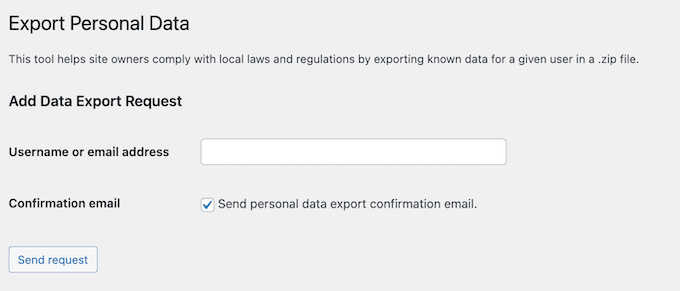
Per un'analisi più approfondita di entrambi gli strumenti integrati, consulta la nostra guida su come esportare ed eliminare dati personali in WordPress.
Proteggi il tuo sito WordPress
Il CCPA consente ai consumatori di citarti in giudizio per una violazione causata dalla mancata implementazione di misure di sicurezza ragionevoli, da $107 a $799 per consumatore, per incidente. Ciò rende la messa in sicurezza del tuo sito un requisito legale, non solo una buona pratica.
Tenendo presente ciò, assicurati di avere le basi coperte: un plugin di sicurezza, aggiornamenti regolari, password robuste con autenticazione a due fattori, hosting affidabile, backup e protezione antispam sui tuoi moduli. La nostra guida definitiva alla sicurezza di WordPress copre ogni punto passo dopo passo.
- Installa un plugin di sicurezza per proteggere il tuo sito da malware, attacchi di forza bruta e altre minacce comuni.
- Mantieni aggiornati il core di WordPress, i plugin e i temi, poiché il software obsoleto è una delle cause più comuni di vulnerabilità di sicurezza.
- Utilizza password forti e uniche per tutti gli account di amministrazione e abilita l'autenticazione a due fattori ove possibile.
- Scegli un provider di hosting WordPress affidabile che offra certificati SSL, firewall e aggiornamenti di sicurezza a livello di server.
- Imposta backup regolari di WordPress in modo da poterti riprendere rapidamente dopo una violazione o una perdita di dati.
- Aggiungi protezione antispam come CAPTCHA ai tuoi moduli per prevenire attacchi automatizzati e invii di spam.
Insieme, questi passaggi rappresentano ciò che 'misure di sicurezza ragionevoli' significa in pratica.
Rivedi i contratti di terze parti
Se condividi dati personali con servizi di terze parti, come servizi di email marketing, strumenti di analisi, processori di pagamento o reti pubblicitarie, allora il CCPA richiede un contratto che limiti ciò che possono fare con essi. In pratica, i principali fornitori integrano questo nei loro termini standard, quindi verifica che i termini di ciascun fornitore o l'accordo di elaborazione dei dati coprano la California e annotalo nel tuo foglio di controllo.
WordPress e la conformità CCPA: FAQ
Il GDPR è più restrittivo del CCPA?
Generalmente sì, il GDPR è più rigoroso. La differenza pratica più grande è il consenso, poiché il GDPR richiede ai visitatori di accettare prima di impostare cookie non essenziali, mentre il CCPA funziona principalmente su base di opt-out.
Il GDPR si applica anche a qualsiasi organizzazione che gestisce i dati dei residenti UE, non importa quanto piccola, mentre il CCPA si applica solo una volta raggiunte determinate soglie. Ciò significa che un piccolo blog può essere esente dal CCPA pur essendo pienamente vincolato dal GDPR.
Per la guida completa, consulta la nostra guida definitiva alla conformità di WordPress e GDPR.
Il mio sito rientra nelle soglie del CCPA. Altre leggi sulla privacy statali si applicano a me?
Molto probabilmente, perché ogni stato stabilisce le proprie soglie. Circa 20 stati hanno ora leggi complete sulla privacy dei consumatori in vigore, e diverse di esse coprono aziende a cui il CCPA non si applicherebbe.
Fortunatamente, non hai bisogno di una strategia separata per ognuna, poiché un'informativa sulla privacy, un banner per il blocco degli script, un sistema di richiesta dati e un registro dei consensi ti aiuteranno a rispettare le leggi sulla privacy in più stati.
Per i dettagli specifici dello stato, consulta le nostre guide alla conformità VCDPA in WordPress e alla conformità UCPA in WordPress, o la nostra guida alla conformità della privacy di WordPress per le regole condivise.
Ogni quanto tempo dovrei rivedere la mia conformità al CCPA?
Ogni sito web è diverso, ma consiglio di rivedere almeno una volta all'anno e ogni volta che apporti modifiche importanti a come gestisci i dati degli utenti. Poiché le soglie delle multe si adeguano all'inflazione ogni anno dispari, ricontrolla eventuali cifre specifiche nella tua documentazione nel 2027.
Risorse aggiuntive sulla normativa sulla privacy
Queste risorse ti aiuteranno a rimanere aggiornato sulle normative sulla privacy in evoluzione e sulle migliori pratiche:
- La guida definitiva alla conformità sulla privacy di WordPress
- Come sapere se il tuo sito web WordPress utilizza i cookie
- Come creare una pagina "Non vendere le mie informazioni" in WordPress
- La guida definitiva alla sicurezza di WordPress – Passo dopo passo
Spero che questa guida definitiva alla conformità CCPA di WordPress ti abbia aiutato a comprendere questa importante legge sulla privacy. Successivamente, potresti voler consultare le nostre scelte di esperti per i migliori plugin di sicurezza per WordPress o le migliori soluzioni di analisi per utenti WordPress.
Se ti è piaciuto questo articolo, iscriviti al nostro Canale YouTube per tutorial video su WordPress. Puoi trovarci anche su Twitter e Facebook.


vaibhav
grazie, è stato molto utile
Supporto WPBeginner
Sono contento che sia stato utile!
Amministratore
mike
articolo molto approfondito.. lo salvo per dopo quando spero di soddisfare i criteri!
Supporto WPBeginner
Sono contento che ti sia piaciuto e sarà qui quando sarai pronto
Amministratore
Ashraful Haque Akash
Grazie per queste informazioni importanti e dettagliate.
Supporto WPBeginner
Prego!
Amministratore
Kamran
Grazie per il post fantastico e dettagliato.. Lo cercavo da molto tempo
Supporto WPBeginner
Prego
Amministratore
Huzaifa Al Mesbah
Ottima guida sulla conformità CCPA per WordPress! I tuoi passaggi chiari e attuabili rendono questo argomento complesso molto più facile da gestire. Grazie per i consigli pratici sugli audit dei dati e sull'uso di WPConsent!
Supporto WPBeginner
Prego, siamo lieti che la nostra guida sia stata utile!
Amministratore
Faisal Ahammad
Grazie per questa guida chiara e utile! Come principiante, ho trovato le istruzioni passo passo e le raccomandazioni sui plugin molto facili da seguire. Rende la conformità CCPA meno confusa e più fattibile. Apprezzo i consigli pratici!
Supporto WPBeginner
Prego!
Amministratore
Okafor Franklyn Chukwuemeka
La privacy dei dati è essenziale nello sviluppo di siti web, come principiante di WordPress, l'ho imparato a mie spese. Grazie per questa intuizione
Supporto WPBeginner
Prego!
Amministratore
Arsalan
Ottima guida! La CCPA può essere confusionaria, quindi avere una ripartizione chiara e passo passo per gli utenti di WordPress è incredibilmente utile.
Supporto WPBeginner
Lieti che ti sia piaciuta la nostra guida!
Amministratore
Toine
Molto bello! Grazie
Supporto WPBeginner
Prego
Amministratore
AM
Grazie per un articolo molto informativo. Apprezzo molto che abbiate messo i requisiti CA in primo piano. Dovrò vendere MOLTI libri per raggiungere quelle soglie.
Supporto WPBeginner
Siamo lieti di aver potuto condividere
Amministratore
Aiesha
Utile come sempre, grazie!
Supporto WPBeginner
Prego!
Amministratore
Kerri
Molto utile. Sembra che non debba preoccuparmi.
Supporto WPBeginner
Siamo lieti di aver potuto comunque richiamare la tua attenzione
Amministratore
Amandine
Un ottimo articolo e una guida alla gestione della CCPA e dei dati in generale.
Non sapevo che si dovesse essere conformi alla CCPA anche se non si ha sede negli Stati Uniti. Mi ci metterò sicuramente.
Mi piacerebbe ricevere un post su come gestire più leggi sulla privacy dei dati.
Supporto WPBeginner
Valuteremo la possibilità in futuro
Amministratore
Aprile
Ottime informazioni qui sulla conformità CCPA. Grazie per questo!
Supporto WPBeginner
Prego!
Amministratore
Matt
Non mi riguarda molto, ma ottimo articolo! Fate ottime cose.
Supporto WPBeginner
Siamo lieti che ti piaccia il nostro contenuto, anche se non è richiesto per il tuo sito, include strumenti utili per i tuoi utenti
Amministratore
Amr Fawzy Amer
Quella guida è così utile. Grazie per il grande sforzo che ci avete dedicato.
Supporto WPBeginner
Prego, sono contento che la nostra guida sia stata utile!
Amministratore
Pierre Wouters
Seguo WP Beginner da molti anni e ho sempre trovato qualcosa di nuovo o un tutorial utile.
Grazie!
Supporto WPBeginner
Prego
Amministratore
Nonofo Joel
Questo è un ottimo post sulla conformità CCPA, come utente WordPress che riceve traffico dalla California, è un buon spunto per implementarlo sul sito web che ho costruito.
Supporto WPBeginner
Siamo lieti che tu abbia trovato utile il nostro articolo
Amministratore
Aina Oluwatimilehin
WPbeginner è stato il mio sito di riferimento per le risorse su WP.
Grazie.
Supporto WPBeginner
Prego
Amministratore
Sridhar Paruchuri
Wow, questo è esattamente il tipo di risorsa che stavo cercando! La ripartizione passo passo dagli audit dei dati alla gestione delle richieste di cancellazione e accesso rende la conformità CCPA completamente gestibile. Apprezzo particolarmente come hai illustrato l'uso di WPConsent per la gestione dei cookie e WPForms per le richieste di dati degli utenti. Trasforma quello che sembra un mal di testa legale in passaggi attuabili per WordPress. Grazie per aver reso la conformità alla privacy così accessibile e pratica per i non avvocati come me.
Supporto WPBeginner
Prego, siamo lieti che la nostra guida possa essere utile
Amministratore
Christian Morris
Che post informativo
Supporto WPBeginner
Sono contento che tu la pensi così
Amministratore
Vidya Sury
Grazie per aver spiegato tutto in modo così chiaro. Il consenso è un argomento confuso al momento ed è difficile capire cosa dobbiamo fare per rimanere dalla parte giusta.
Supporto WPBeginner
Prego!
Amministratore
Syed Sazzadul Bari
Questa è stata una guida veramente utile e tempestiva, grazie per aver spiegato un argomento così complesso in modo adatto ai principianti. Con l'inasprirsi delle leggi sulla privacy, è facile per i proprietari di piccoli siti web sentirsi sopraffatti. Il tuo approccio passo passo e la menzione di strumenti come WPConsent forniscono un valore reale e attuabile. Ho apprezzato particolarmente l'enfasi sulla costruzione della fiducia, non solo sull'evitare multe, qualcosa che spesso trascuriamo nelle discussioni sulla conformità. Ottimo lavoro!
Supporto WPBeginner
Prego!
Amministratore
Abid Hasan
Ottimo articolo, grazie per gli spunti.
Supporto WPBeginner
Prego!
Amministratore
Foysal
Grazie per aver condiviso questa guida adatta ai principianti.
Supporto WPBeginner
Prego!
Amministratore
Gopal K
molto utile per i blogger
Supporto WPBeginner
Sono contento che tu la pensi così
Amministratore
Helen Putre
Grazie per l'approfondimento sulla conformità alla privacy e su come migliorarla sul mio sito.
Supporto WPBeginner
Prego!
Amministratore
Caron
Grazie per un articolo così approfondito, fantastico!
Supporto WPBeginner
Prego!
Amministratore
Bruce Spedding
Non sono mai sicuro se sono obbligato a seguire questo - basato in Nuova Zelanda
Supporto WPBeginner
Anche se non richiesto per il tuo sito, ci sono strumenti utili che gli utenti possono avere in queste raccomandazioni
Amministratore
Stuart Hasson
WP Beginner mi è stato DI GRANDE aiuto fornendomi spunti e aggiornamenti per rendere il mio sito web più utile e produttivo.
Supporto WPBeginner
Siamo lieti che le nostre guide siano state utili
Amministratore
David
Ottimi pezzi. Vi leggo quasi ogni mattina!
Supporto WPBeginner
Siamo lieti di poter essere la tua lettura mattutina
Amministratore
Reza
Molte cose che non sapevo qui, grazie.
Supporto WPBeginner
Siamo lieti di aver potuto condividere
Amministratore
Sieglinde Anderson
Utilizzo i tutorial di WPBeginner da oltre 10 anni. Ho ricevuto informazioni così utili non solo per il mio blog ma anche per il mio sito web. Ne ho raccolte la maggior parte in un file ma purtroppo l'uragano Helene ha distrutto la mia connessione internet per oltre 3 mesi e Microsoft ha rimosso tutti i file salvati dove non possono più essere trovati.
So che le informazioni di cui ho bisogno sono sul sito di WPBeginner e mi sento molto grato di poter accedere e ottenere ciò di cui ho bisogno per imparare. Grazie per la vostra generosità e per tutte le informazioni che fornite gratuitamente.
Supporto WPBeginner
Siamo lieti di poterti continuare a offrire i nostri tutorial!
Amministratore
Robert Tillotson
Wow, un sacco di roba qui. Troppo lungo da leggere e digerire in una sola seduta.
Supporto WPBeginner
Puoi sempre tornare indietro e ripassare parte dell'articolo invece di tutto in una volta
Amministratore
Carolyn Dean
Grazie per queste informazioni importanti e dettagliate.
Supporto WPBeginner
Prego!
Amministratore
Lisa Angle
Grazie per tutto quello che fai per aiutare le persone a imparare WordPress!
Supporto WPBeginner
Siamo lieti di poter essere d'aiuto
Amministratore
René Joergensen
Grazie per aver condiviso informazioni sul CCPA e su come evitare violazioni e rischi di multe.
Supporto WPBeginner
Prego
Amministratore
Daphane
Apprezzo tutta l'educazione che fornisci su Wordpress e le notizie in primo piano
Supporto WPBeginner
Siamo lieti di sapere che trovi utile il nostro contenuto
Amministratore
Paul Sahota
Ottima analisi dei requisiti del CCPA per gli utenti di WordPress. La sezione sulla gestione dei dati e le raccomandazioni sui plugin si sono distinte, in particolare l'integrazione di WPForms per le richieste di accesso ai dati.
Mi piacerebbe vedere un futuro post che confronta il CCPA con il GDPR per i proprietari di siti multi-regione.
Supporto WPBeginner
Valuteremo la possibilità
Amministratore
Dayo
Non ho davvero pensato all'etica della privacy e della conformità, forse perché sono in Africa dove tali leggi non sono molto applicate. Mi assicurerò di prenderla sul serio da oggi, a partire dal plug-in WPConsent.
Grazie.
Supporto WPBeginner
Siamo lieti di aver potuto condividere questo con te
Amministratore
Jesse Mwangi
Questa guida è incredibilmente utile, specialmente per sviluppatori e proprietari di siti che lavorano con clienti in o che si rivolgono alla California. L'analisi di cosa sia il CCPA, come differisce dal GDPR e come rendere conforme il tuo sito WordPress è molto chiara e attuabile.
Grazie WPBeginner per aver reso sempre più facili da capire e implementare argomenti complessi. Lo consulterò sicuramente nei progetti futuri!
Supporto WPBeginner
Prego, sono contento che tu abbia trovato utile la guida!
Amministratore
Olena
Grazie per un post così interessante e utile!
Supporto WPBeginner
Sono contento che l'hai trovato utile!
Amministratore
Samuel Ipinlaiye
Fantastico. Articolo molto istruttivo.
Supporto WPBeginner
Sono contento che tu la pensi così
Amministratore
Md Moniruzzaman Monir
Grazie per la tua risposta dettagliata.
Supporto WPBeginner
Prego
Amministratore