


Vous vous demandez si le California Consumer Privacy Act (CCPA) s'applique réellement à votre site WordPress ? Pour la plupart des petits sites Web, la réponse honnête est probablement non. Mais la définition de « partage » d'informations personnelles par la loi est suffisamment large pour couvrir une balise Google Analytics ou un Pixel Facebook, et la Californie n'est pas le seul État à rédiger des règles comme celle-ci.
Nous avons travaillé sur cela sur nos propres sites Web, je sais donc quelles parties du CCPA touchent un site WordPress typique et quelles parties vous pouvez mettre de côté en toute sécurité.
Dans ce guide, je vais vous montrer comment assurer la conformité CCPA pour les sites WordPress.
⚠️ Nous ne sommes pas avocats et rien sur ce site Web ne doit être considéré comme un avis juridique.
La réponse rapide – Le CCPA s'applique à votre entreprise à but lucratif si elle remplit l'un de ces trois critères :
- Votre entreprise génère plus de 26 625 000 $ de revenus bruts annuels.
- Vous achetez, vendez ou partagez les informations personnelles de 100 000 résidents ou foyers californiens ou plus par an.
- Vous gagnez 50 % ou plus de vos revenus annuels en vendant ou en partageant les données personnelles des résidents californiens.
Si cela s'applique à vous, la conformité se résume à cinq tâches principales :
- Auditez ce que vous collectez – Effectuez un audit de données couvrant chaque plugin et script sur votre site.
- Divulguez ce que vous en faites – Publiez une politique de confidentialité qui décrit clairement les données que vous collectez, pourquoi vous les collectez et les droits du visiteur.
- Demandez avant de suivre – Ajoutez une bannière de cookies qui bloque les scripts tiers jusqu'à ce que les utilisateurs donnent leur consentement explicite.
- Enregistrez chaque choix de consentement – Tenez un journal de consentement afin de pouvoir prouver votre conformité en cas d'audit.
- Répondez rapidement aux demandes – Gérez les demandes d'accès, de correction et de suppression avec un formulaire et les outils intégrés de WordPress.
Qu'est-ce que le California Consumer Privacy Act (CCPA) ?
Le California Consumer Privacy Act (CCPA) donne aux résidents californiens un contrôle direct sur la manière dont les entreprises collectent, stockent et partagent leurs informations personnelles. Sa définition de « informations personnelles » est large, couvrant les noms, les adresses e-mail, l'historique de navigation et même les données biométriques.
Tout comme le Règlement général sur la protection des données (RGPD), le CCPA n'affecte pas seulement les entreprises basées en Californie. Si vous traitez des données sur des personnes qui y vivent, alors il peut s'appliquer à vous, où que votre site Web WordPress soit basé.
Le mot qui pose problème est « partager ». Vous n'avez peut-être jamais vendu les données de personne, mais si votre site affiche des publicités, un Pixel Facebook ou Google Analytics avec des fonctionnalités publicitaires activées, vous partagez des informations personnelles à des fins de publicité ciblée, et le CCPA traite cela de la même manière qu'une vente.
Même en dessous de ces seuils, le suivi de ces pratiques renforce la confiance et vous prépare aux autres lois sur la confidentialité des États qui pourraient déjà s'appliquer à vous.
Pourquoi les utilisateurs de WordPress devraient-ils se soucier de la conformité au CCPA ?
Ignorer le CCPA peut coûter cher. Le régulateur californien de la confidentialité peut vous infliger une amende allant jusqu'à 2500 $ par violation, et jusqu'à 8 000 $ pour chaque violation intentionnelle ou toute violation impliquant une personne que vous savez être mineure de moins de 16 ans.
Les consommateurs peuvent également vous poursuivre directement si une violation se produit parce que votre sécurité était inadéquate.
Donner aux visiteurs un réel contrôle sur leurs informations personnelles renforce également la confiance avec votre public.
Comment le CCPA affecte votre site WordPress
Le CCPA accorde aux visiteurs de votre blog WordPress ou site Web six droits : savoir quelles données personnelles vous détenez à leur sujet, les supprimer, les corriger, refuser la vente ou le partage, limiter l'utilisation de vos informations sensibles, et exercer l'un de ces droits sans frais supplémentaires ni service dégradé.
Les étapes ci-dessous vous montrent comment prendre en charge chacun d'eux.
CIPA et CCPA – Comment cela affecte les petits sites Web
Le 1er janvier 2026, de nouvelles réglementations CCPA ont ajouté des règles sur la technologie de prise de décision automatisée, les évaluations des risques et les audits annuels de cybersécurité. Bien qu'elles ciblent les grandes entreprises et les activités qu'un site typique n'effectue jamais, il y a un développement qui affecte les petits sites.
Les avocats des plaignants utilisent la California Invasion of Privacy Act (CIPA), une loi sur l'interception des communications des années 1960, pour poursuivre les sites Web pour l'enregistrement ordinaire de sessions, le chat en direct et les scripts publicitaires, avec des dommages et intérêts statutaires de 5 000 $ par violation.
Selon une analyse de juillet 2026 du cabinet d'avocats Spencer Fane, ces réclamations sont passées d'environ 600 dépôts à plus de 4 000 et représentent désormais environ les deux tiers des litiges actifs en matière de confidentialité en Californie.
La CIPA ne fixe aucun seuil de revenus, de sorte qu'un petit site exécutant des analyses et un widget de chat est exposé d'une manière que les seuils de la CCPA ne suggéreraient jamais. Les tribunaux sont encore divisés sur la question de savoir si ces anciennes lois s'appliquent au suivi Web moderne, mais la solution pratique consiste à découvrir quels cookies votre site définit, puis à obtenir le consentement avant que ces scripts ne se chargent.
Comment améliorer votre conformité au CCPA dans WordPress
Vous pouvez cliquer sur les liens ci-dessous pour accéder à n'importe quelle section :
- Effectuer un audit des données
- Créer une politique de confidentialité
- Ajouter une fenêtre contextuelle pour les cookies
- Rédiger une politique de cookies distincte
- Bloquer les scripts tiers
- Suivre et enregistrer le consentement des visiteurs
- Renforcez la confiance avec les options de retrait
- Soutenir le « Droit de rectification »
- Soutenir le « Droit à la suppression »
- Gérez les demandes d'accès aux données efficacement
- Sécurisez votre site WordPress
- Examinez les contrats de tiers
- WordPress et la conformité CCPA : FAQ
- Ressources supplémentaires sur la réglementation de la vie privée
Effectuer un audit des données
La première étape consiste à identifier et à documenter tous les types de données personnelles que vous collectez, traitez et stockez. Pour commencer, je recommande de lister tous les plugins WordPress et outils qui collectent des données sur votre site, tels que les plugins d'analyse, les constructeurs de formulaires et les plugins SEO.
Par exemple, si vous avez créé un formulaire de demande de devis, votre plugin de création de formulaires peut collecter le nom du visiteur, le nom de l'entreprise et le titre du poste. Pour chaque outil, posez-vous ces questions :
- Quelles données personnelles spécifiques collecte-t-il ? Il peut s'agir de noms, d'adresses e-mail, d'adresses IP ou de détails de paiement.
- Où ces données sont-elles stockées ? Sont-elles sur votre propre serveur ou envoyées à un service tiers ?
- Pourquoi ces données sont-elles collectées ? Sont-elles essentielles ou non essentielles, et comment les utilisez-vous ?
- Combien de temps ces données sont-elles conservées ? Avez-vous une politique de conservation pour cela ?
- Ces données sont-elles partagées avec quelqu'un ? En particulier, des fournisseurs de services ou des annonceurs sont-ils impliqués ?
Je recommande d'enregistrer les réponses dans une simple feuille de calcul, afin d'avoir un aperçu documenté auquel vous référer chaque fois que vos pratiques de confidentialité changent.
Pendant que vous avez cette liste devant vous, recherchez tout ce que vous pouvez simplement arrêter de collecter. Chaque champ de formulaire et chaque script de suivi que vous supprimez est une donnée que vous n'avez jamais à protéger, divulguer ou supprimer plus tard.
Créez une politique de confidentialité
Une politique de confidentialité explique quelles données personnelles vous collectez, pourquoi vous les collectez et avec qui vous les partagez.
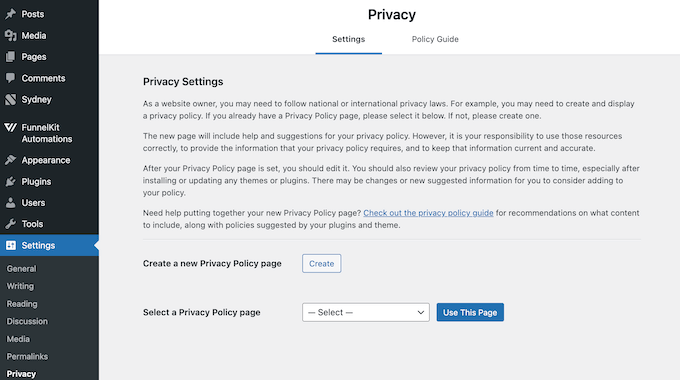
WordPress est livré avec un générateur intégré pour cela, que vous trouverez dans Paramètres » Confidentialité dans votre tableau de bord.
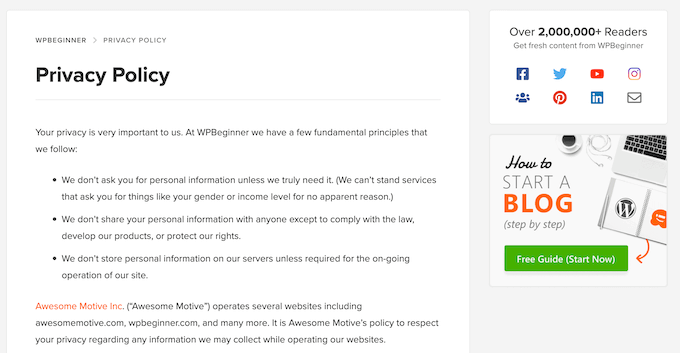
Alternativement, vous pouvez utiliser notre politique de confidentialité WPBeginner comme point de départ.
N'oubliez pas de remplacer chaque référence à WPBeginner par le nom de votre propre site.
Nous avons également un guide complet, étape par étape, sur la façon d'ajouter une politique de confidentialité dans WordPress.
Vous avez déjà une politique de confidentialité ? Mettez-la à jour pour couvrir les six droits du CCPA énumérés précédemment, et indiquez aux visiteurs comment les utiliser. Par exemple, vous pourriez créer un lien vers un formulaire de contact où ils peuvent demander une copie de leurs données.
Une exigence plus récente est facile à négliger.
Vous devez lister les catégories d'informations personnelles sensibles que vous collectez, telles que les identifiants de compte ou la géolocalisation précise.
Enfin, votre politique de confidentialité doit être facile à trouver. Liez-la donc dans l'en-tête ou le pied de page de votre site pour qu'elle apparaisse sur chaque page. Il est également utile de la réviser chaque fois que vos pratiques de traitement des données changent.
Ajouter une fenêtre contextuelle pour les cookies
Le CCPA n'exige pas toujours que les visiteurs consentent à la collecte de données, mais il exige qu'ils puissent en être informés et refuser. Une fenêtre contextuelle de cookies fait les deux, en informant les visiteurs des cookies que vous utilisez et pourquoi, et en leur donnant un moyen simple de refuser.
Il existe de nombreux plugins de bannière de cookies sur le marché, mais je recommande WPConsent, un plugin de conformité à la confidentialité conçu pour répondre à de nombreuses normes de confidentialité différentes, y compris le CCPA.
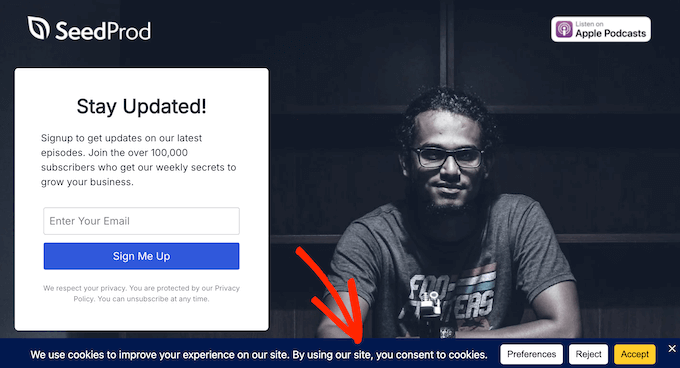
Nous utilisons WPConsent pour afficher des bannières de cookies et gérer le consentement des utilisateurs sur nos propres sites Web.
Le plugin gratuit WPConsent est livré avec de nombreuses fonctionnalités essentielles : la bannière de cookies, le blocage automatique des scripts, le scanner de cookies du site, un générateur de politique de cookies et la prise en charge du mode de consentement Google v2.
La version premium de WPConsent ajoute des journaux de consentement, des réanalyses planifiées, des règles de géolocalisation, des traductions automatisées et une page dédiée « Ne pas vendre ». Les journaux de consentement et la page « Ne pas vendre » sont les deux éléments qui importent spécifiquement pour la conformité au CCPA.
💡 Vous voulez en savoir plus sur notre expérience directe avec WPConsent ? Consultez notre avis approfondi sur WPConsent.
Pour commencer, installez et activez le plugin, comme d'habitude. Après l'activation, WPConsent analysera l'ensemble de votre site pour les cookies actifs et enregistrera tous ceux qu'il trouve.
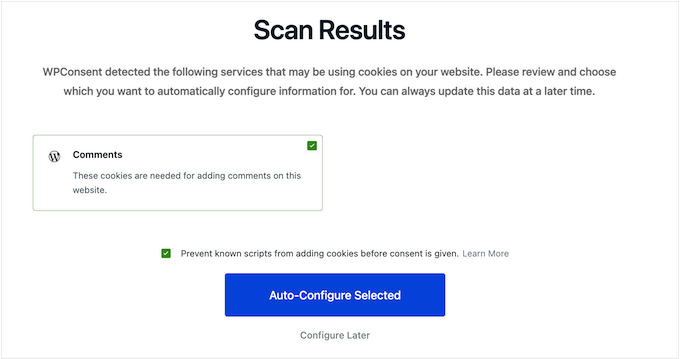
Un assistant de configuration vous guide ensuite dans la personnalisation de la fenêtre contextuelle.
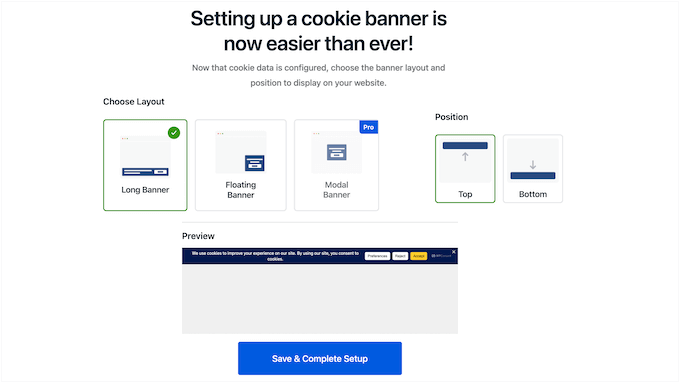
Lorsque vous êtes satisfait de la bannière, enregistrez vos modifications et vous avez terminé. Pour plus de détails, consultez notre guide sur comment ajouter une fenêtre contextuelle de cookies dans WordPress.
Rédigez une politique de cookies distincte
En plus de votre bannière, il est conseillé de publier une politique de cookies.
Une bonne politique liste les types de cookies que vous utilisez, tels que essentiels, analytiques ou marketing, explique leur objectif, comme le suivi des visiteurs du site Web ou la diffusion d'annonces ciblées, et indique quelles informations personnelles ils collectent, comme les adresses IP ou l'historique de navigation.
Vous devriez également y lier depuis votre politique de confidentialité principale et votre bannière de cookies, afin que les visiteurs puissent la trouver facilement.
Encore une fois, WPConsent peut s'en charger pour vous, en utilisant le même scan qui a trouvé vos cookies actifs. Pour le configurer, allez dans WPConsent » Paramètres, ouvrez le menu déroulant Politique de cookies et choisissez la page où vous souhaitez que la politique apparaisse.
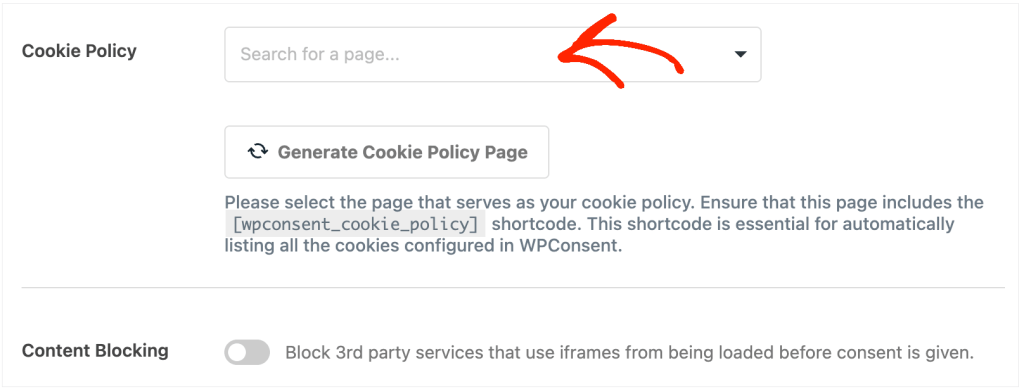
WPConsent ajoute ensuite la politique à cette page.
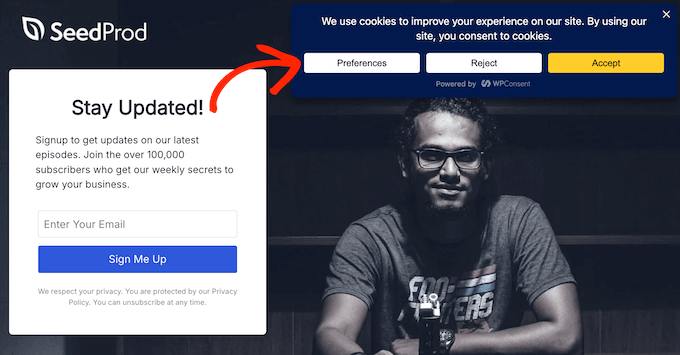
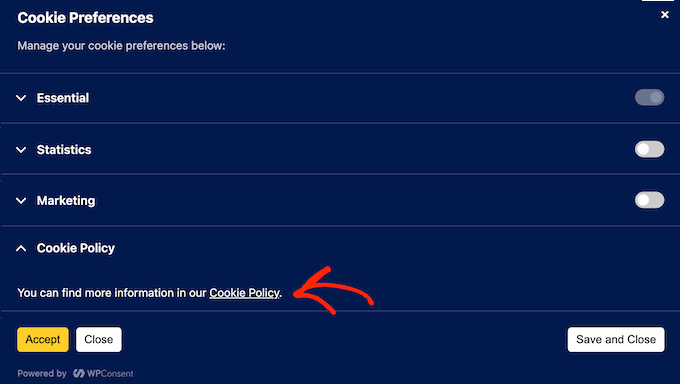
Les visiteurs peuvent accéder à la politique directement depuis votre bannière en cliquant sur le bouton « Préférences ».
De là, ils sélectionnent le lien « Politique de cookies ».
Bloquer les scripts tiers
La conformité au CCPA s'applique également aux outils de suivi externes sur votre site, tels que Google Analytics et le Pixel Facebook. Étant donné que ces outils de suivi collectent des données de vos visiteurs, vous êtes responsable de la manière dont ils les collectent, les stockent et les utilisent, et vous devez permettre aux visiteurs de refuser.
Vous pouvez contrôler ces outils via le blocage automatique des scripts, qui empêche le chargement des scripts de suivi jusqu'à ce qu'un visiteur donne son consentement. Cela rend le suivi par des tiers basé sur le consentement préalable, ce qui va au-delà de ce qu'exige le CCPA.
Cependant, une fois que vos trackers attendent le consentement, Google Analytics ne comptera que les personnes qui cliquent sur « Accepter ». Cela signifie que votre trafic signalé diminuera. Certains visiteurs refusent, et d'autres ne répondent jamais à la bannière.
WPConsent gère le blocage des scripts pour vous, et la fonctionnalité est incluse dans le plugin gratuit. Il reconnaît les scripts de suivi courants tels que Google Analytics, Google Ads et le Pixel Facebook, et les retient afin qu'ils ne puissent pas définir de cookies avant qu'un visiteur ne donne son autorisation.
Pour vous assurer que cela fonctionne sur votre site, allez dans WPConsent » Paramètres, trouvez le bouton Script Blocking et activez-le.
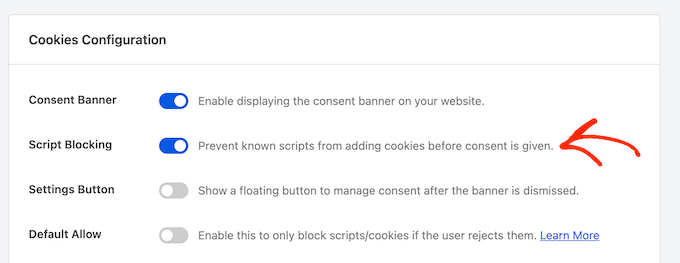
Cliquez ensuite sur « Enregistrer les modifications ».
Pour vérifier que cela a fonctionné, ouvrez votre site dans une fenêtre de navigation privée et affichez le code source de la page, qui est le HTML brut que votre navigateur a reçu. Un tracker que WPConsent retient apparaît avec « type=text/plain » au lieu d'une adresse active.
Si vous utilisez un plugin de mise en cache, alors vide votre cache WordPress après avoir activé ce paramètre, sinon le blocage ne fonctionnera pas pour vos visiteurs.
La loi californienne exige également que les sites respectent les mécanismes d'opposition universels (UOOMs), qui sont des signaux de navigateur ou d'extension qui diffusent les choix de confidentialité d'un utilisateur sur tous les sites Web qu'il visite. Le principal est le Global Privacy Control (GPC), envoyé automatiquement par des navigateurs comme Brave et des extensions comme DuckDuckGo.
La première action d'application du CCPA en Californie a été un règlement de 1,2 million de dollars avec Sephora, spécifiquement parce que l'entreprise n'a pas traité les signaux GPC.
WPConsent peut détecter et respecter ces signaux, mais il est désactivé par défaut. Allez dans WPConsent » Paramètres et sélectionnez l'onglet « Avancé ».
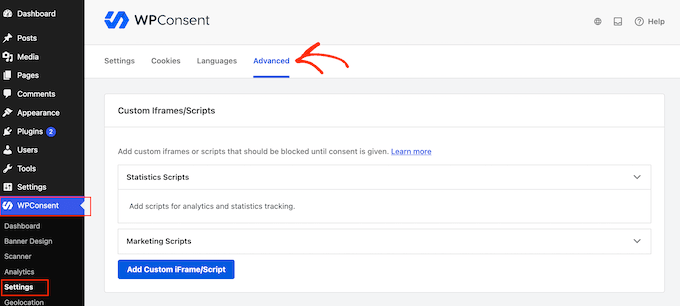
Après cela, activez le curseur « Respecter les contrôles de confidentialité globaux » et cliquez sur « Enregistrer les modifications ».
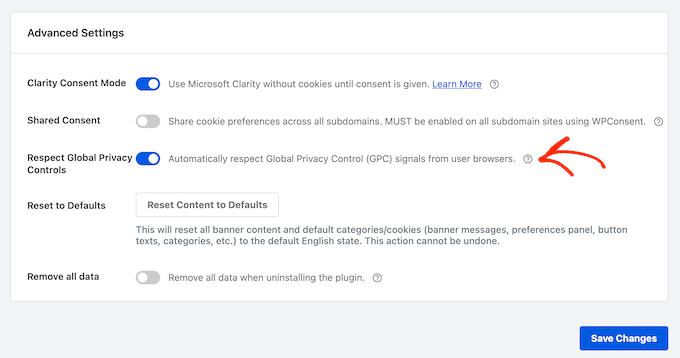
WPConsent désactive désormais les cookies non essentiels pour les visiteurs envoyant un signal GPC, de sorte qu'ils ne verront pas du tout votre bannière. Il leur affiche également le message de confirmation requis par les règles de 2026.
Suivre et enregistrer le consentement des visiteurs
Si votre gestion des données est remise en question, ou si les régulateurs vous auditent, vous devrez prouver que vous avez respecté les choix de vos visiteurs. Un journal de consentement est cette preuve.
WPConsent Pro enregistre cela pour vous, capturant l'adresse IP anonymisée de chaque visiteur, ses choix de consentement, ainsi que la date et l'heure auxquelles ces choix ont été enregistrés.
La journalisation du consentement est désactivée jusqu'à ce que vous l'activiez. Allez donc d'abord dans WPConsent » Paramètres » Journaux de consentement et activez-la. Vous trouverez ensuite les enregistrements dans WPConsent » Journaux de consentement dans votre tableau de bord.
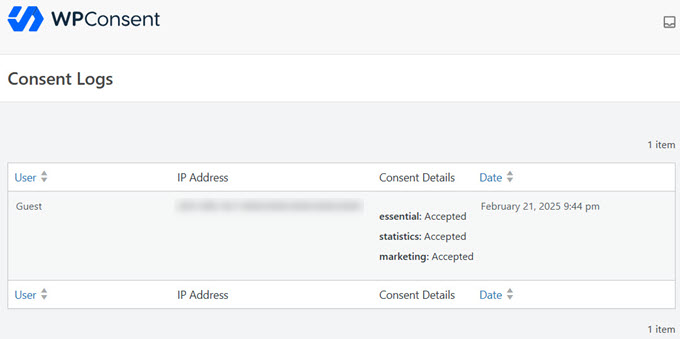
Si vous avez besoin de les partager avec un auditeur, vous pouvez exporter le journal directement depuis votre tableau de bord.
Renforcez la confiance avec les options de retrait
Le CCPA exige un lien clair « Ne pas vendre ou partager mes informations personnelles » sur votre page d'accueil et sur chaque page où vous collectez des informations personnelles, c'est pourquoi il se trouve normalement dans le pied de page et pointe vers une page d'opt-out dédiée.
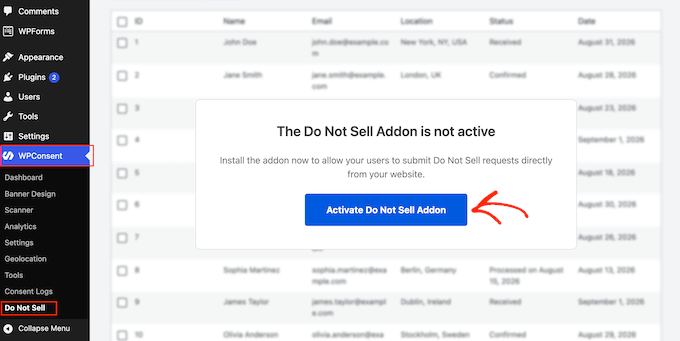
La façon la plus simple de gérer cela dans WordPress est le module complémentaire Do Not Sell de WPConsent, qui peut placer un formulaire de demande prêt à l'emploi sur n'importe quelle page. Le module complémentaire est inclus dans le plan Plus et supérieur.
Pour l'installer, allez dans WPConsent » Ne pas vendre et cliquez sur le bouton d'installation.
Ensuite, allez dans WPConsent » Ne pas vendre, sélectionnez l'onglet « Configuration » et cliquez sur « Générer la page Ne pas vendre ». WPConsent crée la page avec le formulaire d'opt-out déjà dessus. Si vous préférez utiliser une page que vous avez déjà publiée, choisissez-la dans le menu déroulant « Page Ne pas vendre » à la place.
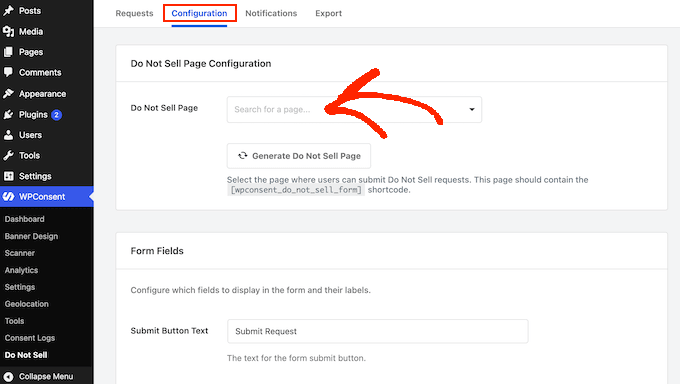
Vous pouvez maintenant choisir les informations demandées par le formulaire. Limitez-vous aux champs nom et e-mail qui sont déjà activés, car un opt-out n'est pas une demande que vous devez vérifier, et des champs supplémentaires ne font qu'ajouter des frictions.
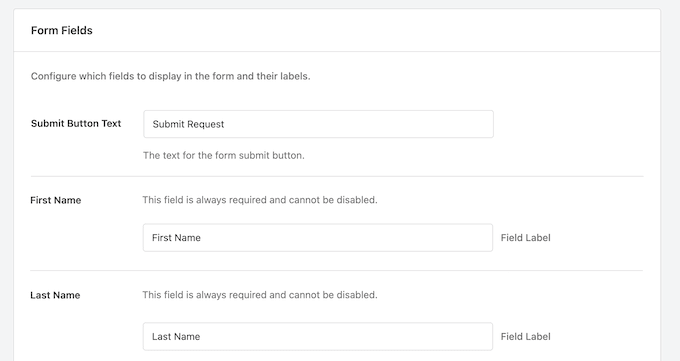
Enfin, ajoutez un lien vers cette page dans votre menu de pied de page afin qu'elle apparaisse sur chaque page. Les visiteurs pourront alors l'utiliser pour refuser la vente ou le partage de leurs données personnelles. Pour un guide plus détaillé, consultez notre guide sur comment créer une page Ne pas vendre mes informations dans WordPress.
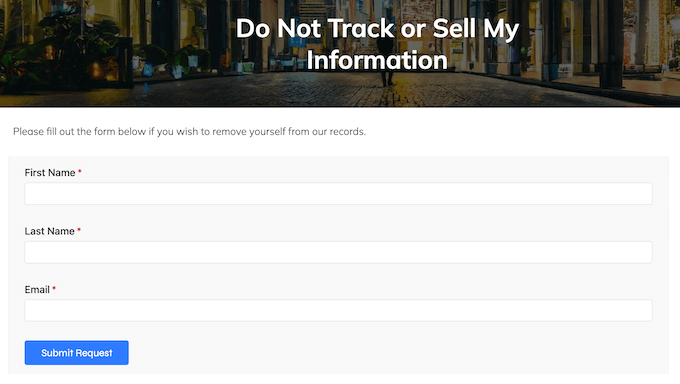
WPConsent enregistre chaque demande avec les noms, adresses e-mail, horodatages et statut, et les stocke sur votre propre site. Chaque demande est une tâche à accomplir plutôt qu'un interrupteur : retirez cette personne de toutes les audiences publicitaires ou listes de clients que vous téléchargez sur les plateformes publicitaires, puis marquez la demande comme traitée.
Soutenir le « Droit de rectification »
Les consommateurs peuvent vous demander de corriger toute information personnelle inexacte que vous détenez à leur sujet. La façon la plus simple de prendre en charge cela est un formulaire de demande de correction de données.
WPForms est parfait pour cela, car son modèle de formulaire d'informations personnelles comprend une case à cocher « Mettre à jour l'enregistrement existant » pour vous aider à identifier les demandes de correction.
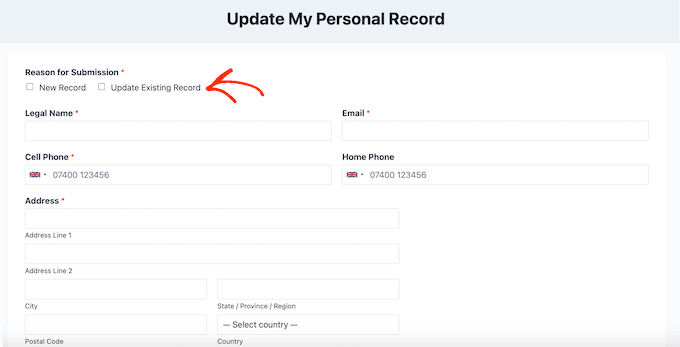
Ce modèle est inclus dans tous les plans WPForms payants, à partir du plan Basic.
Il couvre le nom légal, le pseudonyme, l'adresse e-mail et le numéro de téléphone, et vous pouvez ajouter d'autres champs dans l'éditeur glisser-déposer.
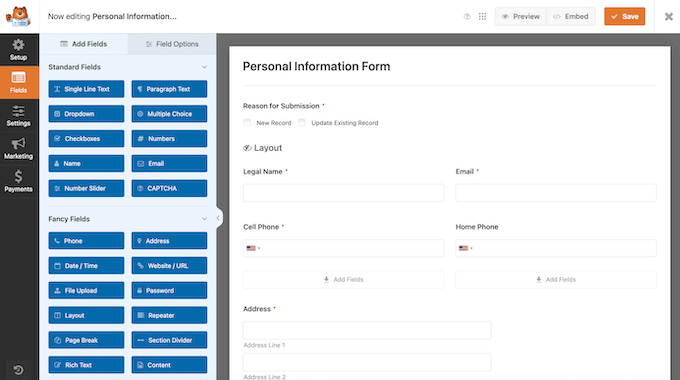
Lorsqu'une demande de correction arrive, vérifiez l'identité du demandeur avant de mettre à jour vos enregistrements. Il est également utile de consigner chaque demande et l'action que vous avez entreprise, ce qui sert de preuve de conformité si vous êtes jamais audité.
Soutenir le « Droit à la suppression »
Les utilisateurs peuvent également demander que vous supprimiez leurs données personnelles. Je recommande de gérer cela avec un formulaire de suppression créé avec un plugin comme WPForms, qui dispose d'un modèle dédié de formulaire de demande d'effacement GDPR. Ce modèle fait partie de WPForms Pro et supérieur.
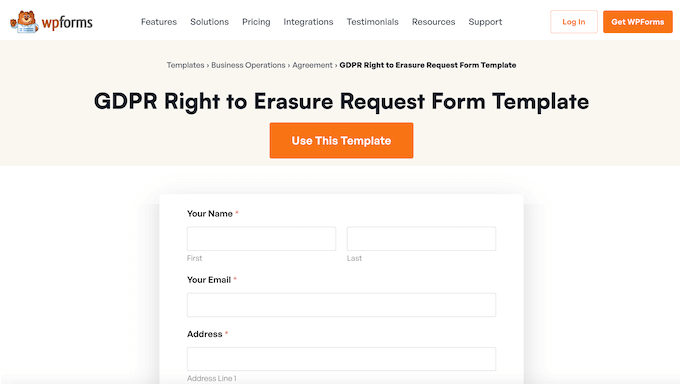
🌟 Vous voulez en savoir plus sur ce puissant plugin de création de formulaires ? Consultez notre avis détaillé sur WPForms.
Une fois le formulaire en ligne, créez un lien vers celui-ci depuis votre page de politique de confidentialité ou intégrez-le directement, afin que les visiteurs puissent le trouver.
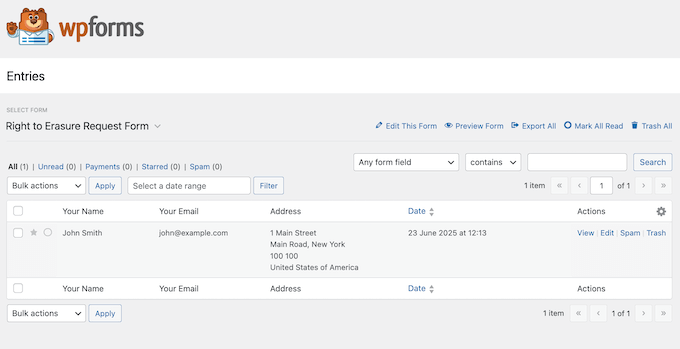
WPForms dispose également d'un système intégré de gestion des soumissions, vous permettant de filtrer les soumissions de tous vos formulaires et d'identifier rapidement les demandes de suppression.
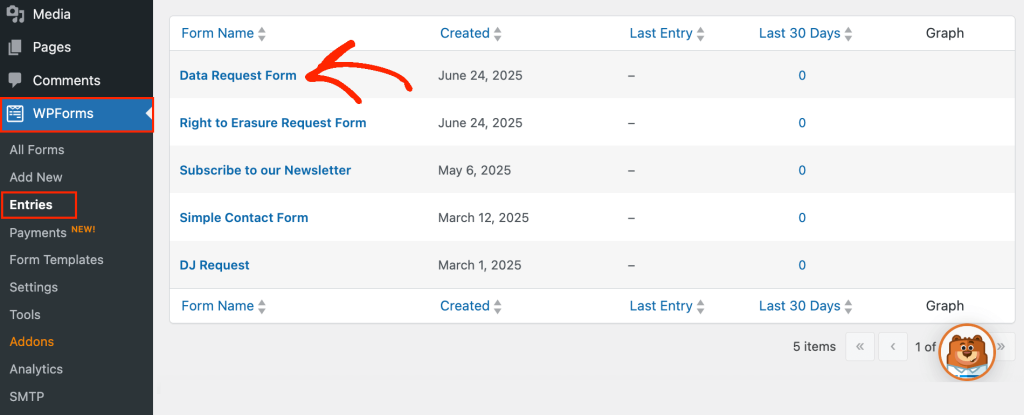
Pour consulter vos soumissions, allez dans WPForms » Soumissions, où vous verrez chaque formulaire de votre site web.

Trouvez votre formulaire d'effacement de données et cliquez dessus pour voir toutes vos demandes de « suppression de données ».
Vérifiez toujours l'identité de l'utilisateur avant de supprimer ses informations, car cette action est permanente et ne peut être annulée.
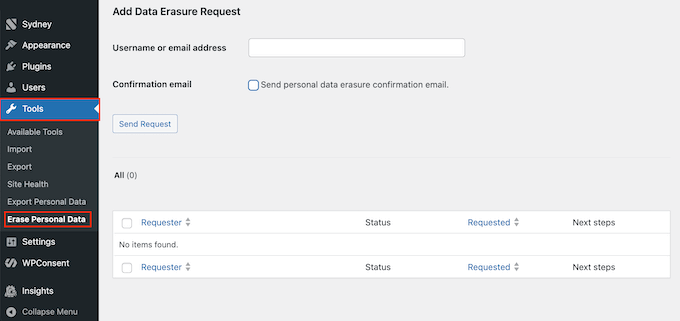
Une fois vérifié, allez dans Outils » Effacer les données personnelles.
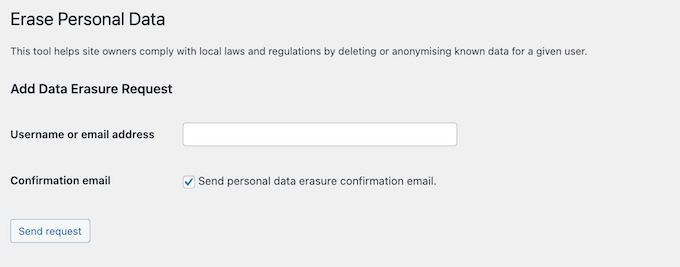
Dans le champ « Nom d'utilisateur ou adresse e-mail », saisissez les détails de l'utilisateur que vous souhaitez supprimer. L'outil dispose également d'un paramètre « Envoyer un e-mail de confirmation d'effacement des données personnelles », qui informe l'utilisateur lorsque vous avez terminé.
Gérez les demandes d'accès aux données efficacement
Dans le cadre du droit de savoir, les consommateurs peuvent demander un rapport complet des informations personnelles que vous avez collectées, stockées ou partagées à leur sujet.
Depuis le 1er janvier 2026, cette limite de 12 mois glissants n'est plus appliquée. Ainsi, si vous conservez les données clients plus d'un an, vous devez remonter jusqu'au 1er janvier 2022.
WPForms propose un modèle de formulaire de demande de données prêt à l'emploi pour cela, qui fait partie de WPForms Pro et des versions supérieures.
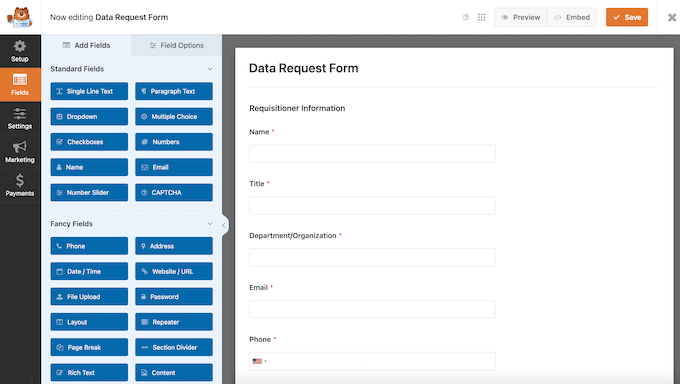
Après avoir ajouté ce formulaire à votre site, allez dans WPForms » Soumissions et sélectionnez-le pour voir les demandes au fur et à mesure qu'elles arrivent.
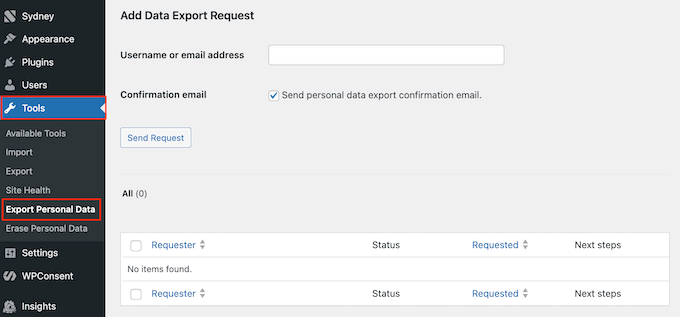
Pour répondre à une demande, exportez les informations de cette personne dans un fichier .zip en allant dans Outils » Exporter les données personnelles.
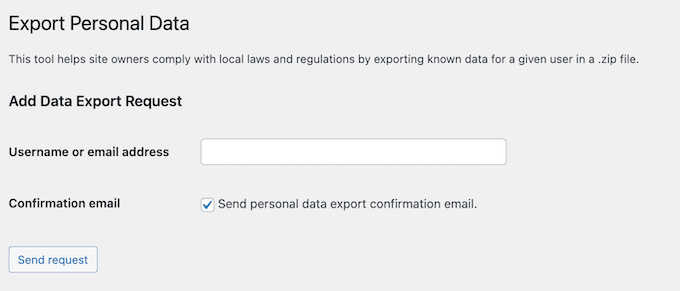
Entrez l'adresse e-mail ou le nom d'utilisateur de l'utilisateur, cliquez sur Envoyer la demande, puis partagez le fichier .zip avec la personne qui l'a demandé.
Pour un examen plus approfondi des deux outils intégrés, consultez notre guide sur comment exporter et effacer les données personnelles dans WordPress.
Sécurisez votre site WordPress
Le CCPA permet aux consommateurs de vous poursuivre en justice pour une violation causée par un manquement à la mise en œuvre de mesures de sécurité raisonnables, à hauteur de 107 $ à 799 $ par consommateur et par incident. Cela fait de la sécurisation de votre site une exigence légale, pas seulement une bonne pratique.
Dans cette optique, assurez-vous de couvrir les bases : un plugin de sécurité, des mises à jour régulières, des mots de passe forts avec authentification à deux facteurs, un hébergement fiable, des sauvegardes et une protection anti-spam sur vos formulaires. Notre guide ultime sur la sécurité WordPress couvre chaque point étape par étape.
- Installez un plugin de sécurité pour protéger votre site contre les logiciels malveillants, les attaques par force brute et d'autres menaces courantes.
- Maintenez à jour le cœur de WordPress, les plugins et les thèmes, car les logiciels obsolètes sont l'une des causes les plus fréquentes de vulnérabilités de sécurité.
- Utilisez des mots de passe forts et uniques pour tous les comptes administrateur, et activez l'authentification à deux facteurs dans la mesure du possible.
- Choisissez un fournisseur d'hébergement WordPress fiable qui propose des certificats SSL, des pare-feu et des mises à jour de sécurité au niveau du serveur.
- Configurez des sauvegardes WordPress régulières afin de pouvoir récupérer rapidement après une violation ou une perte de données.
- Ajoutez une protection anti-spam comme CAPTCHA à vos formulaires pour empêcher les attaques automatisées et les soumissions de spam.
Ensemble, ces étapes constituent ce que signifient les « mesures de sécurité raisonnables » en pratique.
Examinez les contrats de tiers
Si vous partagez des données personnelles avec des services tiers, tels que des services de marketing par e-mail, des outils d'analyse, des processeurs de paiement ou des réseaux publicitaires, alors le CCPA exige un contrat qui limite ce qu'ils peuvent en faire. En pratique, les principaux fournisseurs intègrent cela dans leurs conditions standard, alors vérifiez que les conditions de chaque fournisseur ou l'accord de traitement des données couvrent la Californie, et notez-le dans votre feuille de calcul d'audit.
WordPress et la conformité CCPA : FAQ
Le RGPD est-il plus strict que le CCPA ?
Généralement oui, le RGPD est plus strict. La plus grande différence pratique est le consentement, car le RGPD exige que les visiteurs donnent leur accord avant que vous ne placiez des cookies non essentiels, tandis que le CCPA fonctionne principalement sur une base de refus.
Le RGPD s'applique également à toute organisation traitant les données des résidents de l'UE, quelle que soit sa taille, tandis que le CCPA ne s'applique qu'une fois que vous atteignez des seuils spécifiques. Cela signifie qu'un petit blog peut être exempté du CCPA tout en étant pleinement lié par le RGPD.
Pour le guide complet, consultez notre guide ultime de la conformité WordPress et RGPD.
Mon site est en dessous des seuils du CCPA. D'autres lois sur la vie privée des États s'appliquent-elles à moi ?
Très probablement, car chaque État fixe ses propres seuils. Environ 20 États ont maintenant des lois complètes sur la confidentialité des consommateurs en vigueur, et plusieurs d'entre eux couvrent des entreprises auxquelles le CCPA ne s'appliquerait pas.
Heureusement, vous n'avez pas besoin d'une stratégie distincte pour chacune, car une politique de confidentialité, une bannière de blocage de scripts, un système de demande de données et un journal de consentement vous aideront à respecter les lois sur la confidentialité dans plusieurs États.
Pour les détails spécifiques à chaque État, consultez nos guides sur la conformité VCDPA dans WordPress et la conformité UCPA dans WordPress, ou notre guide de la conformité de confidentialité WordPress pour les règles communes.
À quelle fréquence dois-je vérifier ma conformité au CCPA ?
Chaque site Web est différent, mais je recommande de revoir au moins une fois par an, et chaque fois que vous apportez des modifications importantes à la manière dont vous gérez les données des utilisateurs. Étant donné que les seuils d'amende sont ajustés pour l'inflation chaque année impaire, vérifiez à nouveau tous les chiffres spécifiques dans votre documentation en 2027.
Ressources supplémentaires sur la réglementation de la vie privée
Ces ressources vous aideront à suivre l'évolution des réglementations et des meilleures pratiques en matière de confidentialité :
- Le guide ultime de la conformité de la confidentialité WordPress
- Comment savoir si votre site WordPress utilise des cookies
- Comment créer une page « Ne vendez pas mes informations » dans WordPress
- Le guide ultime de la sécurité WordPress – Étape par étape
J'espère que ce guide ultime de la conformité CCPA WordPress vous a aidé à comprendre cette loi importante sur la confidentialité. Ensuite, vous voudrez peut-être consulter nos meilleurs choix d'experts pour les meilleurs plugins de sécurité WordPress ou les meilleures solutions d'analyse pour les utilisateurs de WordPress.
Si vous avez aimé cet article, abonnez-vous à notre Chaîne YouTube pour des tutoriels vidéo WordPress. Vous pouvez également nous trouver sur Twitter et Facebook.


vaibhav
merci, c'était très utile
Support WPBeginner
Heureux que cela ait été utile !
Admin
mike
article très complet.. je le sauvegarde pour plus tard quand j'espère remplir les critères !
Support WPBeginner
Nous sommes heureux que cela vous ait plu et que ce sera là quand vous serez prêt
Admin
Ashraful Haque Akash
Merci pour ces informations importantes et détaillées.
Support WPBeginner
De rien !
Admin
Kamran
Merci pour ce post incroyable et détaillé.. Je cherchais cela depuis longtemps
Support WPBeginner
De rien
Admin
Huzaifa Al Mesbah
Excellent guide sur la conformité CCPA pour WordPress ! Vos étapes claires et réalisables rendent ce sujet complexe beaucoup plus facile à gérer. Merci pour ces conseils pratiques sur les audits de données et l'utilisation de WPConsent !
Support WPBeginner
De rien, heureux que notre guide vous ait été utile !
Admin
Faisal Ahammad
Merci pour ce guide clair et utile ! En tant que débutant, j'ai trouvé les instructions étape par étape et les recommandations de plugins vraiment faciles à suivre. Cela rend la conformité CCPA moins déroutante et plus réalisable. J'apprécie les conseils pratiques !
Support WPBeginner
De rien !
Admin
Okafor Franklyn Chukwuemeka
La confidentialité des données est essentielle dans le développement de sites Web. En tant que débutant sur WordPress, je l'ai appris à mes dépens. Merci pour cet aperçu.
Support WPBeginner
De rien !
Admin
Arsalan
Excellent guide ! Le CCPA peut être déroutant, donc avoir une explication claire, étape par étape pour les utilisateurs de WordPress est incroyablement utile.
Support WPBeginner
Nous sommes ravis que notre guide vous ait plu !
Admin
Toine
Très bien ! Merci
Support WPBeginner
De rien
Admin
AM
Merci pour cet article très instructif. J'apprécie vraiment que vous ayez mis les exigences de la Californie en premier. Je devrai vendre BEAUCOUP de livres pour atteindre ces seuils.
Support WPBeginner
Nous sommes heureux d'avoir pu partager
Admin
Aiesha
Utile comme toujours, merci !
Support WPBeginner
De rien !
Admin
Kerri
Très utile. On dirait que je n'ai pas à m'inquiéter.
Support WPBeginner
Nous sommes heureux d'avoir pu attirer votre attention
Admin
Amandine
Un excellent article et guide pour gérer le CCPA et les données en général.
Je ne savais pas qu'il fallait être conforme au CCPA même si on n'est pas basé aux États-Unis. Je m'en occupe certainement.
J'adorerais avoir un article sur la façon de gérer plusieurs lois sur la protection des données.
Support WPBeginner
Nous étudierons la possibilité à l'avenir
Admin
Avril
Excellentes informations ici sur la conformité au CCPA. Merci pour cela !
Support WPBeginner
De rien !
Admin
Matt
Ne s'applique pas vraiment à moi mais excellent article ! Vous faites de super choses.
Support WPBeginner
Nous sommes heureux que vous aimiez notre contenu, même s'il n'est pas requis pour votre site, il comprend des outils utiles pour vos utilisateurs
Admin
Amr Fawzy Amer
Ce guide est tellement utile. Merci pour le grand effort que vous y avez mis.
Support WPBeginner
De rien, heureux que notre guide vous ait été utile !
Admin
Pierre Wouters
Je suis WP Beginner depuis de nombreuses années, et j'ai toujours trouvé quelque chose de nouveau, ou un tutoriel utile.
Merci !
Support WPBeginner
De rien
Admin
Nonofo Joel
C'est un excellent article sur la conformité au CCPA, en tant qu'utilisateur de WordPress et recevant du trafic de Californie, c'est une bonne perspective pour moi à implémenter sur le site Web que j'ai construit.
Support WPBeginner
Heureux que vous ayez trouvé notre article utile
Admin
Aina Oluwatimilehin
WPbeginner a été mon site de référence pour les ressources sur WP.
Merci.
Support WPBeginner
De rien
Admin
Sridhar Paruchuri
Wow, c'est exactement le genre de ressource que je cherchais ! La décomposition étape par étape, des audits de données à la gestion des demandes de suppression et d'accès, rend la conformité au CCPA tout à fait gérable. J'apprécie particulièrement la façon dont vous avez expliqué l'utilisation de WPConsent pour la gestion des cookies et WPForms pour les demandes de données utilisateur. Cela transforme ce qui semble être un casse-tête juridique en étapes WordPress concrètes. Merci d'avoir rendu la conformité en matière de confidentialité si accessible et pratique pour les non-juristes comme moi.
Support WPBeginner
De rien, nous sommes heureux que notre guide puisse être utile
Admin
Christian Morris
Quel article instructif
Support WPBeginner
Je suis content que vous le pensiez aussi
Admin
Vidya Sury
Merci d'avoir tout expliqué si clairement. Le consentement est un sujet confus en ce moment et il est difficile de savoir ce que nous devons faire pour rester dans le droit chemin.
Support WPBeginner
De rien !
Admin
Syed Sazzadul Bari
Ce fut un guide vraiment utile et opportun – merci d'avoir décomposé un sujet aussi complexe d'une manière conviviale pour les débutants. Alors que les lois sur la confidentialité deviennent plus strictes, il est facile pour les petits propriétaires de sites Web de se sentir dépassés. Votre approche étape par étape et la mention d'outils comme WPConsent apportent une valeur réelle et exploitable. J'ai particulièrement apprécié l'accent mis sur l'établissement de la confiance, et pas seulement sur l'évitement des amendes – quelque chose que nous négligeons souvent dans les discussions sur la conformité. Excellent travail !
Support WPBeginner
De rien !
Admin
Abid Hasan
Excellent article, merci pour ces éclaircissements.
Support WPBeginner
De rien !
Admin
Foysal
Merci d'avoir partagé ce guide pour débutants.
Support WPBeginner
De rien !
Admin
Gopal K
très utile pour les blogueurs
Support WPBeginner
Je suis content que vous le pensiez aussi
Admin
Helen Putre
Merci pour cette analyse approfondie de la conformité en matière de confidentialité et de la manière de l'améliorer sur mon site.
Support WPBeginner
De rien !
Admin
Caron
Merci pour cet article très approfondi, fantastique !
Support WPBeginner
De rien !
Admin
Bruce Spedding
Je ne suis jamais sûr si je suis obligé de suivre cela – basé en Nouvelle-Zélande
Support WPBeginner
Même s'il n'est pas requis pour votre site, il existe des outils utiles que les utilisateurs peuvent avoir dans ces recommandations
Admin
Stuart Hasson
WP Beginner m'a été TELLEMENT utile en me donnant des aperçus et des mises à jour pour aider à rendre mon site Web plus utile et productif.
Support WPBeginner
Heureux que nos guides aient été utiles
Admin
David
Super. articles. Je vous lis presque tous les matins !
Support WPBeginner
Nous sommes heureux de pouvoir être votre lecture du matin
Admin
Reza
Beaucoup de choses que j'ignorais ici, merci.
Support WPBeginner
Nous sommes heureux d'avoir pu partager
Admin
Sieglinde Anderson
J'utilise les tutoriels de WPBeginner depuis plus de 10 ans. J'ai reçu des informations très utiles non seulement pour mon blog mais aussi pour mon site web. J'en ai collecté la plupart dans un fichier mais malheureusement l'ouragan Hélène a détruit mon accès à Internet pendant plus de 3 mois et Microsoft a supprimé tous les fichiers enregistrés où ils ne peuvent plus être trouvés.
Je sais que les informations dont j'ai besoin se trouvent sur le site de WPBeginner et je suis très reconnaissant de pouvoir y accéder et obtenir ce dont j'ai besoin pour apprendre. Merci pour votre générosité et toutes les informations que vous fournissez gratuitement.
Support WPBeginner
Nous sommes heureux de pouvoir continuer à vous proposer nos tutoriels !
Admin
Robert Tillotson
Wow, beaucoup de choses ici. Trop long à lire et à assimiler en une seule fois.
Support WPBeginner
Vous pouvez toujours revenir et parcourir une partie de l'article au lieu de tout lire d'un coup
Admin
Carolyn Dean
Merci pour ces informations importantes et détaillées.
Support WPBeginner
De rien !
Admin
Lisa Angle
Merci pour tout ce que vous faites pour aider les gens à apprendre WordPress !
Support WPBeginner
Nous sommes heureux de pouvoir vous aider
Admin
René Joergensen
Merci d'avoir partagé des informations sur le CCPA, et comment éviter les violations et les risques d'amende.
Support WPBeginner
De rien
Admin
Daphane
J'apprécie toute l'éducation que vous fournissez sur Wordpress et les actualités importantes
Support WPBeginner
Nous sommes heureux d'apprendre que vous trouvez notre contenu utile
Admin
Paul Sahota
Excellente analyse des exigences du CCPA pour les utilisateurs de WordPress. La section sur la gestion des données et les recommandations de plugins s'est démarquée, en particulier l'intégration de WPForms pour les demandes d'accès aux données.
J'aimerais beaucoup voir un futur article comparant le CCPA au RGPD pour les propriétaires de sites multi-régions.
Support WPBeginner
Nous étudierons la possibilité
Admin
Dayo
Je n'ai pas vraiment réfléchi aux aspects éthiques de la confidentialité et de la conformité, peut-être parce que je suis en Afrique où de telles lois ne sont pas très appliquées. Je veillerai à prendre cela au sérieux à partir d'aujourd'hui, en commençant par le plugin WPConsent.
Merci.
Support WPBeginner
Nous sommes heureux d'avoir pu partager cela avec vous
Admin
Jesse Mwangi
Ce guide est incroyablement utile — surtout pour les développeurs et les propriétaires de sites qui travaillent avec des clients en Californie ou qui ciblent la Californie. L'explication de ce qu'est le CCPA, en quoi il diffère du RGPD et comment rendre votre site WordPress conforme est très claire et exploitable.
Merci WPBeginner d'avoir toujours rendu les sujets complexes plus faciles à comprendre et à mettre en œuvre. Je vais certainement y faire référence dans de futurs projets !
Support WPBeginner
De rien, heureux que vous ayez trouvé le guide utile !
Admin
Olena
Merci pour cet article intéressant et utile !
Support WPBeginner
Heureux que vous ayez trouvé cela utile !
Admin
Samuel Ipinlaiye
Incroyable. Article très perspicace.
Support WPBeginner
Je suis content que vous le pensiez aussi
Admin
Md Moniruzzaman Monir
Merci pour votre réponse détaillée.
Support WPBeginner
De rien
Admin