


California Tüketici Gizliliği Yasası'nın (CCPA) WordPress siteniz için geçerli olup olmadığını merak mı ediyorsunuz? Çoğu küçük web sitesi için dürüst cevap muhtemelen hayır. Ancak yasanın kişisel bilgileri ‘paylaşma’ tanımı, bir Google Analytics etiketi veya bir Facebook Pikselini kapsayacak kadar geniştir ve Kaliforniya bu tür kurallar yazan tek eyalet değildir.
Bunu kendi web sitelerimizde çalıştık, bu yüzden CCPA'nın tipik bir WordPress sitesini hangi kısımlarının etkilediğini ve hangilerini güvenle bir kenara bırakabileceğinizi biliyorum.
Bu kılavuzda, WordPress siteleri için CCPA uyumluluğunu nasıl sağlayacağınızı göstereceğim.
⚠️ Biz avukat değiliz ve bu web sitesindeki hiçbir şey yasal tavsiye olarak kabul edilmemelidir.
Hızlı cevap – CCPA, bu üç testten herhangi birini karşılıyorsa, kâr amacı gütmeyen işletmeniz için geçerlidir:
- İşletmeniz yıllık brüt geliri 26.625.000 ABD dolarından fazla elde ediyor.
- Her yıl 100.000 veya daha fazla Kaliforniya sakininin veya hanesinin kişisel bilgilerini satın alıyor, satıyor veya paylaşıyorsunuz.
- Yıllık gelirinizin %50'sini veya daha fazlasını Kaliforniya sakinlerinin kişisel verilerini satmaktan veya paylaşmaktan kazanıyorsunuz.
Bu size uygulanıyorsa, uyumluluğu sürdürmek beş ana göreve iner:
- Neleri topladığınızı denetleyin – Sitenizdeki her eklenti ve betiği kapsayan bir veri denetimi gerçekleştirin.
- Ne yaptığınızı açıklayın – Topladığınız verileri, neden topladığınızı ve ziyaretçinin haklarını açıkça özetleyen bir gizlilik politikası yayınlayın.
- Takip etmeden önce sorun – Kullanıcılar açıkça izin verene kadar üçüncü taraf betiklerini engelleyen bir çerez banner'ı ekleyin.
- Her onay seçimini kaydedin – Denetime tabi tutulmanız durumunda uyumluluğu kanıtlayabilmeniz için bir onay günlüğü tutun.
- Taleplere hızlı yanıt verin – Bir form ve WordPress'in yerleşik araçlarıyla erişim, düzeltme ve silme taleplerini işleyin.
Kaliforniya Tüketici Gizliliği Yasası (CCPA) nedir?
California Tüketici Gizlilik Yasası (CCPA), California sakinlerine şirketlerin kişisel bilgilerini nasıl topladığı, sakladığı ve paylaştığı üzerinde doğrudan kontrol sağlar. 'Kişisel bilgi' tanımı geniştir ve adları, e-posta adreslerini, tarama geçmişini ve hatta biyometrik verileri kapsar.
Tıpkı Genel Veri Koruma Yönetmeliği (GDPR) gibi, CCPA da yalnızca California merkezli işletmeleri etkilemez. Orada yaşayan insanlarla ilgili verileri işliyorsanız, WordPress web siteniz nerede olursa olsun size uygulanabilir.
İnsanları şaşırtan kelime 'paylaşmak'. Kimsenin verilerini asla satmıyor olabilirsiniz, ancak sitenizde görüntülü reklamlar, bir Facebook Pikseli veya reklam özellikleri açıkken Google Analytics çalışıyorsa, hedefli reklamcılık için kişisel bilgileri paylaşıyorsunuz demektir ve CCPA bunu satışla aynı şekilde ele alır.
Bu eşiklerin altında kalsanız bile, bu uygulamaları izlemek güven oluşturur ve size zaten uygulanabilecek diğer eyalet gizlilik yasalarına hazırlar.
WordPress Kullanıcıları CCPA Uyumluluğu Hakkında Neden Endişelenmeli?
CCPA'yı görmezden gelmek pahalı olabilir. California'nın gizlilik düzenleyicisi sizi ihlal başına 2500 ABD dolarına kadar ve kasıtlı her ihlal veya 16 yaşın altında olduğunu bildiğiniz biriyle ilgili herhangi bir ihlal için 8.000 ABD dolarına kadar para cezasına çarptırabilir.
Tüketiciler, güvenlik önlemleriniz yetersiz olduğu için bir ihlal meydana gelirse doğrudan size dava açabilir.
Ziyaretçilere kişisel bilgileri üzerinde gerçek kontrol vermek, hedef kitlenizle güven oluşturur.
CCPA WordPress Sitenizi Nasıl Etkiler
CCPA, WordPress blogunuza veya web sitenize gelen ziyaretçilere altı hak tanır: sizin hakkınızda tuttukları kişisel verileri bilme, silme, düzeltme, satışını veya paylaşımını reddetme, hassas bilgileri kullanma şeklinizi sınırlama ve bunlardan herhangi birini daha fazla ücret ödemeden veya daha kötü bir hizmet almadan kullanma hakkı.
Aşağıdaki adımlar, her birini nasıl destekleyeceğinizi gösterir.
CIPA ve CCPA – Küçük Web Sitelerini Nasıl Etkiler
1 Ocak 2026'da, yeni CCPA düzenlemeleri otomatik karar verme teknolojisi, risk değerlendirmeleri ve yıllık siber güvenlik denetimleri hakkında kurallar ekledi. Tipik bir sitenin asla yapmadığı işlemleri ve büyük işletmeleri hedefleseler de, küçük siteleri etkileyen bir gelişme var.
Davacı avukatları, 1960'lardan kalma bir dinleme yasası olan Kaliforniya Gizlilik Yasası'nı (CIPA), ihlal başına 5.000 ABD Doları tutarında yasal tazminatla, sıradan oturum kaydı, canlı sohbet ve reklam komut dosyaları nedeniyle web sitelerine dava açmak için kullanıyorlar.
Hukuk firması Spencer Fane'in Temmuz 2026 analizine göre, bu talepler kabaca 600 başvurudan 4.000'in üzerine çıktı ve şu anda aktif Kaliforniya gizlilik davalarının yaklaşık üçte ikisini oluşturuyor.
CIPA hiçbir gelir eşiği belirlemiyor, bu nedenle analiz ve sohbet widget'ı çalıştıran küçük bir site, CCPA'nın eşiklerinin asla ima etmeyeceği bir şekilde maruz kalıyor. Mahkemeler, bu eski yasaların modern web takibine uygulanıp uygulanmadığı konusunda hala bölünmüş durumda, ancak pratik çözüm, sitenizin hangi çerezleri ayarladığını öğrenmek ve ardından bu komut dosyaları yüklenmeden önce onay almaktır.
WordPress'te CCPA Uyumluluğunuzu Nasıl İyileştirirsiniz
Herhangi bir bölüme atlamak için aşağıdaki bağlantılara tıklayabilirsiniz:
- Veri Denetimi Yapın
- Gizlilik Politikası Oluşturun
- Bir Çerez Açılır Penceresi Ekleyin
- Ayrı Bir Çerez Politikası Yazın
- Üçüncü Taraf Betiklerini Engelle
- Ziyaretçi Onayını Takip Edin ve Kaydedin
- Reddetme Seçenekleriyle Güven Oluşturun
- ‘Düzeltme Hakkını’ destekleyin
- 'Silme Hakkını' Destekleyin
- Veri Erişim Taleplerini Verimli Bir Şekilde Ele Alın
- WordPress Sitenizi Güvene Alın
- Üçüncü Taraf Sözleşmelerini Gözden Geçirin
- WordPress ve CCPA Uyumluluğu: SSS
- Ek Gizlilik Düzenlemesi Kaynakları
Veri Denetimi Yapın
İlk adım, topladığınız, işlediğiniz ve sakladığınız her kişisel veri türünü belirlemek ve belgelemektir. Başlangıç olarak, analiz eklentileri, form oluşturucular ve SEO eklentileri gibi sitenizde veri toplayan tüm WordPress eklentilerini ve araçlarını listelemenizi öneririm.
Örneğin, bir fiyat teklifi isteği formu oluşturduysanız, form oluşturucu eklentiniz ziyaretçinin adını, şirket adını ve iş unvanını toplayabilir. Her araç için kendinize şu soruları sorun:
- Hangi kişisel veriler toplanıyor? Bu isimler, e-posta adresleri, IP adresleri veya ödeme bilgileri olabilir.
- Bu veriler nerede saklanıyor? Kendi sunucunuzda mı, yoksa üçüncü taraf bir hizmete mi gönderiliyor?
- Bu veriler neden toplanıyor? Gerekli mi yoksa gereksiz mi ve nasıl kullanıyorsunuz?
- Bu veriler ne kadar süreyle saklanıyor? Bunun için bir saklama politikanız var mı?
- Bu veriler biriyle paylaşılıyor mu? Özellikle herhangi bir hizmet sağlayıcı veya reklamveren dahil mi?
Yanıtları basit bir elektronik tabloda kaydetmenizi öneririm, böylece gizlilik uygulamalarınız değiştiğinde başvurabileceğiniz belgelenmiş bir genel bakışınız olur.
Bu listeyi önünüzde bulundururken, basitçe toplamayı bırakabileceğiniz her şeye bakın. Kaldırdığınız her form alanı ve izleme komut dosyası, korumak, ifşa etmek veya daha sonra silmek zorunda kalmayacağınız verilerdir.
Gizlilik Politikası Oluşturun
Gizlilik politikası, hangi kişisel verileri topladığınızı, neden topladığınızı ve kiminle paylaştığınızı açıklar.
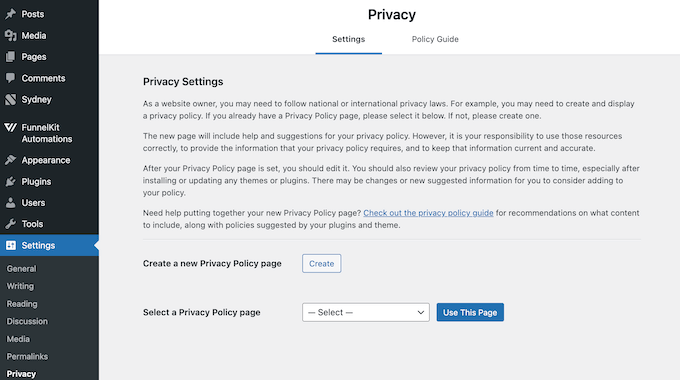
WordPress, bunun için yerleşik bir oluşturucu ile birlikte gelir; bunu kontrol panelinizde Ayarlar » Gizlilik bölümünde bulabilirsiniz.
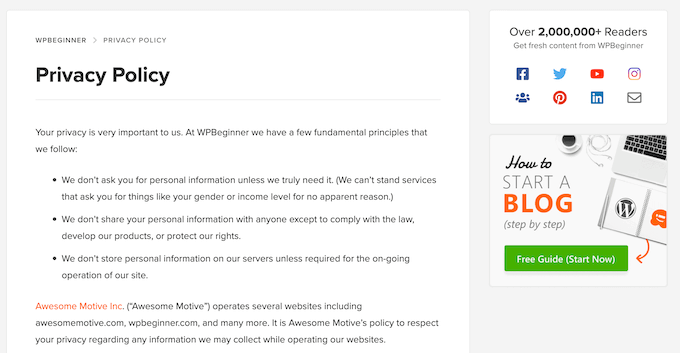
Alternatif olarak, başlangıç noktası olarak WPBeginner gizlilik politikamızı kullanabilirsiniz.
Sadece WPBeginner'a yapılan her referansı kendi site adınızla değiştirmeyi unutmayın.
Ayrıca WordPress'te gizlilik politikasının nasıl ekleneceğine dair adım adım eksiksiz bir kılavuzumuz var.
Gizlilik politikanız zaten var mı? O zaman onu daha önce listelenen altı CCPA hakkını kapsayacak şekilde güncelleyin ve ziyaretçilere bunları nasıl kullanacaklarını anlatın. Örneğin, verilerinin bir kopyasını istemek için bir iletişim formuna bağlantı verebilirsiniz.
Yeni bir gereksinimin gözden kaçması kolaydır.
Hesap kimlik bilgileri veya kesin coğrafi konum gibi topladığınız hassas kişisel bilgi kategorilerini listelemelisiniz.
Son olarak, gizlilik politikanızın bulunması kolay olmalıdır, bu nedenle her sayfada görünmesi için sitenizin üst veya altbilgisine bağlayın. Veri işleme uygulamalarınız değiştiğinde de gözden geçirmeye değer.
Bir Çerez Açılır Penceresi Ekleyin
CCPA her zaman ziyaretçilerin veri toplamaya onay vermesini gerektirmez, ancak bunun hakkında bilgi edinebilmelerini ve vazgeçebilmelerini gerektirir. Bir çerez açılır penceresi her ikisini de yapar, ziyaretçilere hangi çerezleri kullandığınızı ve neden kullandığınızı söyler ve reddetmeleri için anlaşılır bir yol sunar.
Piyasada birçok çerez banner eklentisi var, ancak ben CCPA dahil birçok farklı gizlilik standardını karşılamak üzere tasarlanmış bir gizlilik uyumluluk eklentisi olan WPConsent'i öneriyorum.
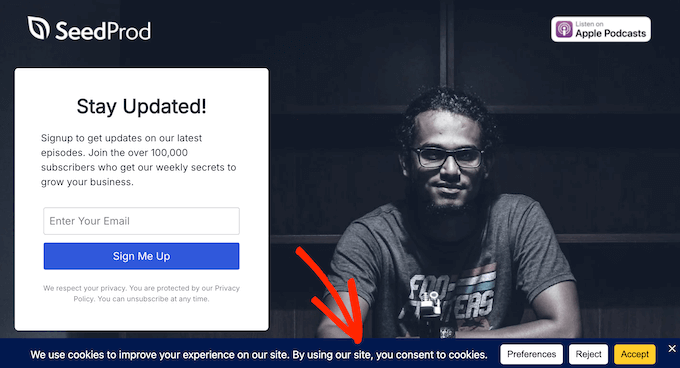
Çerez bannerlarını görüntülemek ve kendi web sitelerimizde kullanıcı onayını yönetmek için WPConsent kullanıyoruz.
Ücretsiz WPConsent eklentisi birçok temel özellikle birlikte gelir: çerez bannerı, otomatik komut dosyası engelleme, site çerez tarayıcısı, çerez politikası oluşturucu ve Google Consent Mode v2 desteği.
WPConsent'in premium sürümü onay günlükleri, zamanlanmış yeniden taramalar, coğrafi konum kuralları, otomatik çeviriler ve özel bir 'Satmayın' sayfası ekler. Onay günlükleri ve Satmayın sayfası, özellikle CCPA uyumluluğu için önemli olan iki tanesidir.
💡 WPConsent ile doğrudan deneyimimiz hakkında daha fazla bilgi mi istiyorsunuz? Kapsamlı WPConsent incelememize göz atın.
Başlamak için, her zamanki gibi eklentiyi kurun ve etkinleştirin. Etkinleştirmeden sonra WPConsent, aktif çerezler için tüm sitenizi tarayacak ve bulduğu tüm çerezleri kaydedecektir.
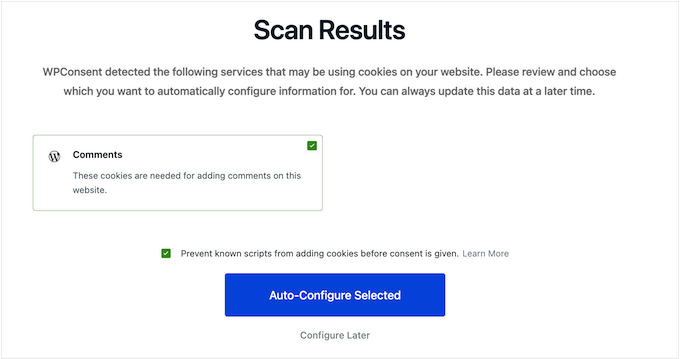
Ardından bir kurulum sihirbazı, açılır pencereyi özelleştirme konusunda size yol gösterecektir.
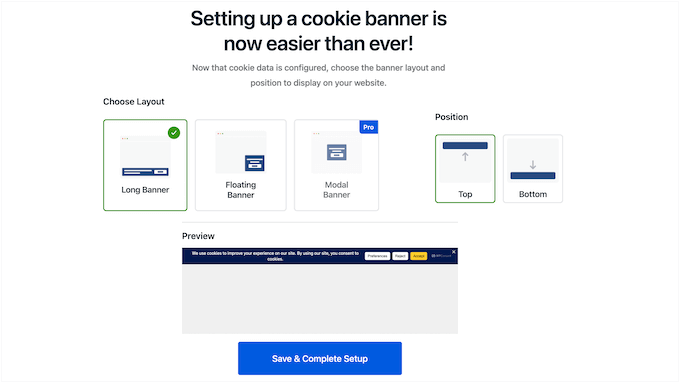
Bannerdan memnun kaldığınızda, değişikliklerinizi kaydedin ve işiniz bitti. Daha fazla ayrıntı için, WordPress'te çerez açılır penceresinin nasıl ekleneceğine dair kılavuzumuza bakın.
Ayrı Bir Çerez Politikası Yazın
Bannerınızın yanında, bir çerez politikası yayınlamak iyi bir fikirdir.
İyi bir politika, kullandığınız çerez türlerini (temel, analiz veya pazarlama gibi) listeler, amacını açıklar (örneğin web sitesi ziyaretçilerini izleme veya hedeflenmiş reklamlar sunma) ve hangi kişisel bilgileri topladıklarını (IP adresleri veya tarama geçmişi gibi) belirtir.
Ziyaretçilerin kolayca bulabilmesi için ana gizlilik politikanızdan ve çerez bannerınızdan da ona bağlantı vermelisiniz.
Bir kez daha, WPConsent bunu sizin için halledebilir; aktif çerezlerinizi bulan taramayla aynı taramayı kullanır. Kurmak için WPConsent » Ayarlar'a gidin, Çerez Politikası açılır menüsünü açın ve politikanın görünmesini istediğiniz sayfayı seçin.
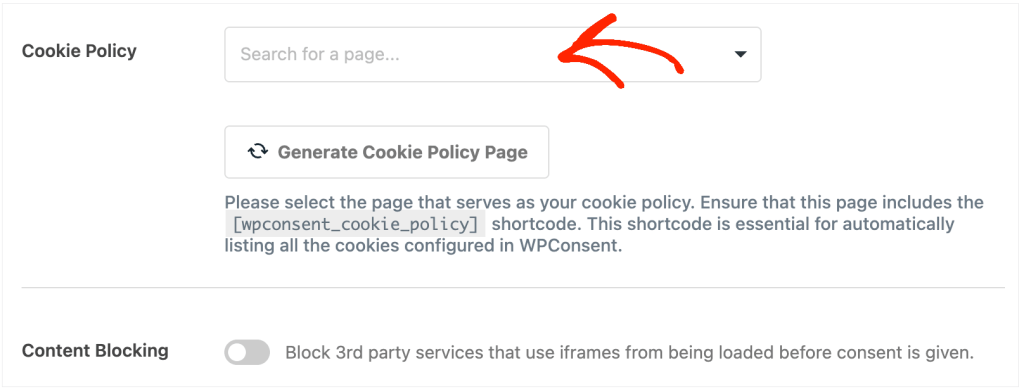
WPConsent daha sonra politikayı o sayfaya ekler.
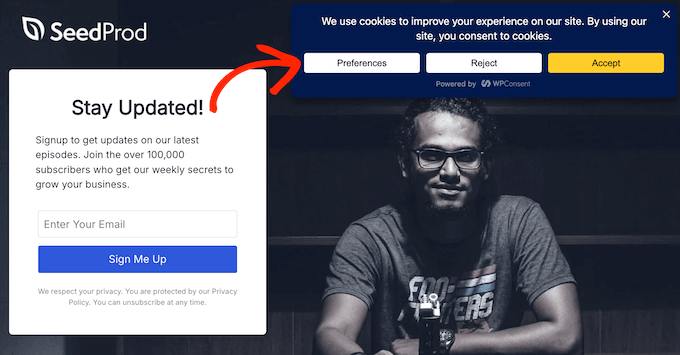
Ziyaretçiler, 'Tercihler' düğmesine tıklayarak doğrudan bannerınızdan politikaya ulaşabilirler.
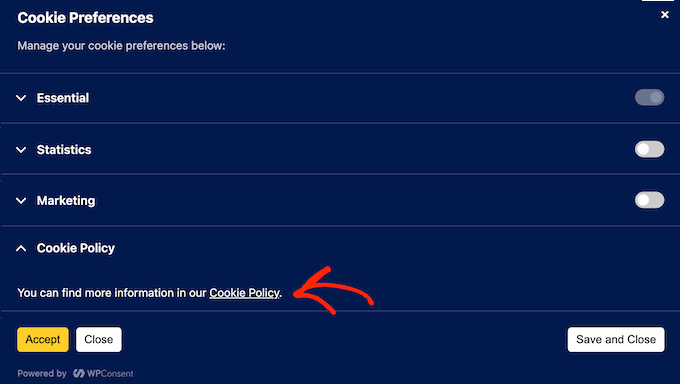
Oradan, ‘Çerez Politikası’ bağlantısını seçerler.
Üçüncü Taraf Betikleri Engelle
CCPA uyumluluğu, sitenizdeki harici izleme araçları için de geçerlidir, örneğin Google Analytics ve Facebook Pixel gibi. Bu izleme araçları ziyaretçilerinizden veri topladığı için, verileri nasıl topladıkları, sakladıkları ve kullandıkları konusunda siz sorumlusunuz ve ziyaretçilerin vazgeçmelerine izin vermeniz gerekir.
Bu araçları, ziyaretçi onay verene kadar izleme betiklerinin yüklenmesini durduran otomatik betik engelleme yoluyla kontrol edebilirsiniz. Bu, üçüncü taraf izlemeyi isteğe bağlı hale getirir, bu da CCPA'nın gerektirdiğinden daha fazlasını yapar.
Ancak, izleyicileriniz onay bekledikten sonra, Google Analytics yalnızca ‘Kabul Et’i tıklayan kişileri sayacaktır. Bu, bildirilen trafiğinizin düşeceği anlamına gelir. Bazı ziyaretçiler reddeder ve diğerleri hiçbir zaman başlığa yanıt vermez.
WPConsent, betik engellemeyi sizin için halleder ve bu özellik ücretsiz eklentiye dahildir. Google Analytics, Google Ads ve Facebook Pixel gibi yaygın izleme betiklerini tanır ve ziyaretçi izin verene kadar çerez ayarlayamamaları için onları bekletir.
Bunun sitenizde çalıştığından emin olmak için WPConsent » Ayarlar'a gidin, Betik Engelleme geçişini bulun ve açın.
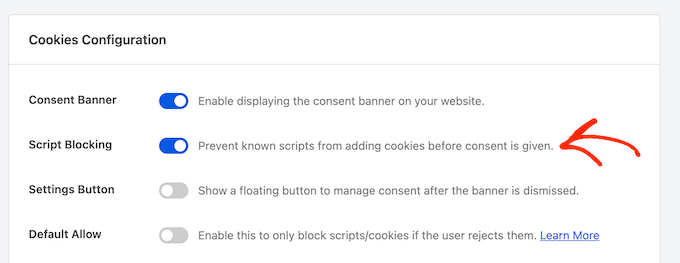
Ardından ‘Değişiklikleri Kaydet’e tıklayın.
Çalıştığını kontrol etmek için sitenizi özel bir tarama penceresinde açın ve sayfa kaynağını görüntüleyin; bu, tarayıcınızın aldığı ham HTML'dir. WPConsent'in beklettiği bir izleyici, canlı bir adres yerine ‘type=text/plain’ ile görünür.
Bir önbellekleme eklentisi kullanıyorsanız, bu ayarı etkinleştirdikten sonra WordPress önbelleğinizi temizleyin, aksi takdirde engelleme ziyaretçileriniz için çalışmaz.
Kaliforniya yasası ayrıca sitelerin Evrensel Vazgeçme Mekanizmalarına (UOOM'lar) saygı göstermesini gerektirir; bunlar, bir kullanıcının gizlilik tercihlerini ziyaret ettikleri her web sitesinde yayınlayan tarayıcı veya uzantı sinyalleridir. Ana olanı, Brave gibi tarayıcılar ve DuckDuckGo gibi uzantılar tarafından otomatik olarak gönderilen Global Gizlilik Kontrolü (GPC)'dir.
Kaliforniya'nın ilk CCPA yaptırım davası, şirketin GPC sinyallerini işlemekte başarısız olması nedeniyle Sephora ile 1,2 milyon dolarlık bir anlaşmaydı.
WPConsent bu sinyalleri algılayabilir ve bunlara saygı duyabilir, ancak varsayılan olarak kapalıdır. WPConsent » Ayarlar'a gidin ve ‘Gelişmiş’ sekmesini seçin.
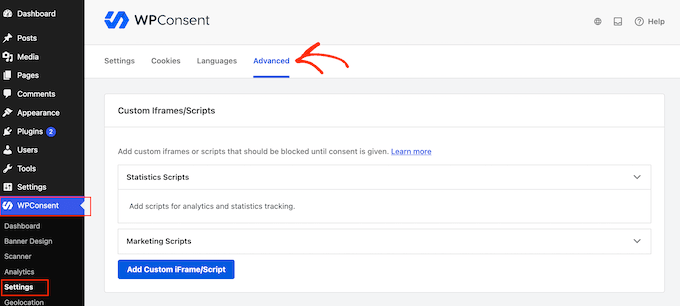
Bundan sonra, ‘Global Gizlilik Kontrollerine Saygı Duy’ kaydırıcısını etkinleştirin ve ‘Değişiklikleri Kaydet’e tıklayın.
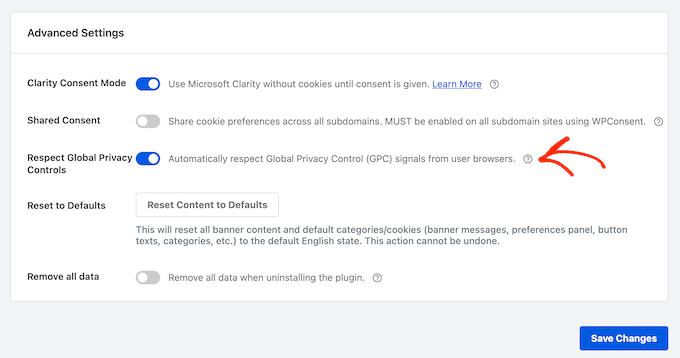
WPConsent artık GPC sinyali gönderen ziyaretçiler için zorunlu olmayan çerezleri kapatır, böylece banner'ınızı hiç görmezler. Ayrıca onlara 2026 kurallarının gerektirdiği onay mesajını gösterir.
Ziyaretçi Onayını Takip Edin ve Kaydedin
Veri işlemeniz sorgulanırsa veya düzenleyiciler sizi denetlerse, ziyaretçilerinizin seçimlerine saygı duyduğunuzu kanıtlamanız gerekecektir. Bir onay günlüğü bu kanıttır.
WPConsent Pro bunu sizin için kaydeder, her ziyaretçinin anonimleştirilmiş IP adresini, onay seçimlerini ve bu seçimlerin kaydedildiği tarih ve saati yakalar.
Rıza kaydı, siz etkinleştirene kadar kapalıdır, bu yüzden önce WPConsent » Ayarlar » Rıza Kayıtları bölümüne gidin ve açın. Ardından kayıtları kontrol panelinizdeki WPConsent » Rıza Kayıtları bölümünde bulacaksınız.
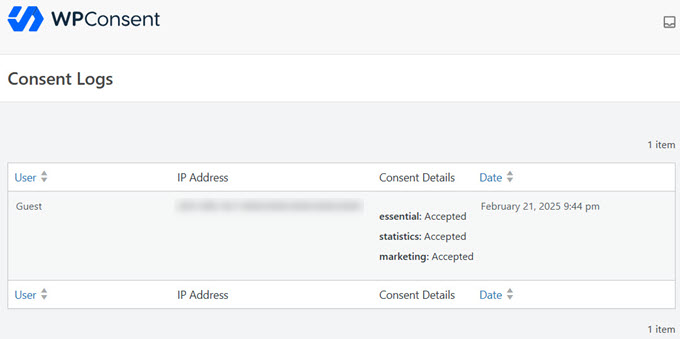
Denetimciyle paylaşmanız gerekirse, günlüğü doğrudan kontrol panelinizden dışa aktarabilirsiniz.
Reddetme Seçenekleriyle Güven Oluşturun
CCPA, ana sayfanızda ve kişisel bilgileri topladığınız her sayfada açık bir 'Kişisel Bilgilerimi Satmayın veya Paylaşmayın' bağlantısı gerektirir, bu nedenle normalde altbilgide bulunur ve özel bir vazgeçme sayfasına yönlendirir.
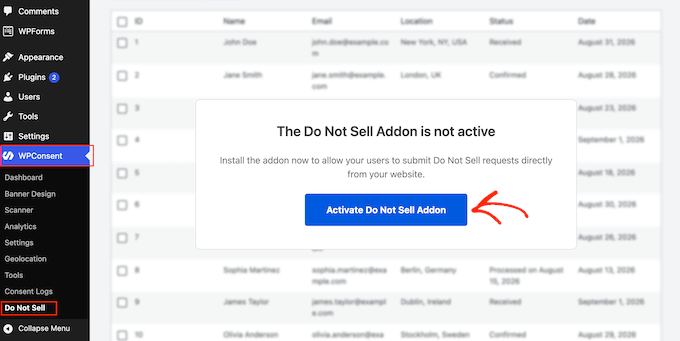
Bunu WordPress'te halletmenin en kolay yolu, WPConsent'in İstediğini Satma eklentisidir; bu, herhangi bir sayfaya hazır bir istek formu yerleştirebilir. Eklenti, Plus plan ve üzeri sürümlerde yer almaktadır.
Kurmak için WPConsent » İstediğini Satma bölümüne gidin ve yükle düğmesine tıklayın.
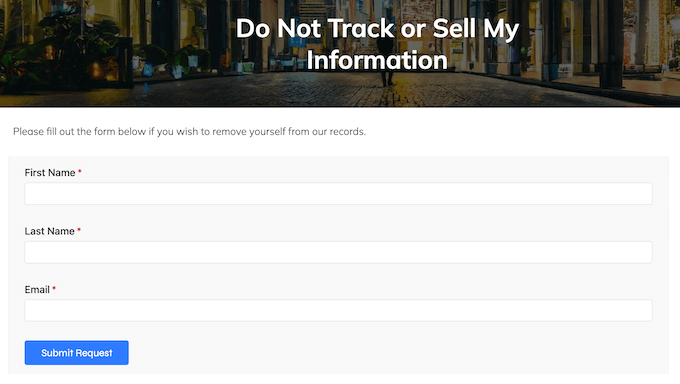
Ardından, WPConsent » İstediğini Satma bölümüne gidin, 'Yapılandırma' sekmesini seçin ve 'İstediğini Satma Sayfası Oluştur' düğmesine tıklayın. WPConsent, vazgeçme formu zaten üzerinde olan sayfayı oluşturur. Bunun yerine zaten yayınladığınız bir sayfayı kullanmak isterseniz, 'İstediğini Satma Sayfası' açılır listesinden onu seçin.
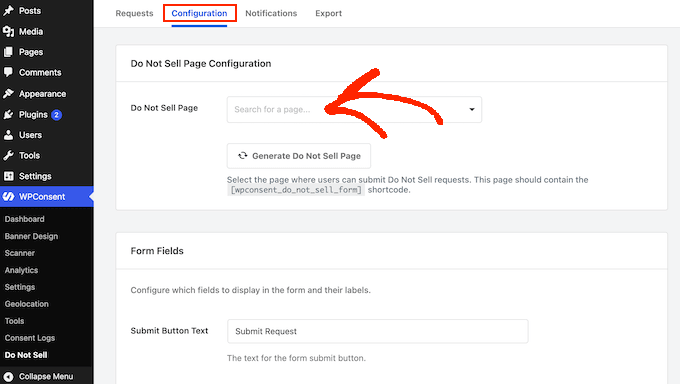
Artık formun hangi bilgileri istediğini seçebilirsiniz. Zaten açık olan ad ve e-posta alanlarıyla sınırlı tutun, çünkü bir vazgeçme, doğrulamanız gereken bir istek değildir ve ek alanlar yalnızca sürtünmeyi artırır.
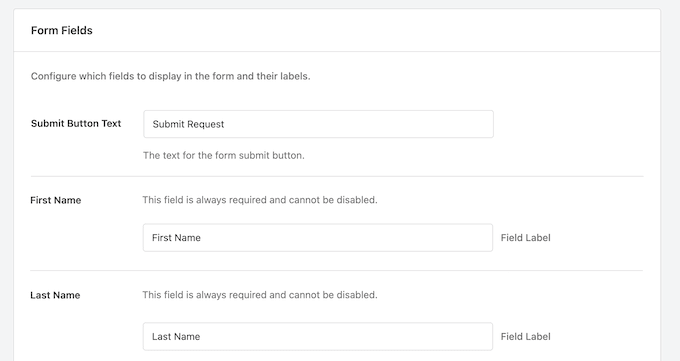
Son olarak, bu sayfaya altbilgi menünüzde bir bağlantı ekleyin, böylece her sayfada görünür. Ziyaretçiler daha sonra kişisel verilerinin satışını veya paylaşımını reddetmek için kullanabilirler. Daha ayrıntılı bir anlatım için, WordPress'te bir Bilgilerimi Satma Sayfası oluşturma kılavuzumuza bakın.
WPConsent, her isteği adlar, e-posta adresleri, zaman damgaları ve durum ile günlüğe kaydeder ve bunları kendi sitenizde saklar. Her istek bir anahtar değil, bir yapılacaklar listesidir: o kişiyi reklam hedef kitlelerinizden veya reklam platformlarına yüklediğiniz müşteri listelerinden kaldırın, ardından isteği işlenmiş olarak işaretleyin.
‘Düzeltme Hakkını’ destekleyin
Tüketiciler, hakkınızda tuttukları yanlış kişisel bilgileri düzeltmenizi isteyebilir. Bunu desteklemenin en basit yolu, bir veri düzeltme isteği formudur.
WPForms bunun için mükemmeldir, çünkü Kişisel Bilgi Formu şablonu, düzeltme isteklerini belirlemenize yardımcı olmak için 'Mevcut Kaydı Güncelle' onay kutusunu içerir.
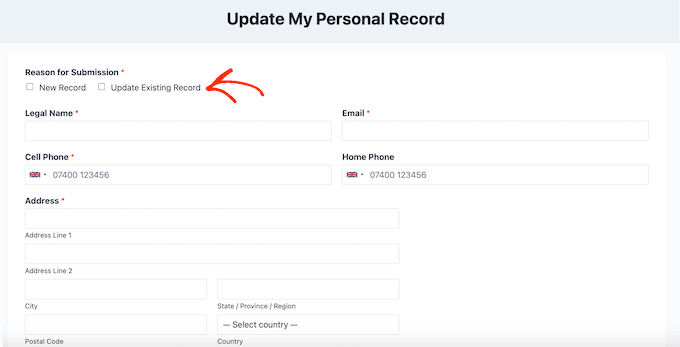
Bu şablon, Temel sürümden başlayarak her ücretli WPForms planında yer almaktadır.
Yasal ad, takma ad, e-posta adresi ve telefon numarasını kapsar ve sürükle-bırak düzenleyicisinde daha fazla alan ekleyebilirsiniz.
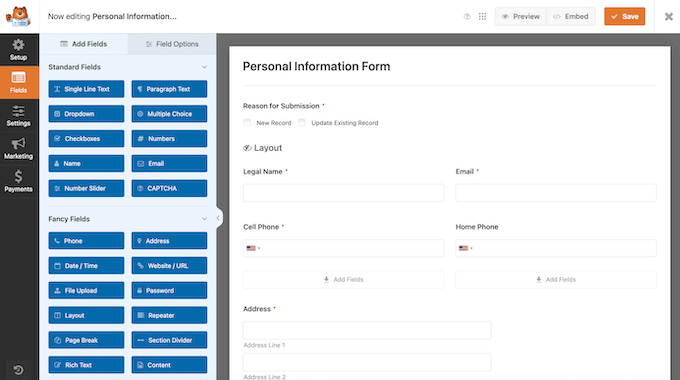
Bir düzeltme isteği geldiğinde, kayıtlarınızı güncellemeden önce istek sahibinin kimliğini doğrulayın. Her isteği ve aldığınız eylemi kaydetmek de faydalıdır, bu da denetime tabi tutulmanız durumunda uyumluluk kanıtı olarak hizmet eder.
'Silme Hakkını' Destekleyin
Kullanıcılar ayrıca kişisel verilerinizi silmenizi isteyebilir. Bunu, GDPR İptal Hakkı Talep Formu şablonuna sahip WPForms gibi bir eklentiyle oluşturulmuş bir silme formuyla ele almanızı öneririm. Bu şablon, WPForms Pro ve daha üst sürümlerin bir parçasıdır.
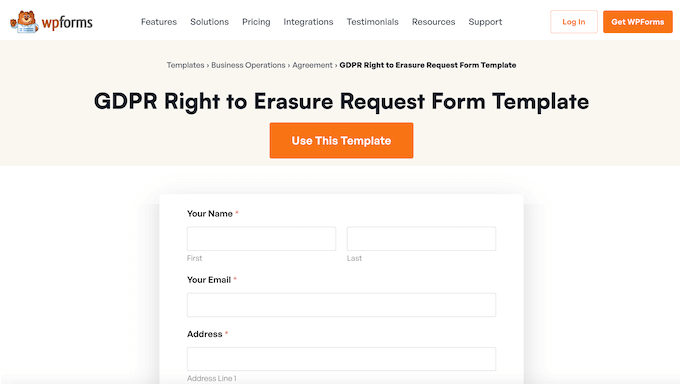
🌟 Bu güçlü form oluşturucu eklentisi hakkında daha fazla bilgi edinmek ister misiniz? Detaylı WPForms incelememize göz atın.
Form yayına alındıktan sonra, ziyaretçilerin bulabilmesi için gizlilik politikası sayfanızdan ona bağlantı verin veya doğrudan yerleştirin.
WPForms ayrıca yerleşik bir girdi yönetim sistemine sahiptir, böylece formlarınızdaki gönderileri filtreleyebilir ve silme isteklerini hızla tespit edebilirsiniz.
Girdilerinizi incelemek için WPForms » Girdiler bölümüne gidin; burada web sitenizdeki her formu göreceksiniz.

Veri silme formunuzu bulun ve 'verileri sil' isteklerinizin tümünü görmek için tıklayın.
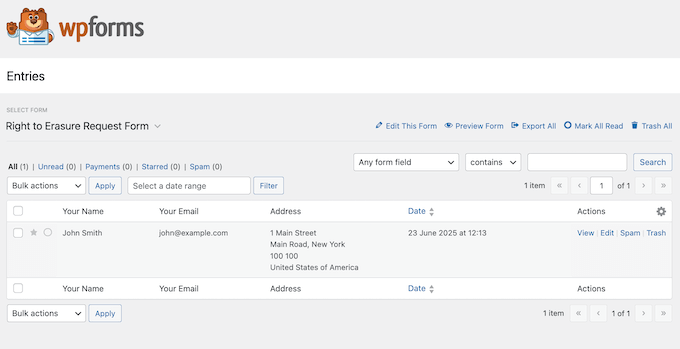
Bu işlem kalıcıdır ve geri alınamaz, bu nedenle bilgileri silmeden önce kullanıcının kimliğini her zaman doğrulayın.
Doğrulama yapıldıktan sonra Araçlar » Kişisel Verileri Sil bölümüne gidin.
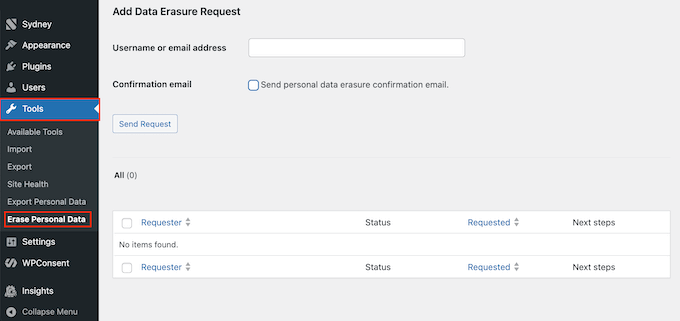
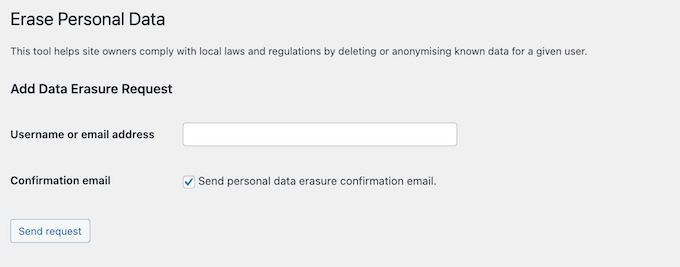
‘Kullanıcı adı veya e-posta adresi’ alanına, kaldırmak istediğiniz kullanıcının ayrıntılarını yazın. Araç ayrıca, işiniz bittiğinde kullanıcıya bildiren bir ‘Kişisel verileri silme onay e-postası gönder’ ayarına da sahiptir.
Veri Erişim Taleplerini Verimli Bir Şekilde Ele Alın
Bilme Hakkı kapsamında, tüketiciler sizin hakkınızda topladığınız, sakladığınız veya paylaştığınız kişisel bilgilerin tam bir raporunu talep edebilirler.
1 Ocak 2026'dan itibaren, bu artık 12 aylık bir döngü ile sınırlı değildir, bu nedenle müşteri verilerini bir yıldan daha uzun süre tutuyorsanız, 1 Ocak 2022'ye kadar geriye dönük olarak ulaşmanız gerekir.
WPForms bunun için hazır bir Veri Talep Formu şablonu sunar; bu, WPForms Pro ve daha üst sürümlerin bir parçasıdır.
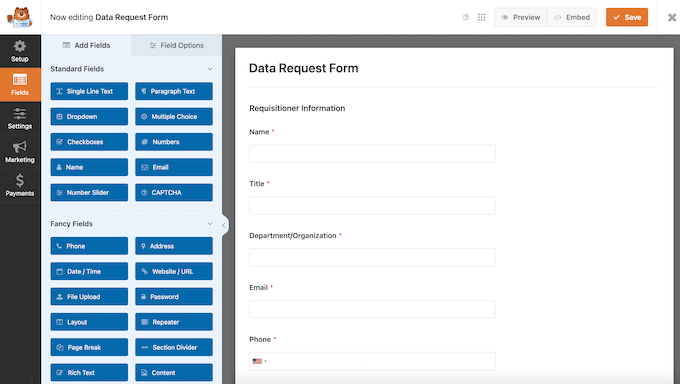
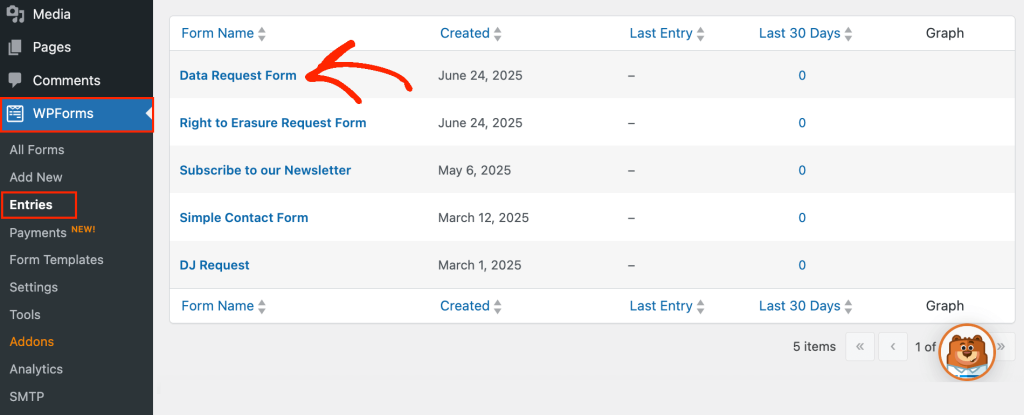
Bu formu sitenize ekledikten sonra, bu formu sitenize ekledikten sonra, istekler geldikçe görmek için WPForms » Girdiler bölümüne gidin ve onu seçin.
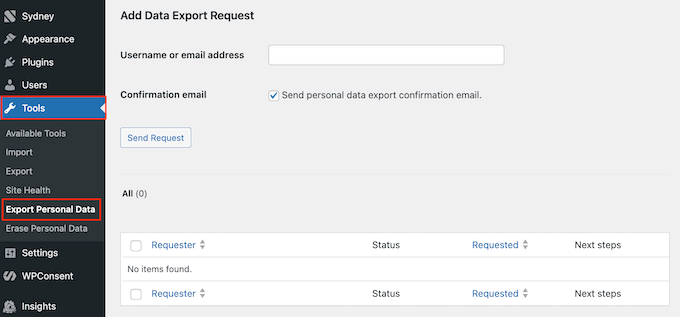
Birine yanıt vermek için, Araçlar » Kişisel Verileri Dışa Aktar bölümüne giderek o kişinin bilgilerini .zip dosyası olarak dışa aktarın.
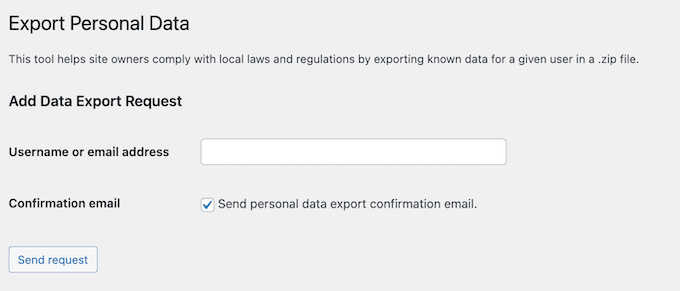
Kullanıcının e-posta adresini veya kullanıcı adını girin, İstek Gönder'e tıklayın ve ardından .zip dosyasını isteyen kişiyle paylaşın.
Her iki yerleşik aracı daha yakından incelemek için, WordPress'te kişisel verilerin nasıl dışa aktarılacağı ve silineceği hakkındaki kılavuzumuza bakın.
WordPress Sitenizi Güvene Alın
CCPA, tüketicilerin makul güvenlik önlemlerini uygulamada başarısız olmaktan kaynaklanan bir ihlal için dava açmalarına izin verir; bu, tüketici başına olay başına 107 ila 799 ABD Doları arasındadır. Bu, sitenizi güvence altına almayı sadece iyi bir uygulama değil, yasal bir gereklilik haline getirir.
Bunu akılda tutarak, temel bilgilerinizi aldığınızdan emin olun: bir güvenlik eklentisi, düzenli güncellemeler, iki faktörlü kimlik doğrulama ile güçlü parolalar, güvenilir barındırma, yedeklemeler ve formlarınızda spam koruması. Nihai WordPress güvenlik kılavuzumuz her birini adım adım ele almaktadır.
- Sitenizi kötü amaçlı yazılımlardan, kaba kuvvet saldırılarından ve diğer yaygın tehditlerden korumak için bir güvenlik eklentisi yükleyin.
- WordPress çekirdeğini, eklentilerini ve temalarını güncel tutun, çünkü güncel olmayan yazılımlar güvenlik açıklarının en yaygın nedenlerinden biridir.
- Tüm yönetici hesapları için güçlü, benzersiz parolalar kullanın ve mümkün olan her yerde iki faktörlü kimlik doğrulamayı etkinleştirin.
- SSL sertifikaları, güvenlik duvarları ve sunucu düzeyinde güvenlik güncellemeleri sunan güvenilir bir WordPress barındırma sağlayıcısı seçin.
- Bir ihlal veya veri kaybından sonra hızlı bir şekilde kurtarabilmeniz için düzenli WordPress yedeklemeleri ayarlayın.
- Otomatik saldırıları ve spam gönderimlerini önlemek için formlarınıza CAPTCHA gibi anti-spam koruması ekleyin.
Birlikte, bu adımlar pratikte 'makul güvenlik önlemleri' anlamına gelir.
Üçüncü Taraf Sözleşmelerini Gözden Geçirin
E-posta pazarlama hizmetleri, analiz araçları, ödeme işlemcileri veya reklam ağları gibi üçüncü taraf hizmetlerle kişisel verileri paylaşırsanız, CCPA, verileri ne yapabileceklerini sınırlayan bir sözleşme gerektirir. Pratikte, büyük sağlayıcılar bunu standart şartlarına dahil eder, bu nedenle her satıcının şartlarının veya veri işleme sözleşmesinin Kaliforniya'yı kapsadığını kontrol edin ve denetim elektronik tablonuzda not edin.
WordPress ve CCPA Uyumluluğu: SSS
GDPR, CCPA'dan daha mı katı?
Genel olarak evet, GDPR daha katıdır. En büyük pratik fark, rıza konusudur, çünkü GDPR, temel olmayan çerezleri ayarlamadan önce ziyaretçilerin onay vermesini gerektirirken, CCPA çoğunlukla vazgeçme (opt-out) esasına göre çalışır.
GDPR ayrıca, ne kadar küçük olursa olsun, AB sakinlerinin verilerini işleyen herhangi bir kuruluşu da kapsar, oysa CCPA yalnızca belirli eşiklere ulaşıldığında geçerlidir. Bu, küçük bir blogun CCPA'dan muaf tutulurken GDPR'ye tam olarak bağlı kalabileceği anlamına gelir.
Tam adım adım kılavuz için, WordPress ve GDPR uyumluluğu hakkındaki nihai kılavuzumuza bakın.
Sitem CCPA eşiklerinin altında. Diğer eyalet gizlilik yasaları bana uygulanır mı?
Oldukça muhtemel, çünkü her eyalet kendi eşiklerini belirler. Şu anda yaklaşık 20 eyalette kapsamlı tüketici gizliliği yasaları yürürlüktedir ve bunların birkaçı CCPA'nın geçerli olmayacağı işletmeleri kapsar.
Neyse ki, her biri için ayrı bir stratejiye ihtiyacınız yok, çünkü bir gizlilik politikası, bir betik engelleme banner'ı, bir veri isteği sistemi ve bir onay günlüğü, birden çok eyaletteki gizlilik yasalarını karşılamanıza yardımcı olacaktır.
Eyalete özgü ayrıntılar için, WordPress'te VCDPA uyumluluğu ve WordPress'te UCPA uyumluluğu hakkındaki kılavuzlarımıza veya paylaşılan kurallar için WordPress gizlilik uyumluluğu kılavuzumuza bakın.
CCPA uyumluluğumu ne sıklıkla gözden geçirmeliyim?
Her web sitesi farklıdır, ancak yılda en az bir kez ve kullanıcı verilerini işleme şeklinizde büyük değişiklikler yaptığınızda gözden geçirmenizi öneririm. Para cezası eşikleri her tek sayılı yılda enflasyona göre ayarlandığından, 2027'de belgelerinizdeki belirli rakamları iki kez kontrol edin.
Ek Gizlilik Düzenlemesi Kaynakları
Bu kaynaklar, gelişen gizlilik düzenlemeleri ve en iyi uygulamalarla güncel kalmanıza yardımcı olacaktır:
- WordPress Gizlilik Uyumluluğu İçin Nihai Kılavuz
- WordPress Siteniz Çerez Kullanıp Kullanmadığını Nasıl Anlarsınız
- WordPress'te Bilgilerimi Satma Sayfası Oluşturma
- Nihai WordPress Güvenlik Rehberi – Adım Adım
Umarım bu WordPress CCPA uyumluluğu hakkındaki nihai kılavuz, bu önemli gizlilik yasasını anlamanıza yardımcı olmuştur. Sonra, en iyi WordPress güvenlik eklentileri veya WordPress kullanıcıları için en iyi analiz çözümleri hakkındaki uzman seçimlerimizi görmek isteyebilirsiniz.
Bu makaleyi beğendiyseniz, lütfen WordPress video eğitimleri için YouTube Kanalımıza abone olun. Bizi ayrıca Twitter ve Facebook'ta da bulabilirsiniz.



vaibhav
teşekkürler, çok yardımcı oldu
WPBeginner Desteği
Yardımcı olmasına sevindim!
Yönetici
mike
çok kapsamlı makale.. umarım kriterleri karşıladığımda daha sonra kullanmak üzere kaydediyorum!
WPBeginner Desteği
Beğenmenize ve hazır olduğunuzda burada olmasına sevindim
Yönetici
Ashraful Haque Akash
Bu önemli ve ayrıntılı bilgi için teşekkür ederiz.
WPBeginner Desteği
Rica ederim!
Yönetici
Kamran
Harika ve ayrıntılı gönderi için teşekkürler.. Uzun zamandır bunu arıyordum
WPBeginner Desteği
Rica ederim
Yönetici
Huzaifa Al Mesbah
WordPress için CCPA uyumluluğu hakkında harika bir rehber! Açık, uygulanabilir adımlarınız bu karmaşık konuyu ele almayı çok daha kolaylaştırıyor. Veri denetimleri ve WPConsent kullanma konusundaki pratik ipuçları için teşekkürler!
WPBeginner Desteği
Rica ederim, rehberimizin yardımcı olmasına sevindim!
Yönetici
Faisal Ahammad
Bu net ve yardımcı rehber için teşekkürler! Bir acemi olarak, adım adım talimatları ve eklenti önerilerini takip etmesi gerçekten kolay buldum. CCPA uyumluluğunu daha az kafa karıştırıcı ve daha yapılabilir hale getiriyor. Pratik ipuçları için teşekkürler!
WPBeginner Desteği
Rica ederim!
Yönetici
Okafor Franklyn Chukwuemeka
Veri gizliliği web sitesi geliştirmenin temel bir unsurudur, WordPress'e yeni başlayan biri olarak bunu zor yoldan öğrendim. Bu içgörü için teşekkürler.
WPBeginner Desteği
Rica ederim!
Yönetici
Arsalan
Harika rehber! CCPA kafa karıştırıcı olabilir, bu nedenle WordPress kullanıcıları için net, adım adım bir açıklama olması inanılmaz derecede yardımcı oluyor.
WPBeginner Desteği
Rehberimizi beğendiğinize sevindik!
Yönetici
Toine
Çok güzel! Teşekkürler
WPBeginner Desteği
Rica ederim
Yönetici
ÖS
Çok bilgilendirici bir makale için teşekkürler. CA gereksinimlerini en başta belirttiğiniz için gerçekten minnettarım. Bu eşikleri karşılamak için ÇOK fazla kitap satmam gerekecek.
WPBeginner Desteği
Paylaşabildiğimize sevindim
Yönetici
Aiesha
Her zamanki gibi yardımcı, teşekkürler!
WPBeginner Desteği
Rica ederim!
Yönetici
Kerri
Çok yardımcı oldu. Endişelenmeme gerek yok gibi görünüyor.
WPBeginner Desteği
Yine de dikkatinize sunabildiğimize sevindim
Yönetici
Amandine
Harika bir makale ve genel olarak CCPA ve verileri yönetmek için bir rehber.
ABD'de bulunmasam bile CCPA uyumlu olmam gerektiğini bilmiyordum. Kesinlikle ilgileneceğim.
Birden fazla veri gizliliği yasasını nasıl yöneteceğiniz hakkında bir gönderi almayı çok isterim.
WPBeginner Desteği
Gelecekteki olasılıkları inceleyeceğiz
Yönetici
Nisan
CCPA uyumluluğu hakkında harika bilgiler. Bunun için teşekkürler!
WPBeginner Desteği
Rica ederim!
Yönetici
Matt
Bana pek uymuyor ama harika bir makale! Harika şeyler yapıyorsunuz.
WPBeginner Desteği
İçeriğimizi beğenmenize sevindim, siteniz için gerekli olmasa bile kullanıcılarınız için faydalı araçlar içeriyor
Yönetici
Amr Fawzy Amer
Bu rehber çok yardımcı oldu. Bu konuya gösterdiğiniz büyük çaba için teşekkürler.
WPBeginner Desteği
Rica ederim, rehberimizin yardımcı olmasına sevindik!
Yönetici
Pierre Wouters
WP Beginner'ı uzun yıllardır takip ediyorum ve her zaman yeni bir şeyler veya faydalı bir eğitim buldum.
Teşekkürler!
WPBeginner Desteği
Rica ederim
Yönetici
Nonofo Joel
CCPA uyumluluğu hakkında mükemmel bir yazı, bir WordPress kullanıcısı olarak ve Kaliforniya'dan trafik alırken, inşa ettiğim web sitesine uygulamam için iyi bir içgörü.
WPBeginner Desteği
Makalemizi faydalı bulduğunuz için memnunum
Yönetici
Aina Oluwatimilehin
WPbeginner, WP ile ilgili kaynaklar için başvurduğum site oldu.
Teşekkür ederim.
WPBeginner Desteği
Rica ederim
Yönetici
Sridhar Paruchuri
Vay canına, tam da aradığım türden bir kaynak! Veri denetimlerinden silme ve erişim isteklerinin yönetimine kadar adım adım açıklama, CCPA uyumluluğunu tamamen yönetilebilir hissettiriyor. Özellikle çerez yönetimi için WPConsent ve kullanıcı verisi istekleri için WPForms'u nasıl kullandığınızı gösterdiğiniz için minnettarım. Hukuki bir baş ağrısı gibi görünen şeyi eyleme geçirilebilir WordPress adımlarına dönüştürüyor. Gizlilik uyumluluğunu benim gibi avukat olmayanlar için bu kadar ulaşılabilir ve pratik hale getirdiğiniz için teşekkürler.
WPBeginner Desteği
Rica ederim, rehberimizin yardımcı olabildiğine sevindik
Yönetici
Christian Morris
Ne kadar bilgilendirici bir gönderi
WPBeginner Desteği
Böyle düşündüğünüze sevindik
Yönetici
Vidya Sury
Her şeyi bu kadar net bir şekilde açıkladığınız için teşekkürler. Rıza şu anda kafa karıştırıcı bir konu ve doğru tarafta kalmak için ne yapmamız gerektiğini anlamak zor.
WPBeginner Desteği
Rica ederim!
Yönetici
Syed Sazzadul Bari
Bu gerçekten yardımcı ve zamanında bir rehberdi—bu kadar karmaşık bir konuyu yeni başlayan dostu bir şekilde açıkladığınız için teşekkür ederim. Gizlilik yasaları sıkılaştıkça, küçük web sitesi sahiplerinin bunalmış hissetmesi kolaydır. Adım adım yaklaşımınız ve WPConsent gibi araçlardan bahsetmeniz gerçek, uygulanabilir değer sağlıyor. Özellikle yalnızca para cezalarından kaçınmak değil, güven oluşturmaya yapılan vurgu takdire şayan—bu, uyumluluk tartışmalarında sıklıkla gözden kaçırdığımız bir şey. Harika iş!
WPBeginner Desteği
Rica ederim!
Yönetici
Abid Hasan
Harika makale, içgörüler için teşekkürler.
WPBeginner Desteği
Rica ederim!
Yönetici
Foysal
Bu başlangıç dostu rehberi paylaştığınız için teşekkürler.
WPBeginner Desteği
Rica ederim!
Yönetici
Gopal K
blog yazarları için çok faydalı
WPBeginner Desteği
Böyle düşündüğünüze sevindik
Yönetici
Helen Putre
Gizlilik uyumluluğu ve bunu sitemde nasıl geliştirebileceğim hakkında derinlemesine bilgi verdiğiniz için teşekkürler.
WPBeginner Desteği
Rica ederim!
Yönetici
Caron
Bu kadar ayrıntılı bir makale için teşekkürler, harika!
WPBeginner Desteği
Rica ederim!
Yönetici
Bruce Spedding
Yeni Zelanda'da bulunduğum için, buna uymakla yükümlü olup olmadığım konusunda asla emin değilim
WPBeginner Desteği
Siteniz için gerekli olmasa bile, bu önerilerde kullanıcıların sahip olabileceği faydalı araçlar var
Yönetici
Stuart Hasson
WP Beginner, web sitemi daha kullanışlı ve üretken hale getirmeme yardımcı olacak bilgiler ve güncellemeler sağlayarak ÇOK yardımcı oldu.
WPBeginner Desteği
Rehberlerimizin faydalı olmasına sevindik
Yönetici
David
Harika. parçalar. Neredeyse her sabah sizi okuyorum!
WPBeginner Desteği
Sabah okumanız olabildiğimize sevindim
Yönetici
Reza
Burada bilmediğim pek çok şey vardı, teşekkürler.
WPBeginner Desteği
Paylaşabildiğimize sevindim
Yönetici
Sieglinde Anderson
10 yılı aşkın süredir WPBeginner eğitimlerini kullanıyorum. Blogum için olduğu kadar web sitem için de çok faydalı bilgiler aldım. Çoğunu bir dosyada topladım ama ne yazık ki Helene Kasırgası internetimi 3 aydan fazla süreyle kesintiye uğrattı ve Microsoft tüm kayıtlı dosyaları geri bulunamayacak şekilde sildi.
İhtiyacım olan bilginin WPBeginner'ın sitesinde olduğunu biliyorum ve erişip öğrenmem gerekenleri alabildiğim için çok minnettarım. Cömertliğiniz ve ücretsiz sağladığınız tüm bilgiler için teşekkür ederim.
WPBeginner Desteği
Eğitimlerimizi sizin için sunmaya devam edebildiğimize sevindik!
Yönetici
Robert Tillotson
Vay canına, burada çok şey var. Tek seferde okuyup sindirmek için çok uzun.
WPBeginner Desteği
Her seferinde hepsini değil, makalenin bir kısmını tekrar gözden geçirmek için her zaman geri dönebilirsiniz
Yönetici
Carolyn Dean
Bu önemli ve ayrıntılı bilgi için teşekkür ederiz.
WPBeginner Desteği
Rica ederim!
Yönetici
Lisa Angle
İnsanların WordPress öğrenmesine yardım etmek için yaptığınız her şey için teşekkürler!
WPBeginner Desteği
Yardımcı olabildiğimize sevindik
Yönetici
René Joergensen
CCPA'yı ve ihlalden ve para cezası riskinden nasıl kaçınılacağını paylaştığınız için teşekkürler.
WPBeginner Desteği
Rica ederim
Yönetici
Daphane
Wordpress hakkındaki tüm eğitimleriniz ve öne çıkan haberleriniz için minnettarım
WPBeginner Desteği
İçeriğimizi faydalı bulmanıza sevindim
Yönetici
Paul Sahota
WordPress kullanıcıları için CCPA gereksinimlerinin mükemmel bir dökümü. Veri işleme ve eklenti önerileri bölümü, özellikle veri erişim talepleri için WPForms entegrasyonu öne çıktı.
Çok bölgeli site sahipleri için CCPA ile GDPR'yi karşılaştıran bir gelecek gönderisi görmek isterim.
WPBeginner Desteği
Olasılığı araştıracağız
Yönetici
Dayo
Gizlilik ve uyumluluk etiği hakkında pek düşünmedim, belki de Afrika'da bu tür yasaların pek uygulanmadığı bir yerde yaşadığım içindir. Bugün itibarıyla, WPConsent eklentisiyle başlayarak bunu ciddiye alacağım.
Teşekkür ederim.
WPBeginner Desteği
Bunu sizinle paylaşabildiğimize sevindik
Yönetici
Jesse Mwangi
Bu kılavuz inanılmaz derecede yardımcıdır — özellikle Kaliforniya'daki veya Kaliforniya'yı hedefleyen müşterilerle çalışan geliştiriciler ve site sahipleri için. CCPA'nın ne olduğunun, GDPR'den nasıl farklılaştığının ve WordPress sitenizi nasıl uyumlu hale getireceğinizin ayrıntılı açıklaması çok net ve uygulanabilir.
WPBeginner'a karmaşık konuları anlaşılması ve uygulanması daha kolay hale getirdiği için teşekkürler. Bunu gelecekteki projelerimde kesinlikle referans alacağım!
WPBeginner Desteği
Rica ederim, rehberin faydalı olduğunu duyduğuma sevindim!
Yönetici
Olena
Bu kadar ilginç ve yardımcı bir yazı için teşekkürler!
WPBeginner Desteği
Yardımcı olduğunuza sevindim!
Yönetici
Samuel Ipinlaiye
Harika. Çok aydınlatıcı bir makale.
WPBeginner Desteği
Böyle düşündüğünüze sevindik
Yönetici
Md Moniruzzaman Monir
Detaylı cevabınız için teşekkürler.
WPBeginner Desteği
Rica ederim
Yönetici