


Undrar du om California Consumer Privacy Act (CCPA) faktiskt gäller för din WordPress-webbplats? För de flesta små webbplatser är det ärliga svaret förmodligen inte det. Men lagens definition av 'delning' av personlig information är tillräckligt bred för att täcka en Google Analytics-tagg eller en Facebook Pixel, och Kalifornien är inte den enda delstaten som skriver regler som dessa.
Vi har arbetat igenom detta på våra egna webbplatser, så jag vet vilka delar av CCPA som rör en typisk WordPress-webbplats och vilka delar du säkert kan lägga åt sidan.
I den här guiden visar jag dig hur du säkerställer att WordPress-webbplatser följer CCPA.
⚠️ Vi är inte jurister, och inget på denna webbplats bör betraktas som juridisk rådgivning.
Det snabba svaret – CCPA gäller för ditt vinstdrivande företag om det uppfyller något av dessa tre kriterier:
- Ditt företag genererar mer än 26 625 000 USD i årlig bruttoomsättning.
- Du köper, säljer eller delar personuppgifter för 100 000 eller fler invånare eller hushåll i Kalifornien per år.
- Du tjänar 50 % eller mer av din årliga omsättning på att sälja eller dela personuppgifter om invånare i Kalifornien.
Om det gäller dig, handlar efterlevnad om fem huvuduppgifter:
- Granska vad du samlar in – Gör en data-revision som täcker varje plugin och skript på din webbplats.
- Avslöja vad du gör med det – Publicera en integritetspolicy som tydligt beskriver vilka data du samlar in, varför du samlar in dem och besökarens rättigheter.
- Fråga innan du spårar – Lägg till en cookie-banner som blockerar tredjepartsskript tills användare uttryckligen godkänner.
- Registrera varje samtyckesval – Behåll en samtyckeslogg så att du kan bevisa efterlevnad om du någonsin blir granskad.
- Svara snabbt på förfrågningar – Hantera förfrågningar om åtkomst, korrigering och radering med ett formulär och WordPress inbyggda verktyg.
Vad är California Consumer Privacy Act (CCPA)?
California Consumer Privacy Act (CCPA) ger invånare i Kalifornien direkt kontroll över hur företag samlar in, lagrar och delar deras personuppgifter. Dess definition av 'personuppgifter' är bred och täcker namn, e-postadresser, webbhistorik och till och med biometriska data.
Precis som General Data Protection Regulation (GDPR) påverkar CCPA inte bara företag baserade i Kalifornien. Om du hanterar data om människor som bor där, kan det gälla dig oavsett var din WordPress-webbplats är baserad.
Ordet som förvirrar folk är 'dela'. Du kanske aldrig säljer någons data, men om din webbplats visar annonser, en Facebook Pixel eller Google Analytics med annonseringsfunktioner aktiverade, delar du personuppgifter för riktad annonsering, och CCPA behandlar det på samma sätt som en försäljning.
Även under dessa tröskelvärden bygger följsamhet av dessa metoder förtroende och förbereder dig för de andra delstatliga integritetslagarna som kan gälla dig redan nu.
Varför bör WordPress-användare bry sig om CCPA-efterlevnad?
Att ignorera CCPA kan bli dyrt. Kaliforniens integritetsmyndighet kan bötfälla dig upp till 2500 USD per överträdelse, och upp till 8 000 USD för varje avsiktlig överträdelse eller varje överträdelse som involverar någon du vet är under 16 år.
Konsumenter kan också stämma dig direkt om en incident inträffar på grund av otillräcklig säkerhet.
Att ge besökare verklig kontroll över sina personuppgifter bygger också förtroende hos din publik.
Hur CCPA påverkar din WordPress-webbplats
CCPA ger besökare på din WordPress-blogg eller webbplats sex rättigheter: att veta vilka personuppgifter du har om dem, att radera dem, att korrigera dem, att välja bort försäljning eller delning, att begränsa hur du använder känslig information, och att utöva någon av dessa utan att debiteras mer eller få en sämre tjänst.
Stegen nedan visar hur du stöder var och en.
CIPA och CCPA – Hur det påverkar små webbplatser
Den 1 januari 2026 lade nya CCPA-regler till regler om automatiserad beslutsteknik, riskbedömningar och årliga cybersäkerhetsrevisioner. Även om de riktar sig till stora företag och aktiviteter som en typisk webbplats aldrig utför, finns det en utveckling som påverkar små webbplatser.
Kärandens advokater har använt California Invasion of Privacy Act (CIPA), en lag om avlyssning från 1960-talet, för att stämma webbplatser för vanlig sessionsinspelning, livechatt och annonsskript, med lagstadgade skadestånd på 5 000 USD per överträdelse.
Enligt en analys från juli 2026 från advokatbyrån Spencer Fane, växte dessa anspråk från cirka 600 inlämningar till mer än 4 000 och utgör nu ungefär två tredjedelar av den aktiva integritetsrättegången i Kalifornien.
CIPA ställer inga intresse trösklar alls, så en liten webbplats som kör analys och en chattwidget är exponerad på ett sätt som CCPA:s trösklar aldrig skulle antyda. Domstolar är fortfarande oense om huruvida dessa gamla stadgar gäller för modern webbspårning, men den praktiska lösningen är att ta reda på vilka cookies din webbplats sätter, och sedan få samtycke innan dessa skript laddas.
Hur du förbättrar din CCPA-efterlevnad i WordPress
Du kan klicka på länkarna nedan för att hoppa till valfri sektion:
- Utför en datarevision
- Skapa en integritetspolicy
- Lägg till en cookie-popup
- Skriv en separat cookiepolicy
- Blockera tredjepartsskript
- Spåra och logga besökares samtycke
- Bygg förtroende med opt-out
- Stöd 'Rätten att korrigera'
- Stöd 'Rätten att radera'
- Hantera dataåtkomstförfrågningar effektivt
- Säkra din WordPress-webbplats
- Granska tredjepartskontrakt
- WordPress och CCPA-efterlevnad: Vanliga frågor
- Ytterligare resurser för integritetsreglering
Utför en datarevision
Det första steget är att identifiera och dokumentera alla typer av personuppgifter du samlar in, bearbetar och lagrar. Till att börja med rekommenderar jag att du listar alla WordPress-plugins och verktyg som samlar in data på din webbplats, såsom analysplugins, formulärbyggare och SEO-plugins.
Om du till exempel har skapat ett offert-formulär, kan din formulärbyggare-plugin samla in besökarens namn, företagsnamn och befattning. För varje verktyg, ställ dig själv dessa frågor:
- Vilka specifika personuppgifter samlas in? Detta kan vara namn, e-postadresser, IP-adresser eller betalningsuppgifter.
- Var lagras dessa data? Finns det på din egen server, eller skickas det till en tredjepartstjänst?
- Varför samlas dessa data in? Är det nödvändigt eller onödigt, och hur använder du det?
- Hur länge sparas dessa data? Har du en policy för lagringstid för det?
- Delas dessa data med någon? Är det särskilt några tjänsteleverantörer eller annonsörer inblandade?
Jag rekommenderar att du registrerar svaren i ett enkelt kalkylblad, så att du har en dokumenterad översikt att referera till när dina integritetspraxis ändras.
Medan du har listan framför dig, leta efter något du helt enkelt kan sluta samla in. Varje formulärfält och spårningsskript du tar bort är data du aldrig behöver skydda, avslöja eller radera senare.
Skapa en integritetspolicy
En integritetspolicy förklarar vilka personuppgifter du samlar in, varför du samlar in dem och med vem du delar dem.
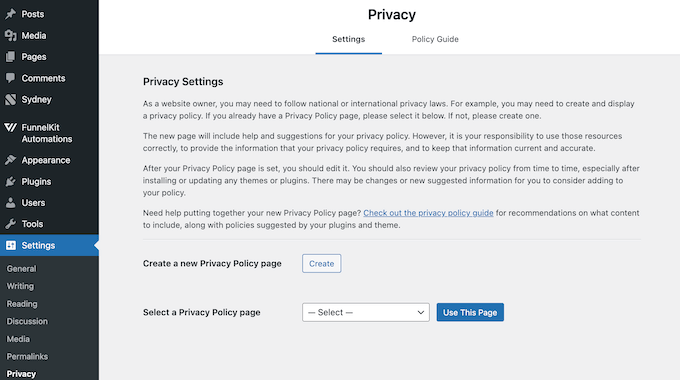
WordPress levereras med en inbyggd generator för detta, som du hittar under Inställningar » Integritet i din instrumentpanel.
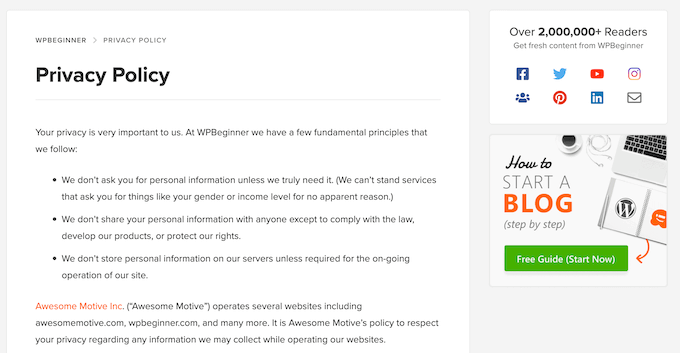
Alternativt kan du använda vår WPBeginner integritetspolicy som utgångspunkt.
Kom bara ihåg att ersätta varje referens till WPBeginner med namnet på din egen webbplats.
Vi har också en komplett, steg-för-steg-guide om hur man lägger till en integritetspolicy i WordPress.
Har du redan en integritetspolicy? Uppdatera den sedan för att täcka de sex CCPA-rättigheterna som listas tidigare, och berätta för besökarna hur de ska använda dem. Du kan till exempel länka till ett kontaktformulär där de kan begära en kopia av sina uppgifter.
Ett nyare krav är lätt att missa.
Du måste lista kategorierna av känsliga personuppgifter du samlar in, såsom kontouppgifter eller exakt platsinformation.
Slutligen måste din integritetspolicy vara lätt att hitta, så länka den i din webbplats sidhuvud eller sidfot för att ha den på varje sida. Det är också värt att granska den när dina databehandlingsmetoder ändras.
Lägg till en cookie-popup
CCPA kräver inte alltid att besökare godkänner datainsamling, men det kräver att de kan få information om det och välja bort det. En cookie-popup gör båda, berättar för besökarna vilka cookies du använder och varför, och ger dem ett enkelt sätt att tacka nej.
Det finns många plugins för cookie-banners på marknaden, men jag rekommenderar WPConsent, ett plugin för integritetsefterlevnad byggt för att uppfylla många olika integritetsstandarder, inklusive CCPA.
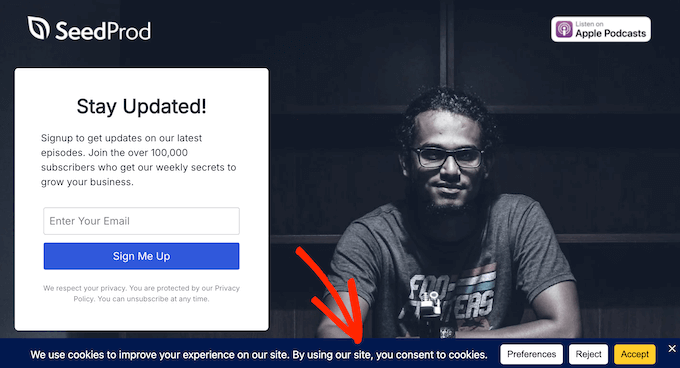
Vi använder WPConsent för att visa cookie-banners och hantera användares samtycke på våra egna webbplatser.
Det kostnadsfria WPConsent-pluginet kommer med många viktiga funktioner: cookie-bannern, automatisk skriptblockering, webbplatsens cookie-skanner, en generator för cookie-policy och stöd för Google Consent Mode v2.
Premiumversionen av WPConsent lägger till samtyckesloggar, schemalagda om-skanningar, platsregler, automatiserade översättningar och en dedikerad sida för 'Sälj inte'. Samtyckesloggarna och sidan 'Sälj inte' är de två som är specifikt viktiga för CCPA-efterlevnad.
💡 Vill du lära dig mer om vår direkta erfarenhet med WPConsent? Läs vår djupgående WPConsent-recension.
För att komma igång, installera och aktivera pluginet, som vanligt. Vid aktivering kommer WPConsent att skanna hela din webbplats efter aktiva cookies och registrera alla den hittar.
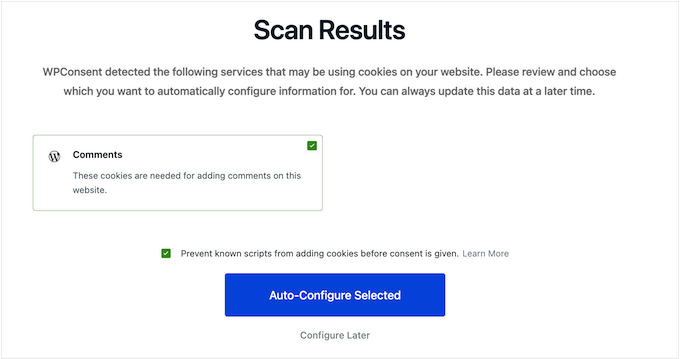
En installationsguide guidar dig sedan genom anpassningen av popupen.
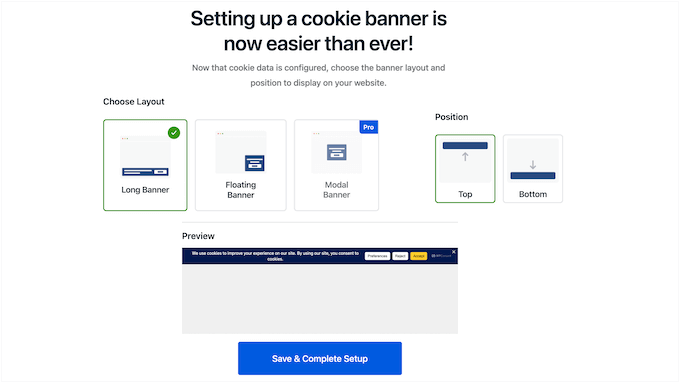
När du är nöjd med bannern, spara dina ändringar och du är klar. För mer information, se vår guide om hur man lägger till en cookie-popup i WordPress.
Skriv en separat cookiepolicy
Tillsammans med din banner är det en bra idé att publicera en cookie-policy.
En bra sådan listar typerna av cookies du använder, såsom nödvändiga, analys eller marknadsföring, förklarar deras syfte, såsom att spåra webbplatsbesökare eller leverera riktade annonser, och anger vilka personuppgifter de samlar in, som IP-adresser eller webbhistorik.
Du bör också länka till den från både din huvudsakliga integritetspolicy och din cookie-banner, så att besökare kan hitta den enkelt.
Än en gång, WPConsent kan hantera detta åt dig, med samma skanning som hittade dina aktiva cookies. För att ställa in det, gå till WPConsent » Inställningar, öppna rullgardinsmenyn för Cookie-policy och välj den sida där du vill att policyn ska visas.
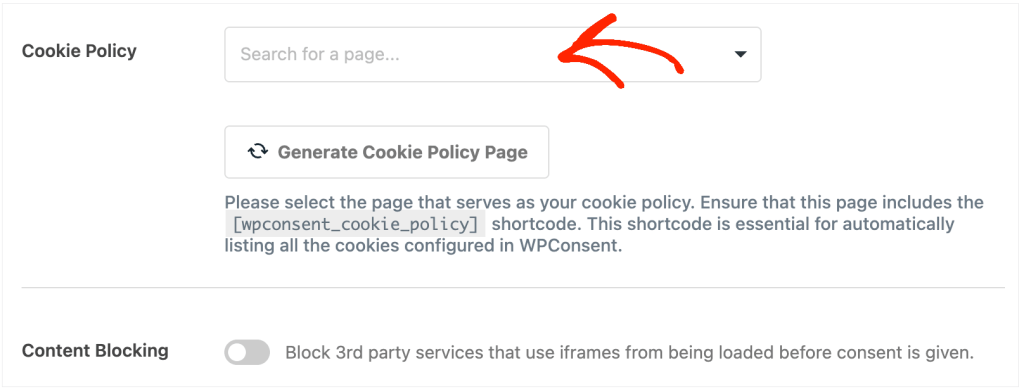
WPConsent lägger sedan till policyn på den sidan.
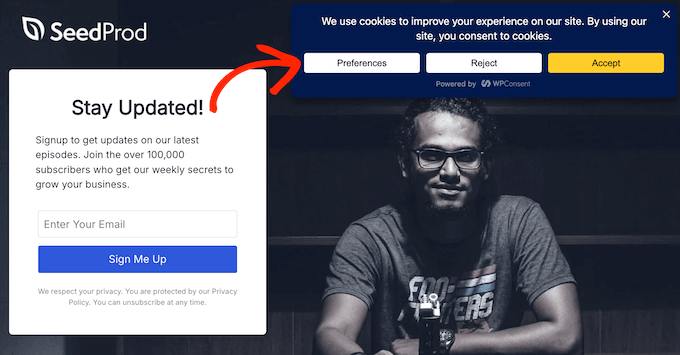
Besökare kan nå policyn direkt från din banner genom att klicka på knappen ‘Inställningar’.
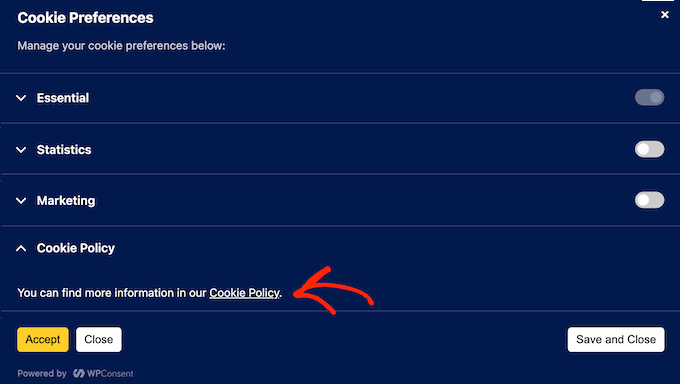
Därifrån väljer de länken ‘Cookiepolicy’.
Blockera tredjepartsskript
CCPA-efterlevnad gäller även för externa spårningsverktyg på din webbplats, som Google Analytics och Facebook Pixel. Eftersom dessa spårningsverktyg samlar in data från dina besökare, är du ansvarig för hur de samlar in, lagrar och använder den, och du måste låta besökare välja bort.
Du kan styra dessa verktyg via automatisk skriptblockering, som stoppar spårningsskript från att laddas tills en besökare ger sitt samtycke. Det gör tredjepartsspårning till en aktivt val, vilket går utöver vad CCPA kräver.
Men när dina spårare väntar på samtycke kommer Google Analytics bara att räkna de personer som klickar på ‘Acceptera’. Det innebär att din rapporterade trafik kommer att minska. Vissa besökare tackar nej, och andra svarar aldrig på bannern.
WPConsent hanterar skriptblockering åt dig, och funktionen ingår i gratispluginet. Den känner igen vanliga spårningsskript som Google Analytics, Google Ads och Facebook Pixel, och håller tillbaka dem så att de inte kan sätta cookies förrän en besökare ger tillstånd.
För att säkerställa att detta fungerar på din webbplats, gå till WPConsent » Inställningar, hitta reglaget för Skriptblockering och slå på det.
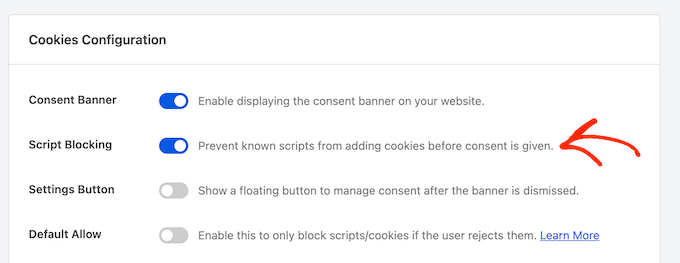
Klicka sedan på ‘Spara ändringar’.
För att kontrollera att det fungerade, öppna din webbplats i ett privat webbläsarfönster och visa sidkällan, vilket är den råa HTML som din webbläsare tog emot. En spårare som WPConsent håller tillbaka visas med ‘type=text/plain’ istället för en aktiv adress.
Om du använder ett cachningsplugin, rensa din WordPress-cache efter att ha aktiverat denna inställning, annars kommer blockeringen inte att fungera för dina besökare.
Kalifornisk lag kräver också att webbplatser respekterar Universal Opt-Out Mechanisms (UOOMs), som är webbläsar- eller tilläggssignaler som sänder ut en användares integritetsval över varje webbplats de besöker. Den huvudsakliga är Global Privacy Control (GPC), som skickas automatiskt av webbläsare som Brave och tillägg som DuckDuckGo.
Kaliforniens första CCPA-handläggningsåtgärd var en uppgörelse på 1,2 miljoner dollar med Sephora, specifikt för att företaget misslyckades med att bearbeta GPC-signaler.
WPConsent kan upptäcka och respektera dessa signaler, men det är avstängt som standard. Gå till WPConsent » Inställningar och välj fliken ‘Avancerat’.
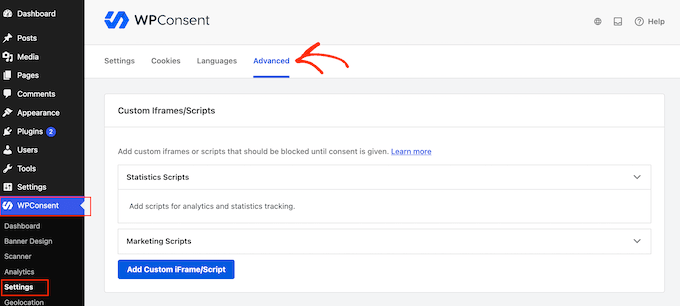
Därefter aktiverar du reglaget ‘Respektera Global Privacy Controls’ och klickar på ‘Spara ändringar’.
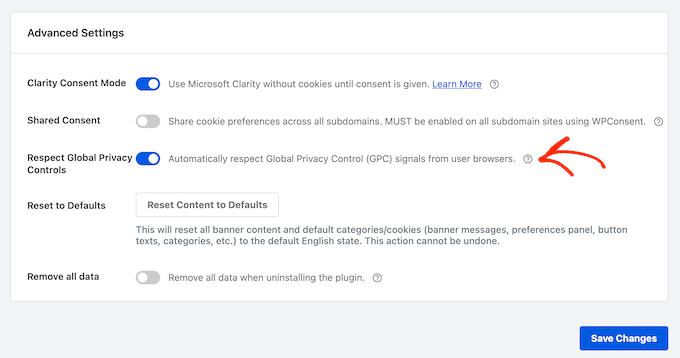
WPConsent stänger nu av icke-väsentliga cookies för besökare som skickar en GPC-signal, så de kommer inte att se din banner alls. Det visar dem också bekräftelsemeddelandet som reglerna för 2026 kräver.
Spåra och logga besökares samtycke
Om din datahantering någonsin ifrågasätts, eller om tillsynsmyndigheter granskar dig, måste du bevisa att du respekterade dina besökares val. En samtyckeslogg är det beviset.
WPConsent Pro registrerar detta åt dig, och fångar varje besökares anonymiserade IP-adress, deras samtyckesval och datum och tid då dessa val registrerades.
Samtyckesloggning är avstängd tills du aktiverar den, så gå först till WPConsent » Inställningar » Samtyckesloggar och slå på den. Du hittar sedan posterna under WPConsent » Samtyckesloggar i din instrumentpanel.
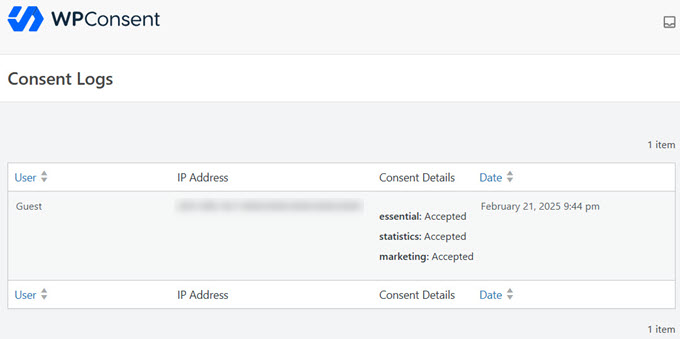
Om du behöver dela dem med en revisor kan du exportera loggen direkt från din instrumentpanel.
Bygg förtroende med opt-out
CCPA kräver en tydlig länk "Sälj eller dela inte mina personliga uppgifter" på din startsida och varje sida där du samlar in personlig information, vilket är anledningen till att den normalt finns i sidfoten och pekar på en dedikerad opt-out-sida.
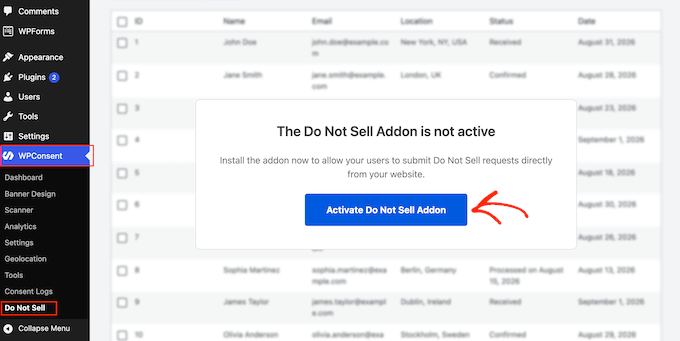
Det enklaste sättet att hantera detta i WordPress är WPConsents Do Not Sell-tillägg, som kan placera ett färdigt formulär för begäran på vilken sida som helst. Tillägget ingår i Plus-planen och högre.
För att installera det, gå till WPConsent » Do Not Sell och klicka på installationsknappen.
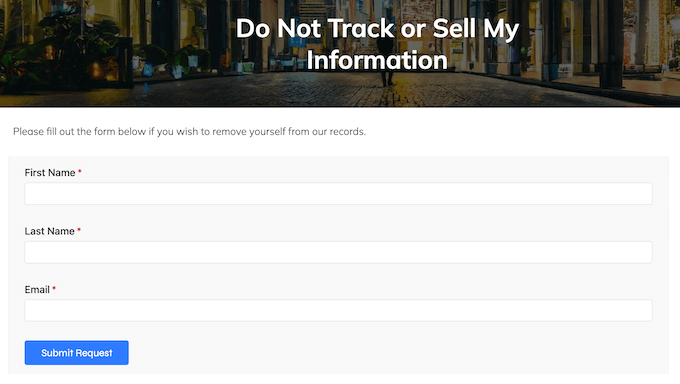
Gå sedan till WPConsent » Do Not Sell, välj fliken "Konfiguration" och klicka på "Skapa Do Not Sell-sida". WPConsent skapar sidan med opt-out-formuläret redan på den. Om du hellre vill använda en sida du redan har publicerat, välj den från rullgardinsmenyn "Do Not Sell-sida" istället.
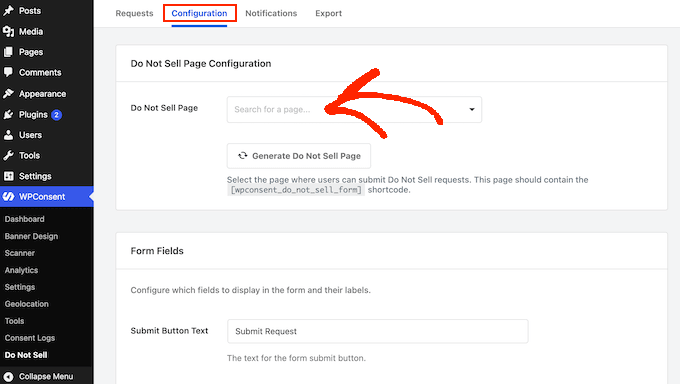
Du kan nu välja vilken information formuläret frågar efter. Behåll det till fälten för namn och e-post som redan finns på, eftersom en opt-out inte är en begäran du behöver verifiera, och extra fält bara skapar friktion.
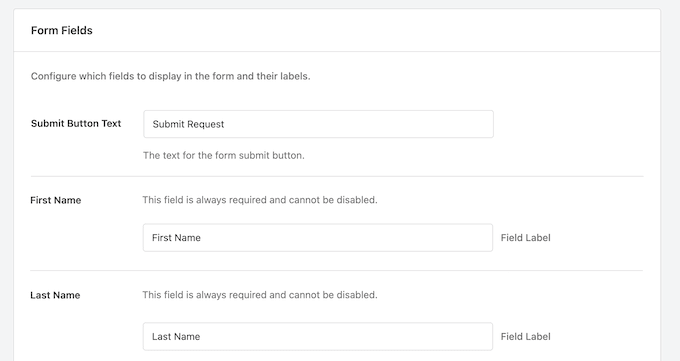
Lägg slutligen till en länk till den här sidan i din sidfotsmeny så att den visas på varje sida. Besökare kan sedan använda den för att välja bort försäljning eller delning av sina personuppgifter. För en mer detaljerad genomgång, se vår guide om hur man skapar en Do Not Sell My Info-sida i WordPress.
WPConsent loggar varje begäran med namn, e-postadresser, tidsstämplar och status, och lagrar dem på din egen webbplats. Varje begäran är en uppgift snarare än en omkoppling: ta bort den personen från eventuella annonsmålgrupper eller kundlistor du laddar upp till annonsplattformar, markera sedan begäran som behandlad.
Stöd 'Rätten att korrigera'
Konsumenter kan be dig att korrigera felaktiga personuppgifter du har om dem. Det enklaste sättet att stödja detta är ett formulär för begäran om datakorrigering.
WPForms är perfekt för detta, eftersom dess mall för formulär för personlig information inkluderar en kryssruta "Uppdatera befintlig post" för att hjälpa dig att identifiera korrigeringsbegäranden.
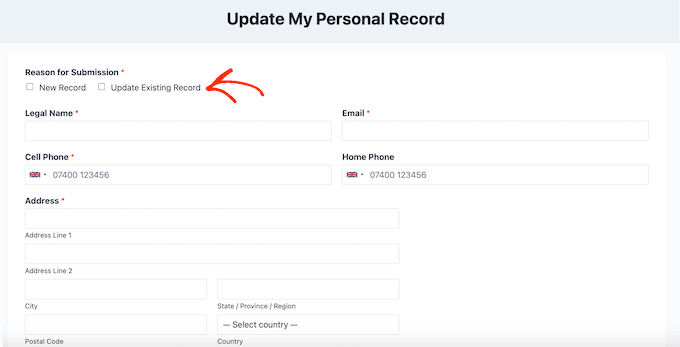
Denna mall ingår i alla betalda WPForms-planer, med början från Basic.
Den täcker juridiskt namn, smeknamn, e-postadress och telefonnummer, och du kan lägga till fler fält i dra-och-släpp-redigeraren.
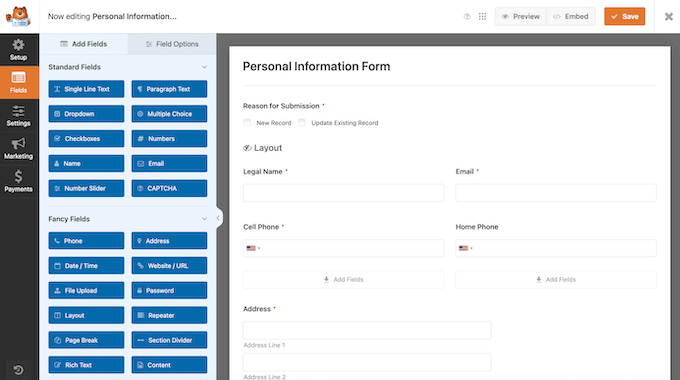
När en korrigeringsbegäran kommer in, verifiera begärarens identitet innan du uppdaterar dina register. Det är också värt att logga varje begäran och den åtgärd du vidtog, vilket fungerar som bevis på efterlevnad om du någonsin blir granskad.
Stöd 'Rätten att radera'
Användare kan också begära att du raderar deras personuppgifter. Jag rekommenderar att hantera detta med ett raderingsformulär byggt med ett plugin som WPForms, som har en dedikerad mall för GDPR-begäran om radering. Den mallen är en del av WPForms Pro och högre.
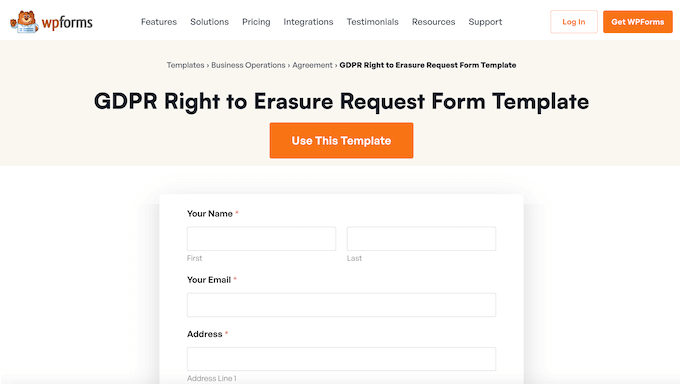
🌟 Vill du lära dig mer om detta kraftfulla plugin för formulärskapande? Läs vår detaljerade WPForms-recension.
När formuläret är live, länka till det från din integritetspolicy-sida eller bädda in det direkt, så att besökare kan hitta det.
WPForms har också ett inbyggt system för hantering av inlägg, så att du kan filtrera inlämningar över dina formulär och snabbt upptäcka raderingsförfrågningar.
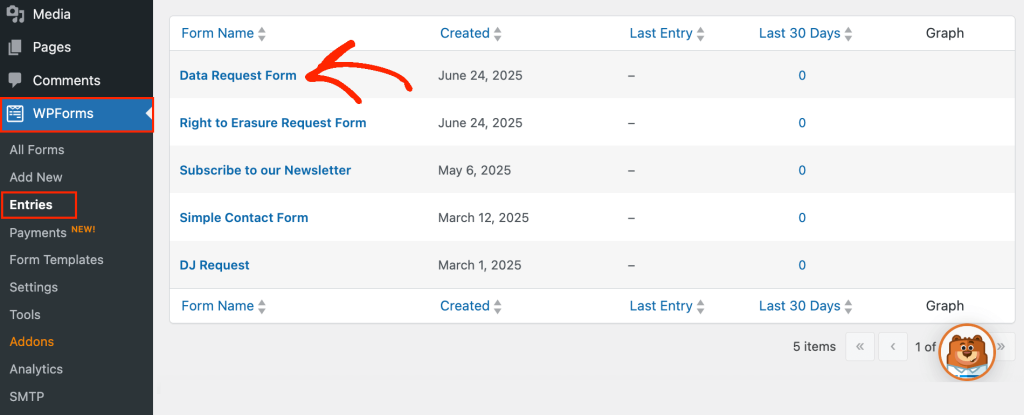
För att granska dina inlägg, gå till WPForms » Inlägg, där du ser varje formulär på din webbplats.

Hitta ditt formulär för databorttagning och klicka på det för att se alla dina 'radera data'-förfrågningar.
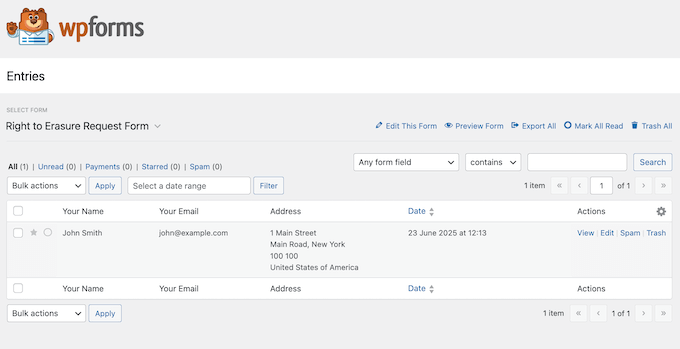
Verifiera alltid användarens identitet innan du raderar deras information, eftersom denna åtgärd är permanent och inte kan ångras.
När verifieringen är klar, gå till Verktyg » Radera personuppgifter.
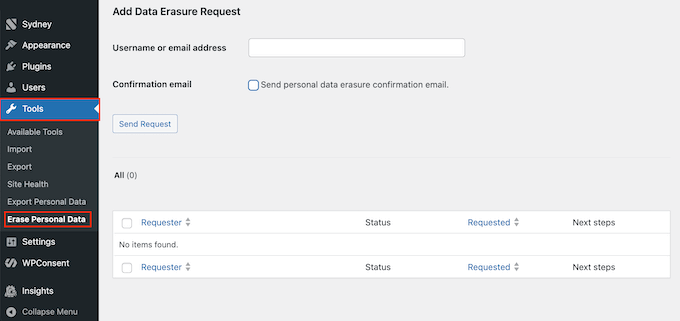
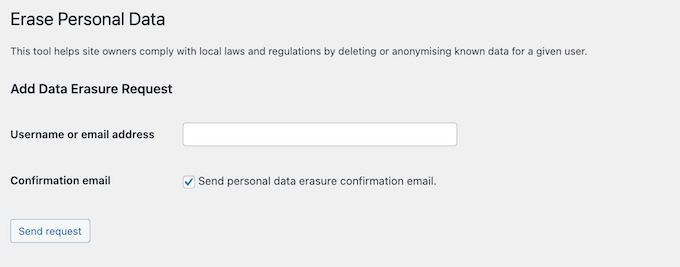
I fältet 'Användarnamn eller e-postadress', skriv in uppgifterna för användaren du vill ta bort. Verktyget har också en inställning 'Skicka bekräftelsemejl om radering av personuppgifter', som talar om för användaren när du är klar.
Hantera dataåtkomstförfrågningar effektivt
Under Rätten att veta, kan konsumenter begära en fullständig rapport över de personuppgifter du har samlat in, lagrat eller delat om dem.
Sedan 1 januari 2026 är detta inte längre begränsat till ett rullande 12-månadersfönster, så om du behåller kunddata längre än ett år måste du gå tillbaka så långt som till 1 januari 2022.
WPForms erbjuder en färdig mall för formulär för databegäran för detta, som är en del av WPForms Pro och högre.
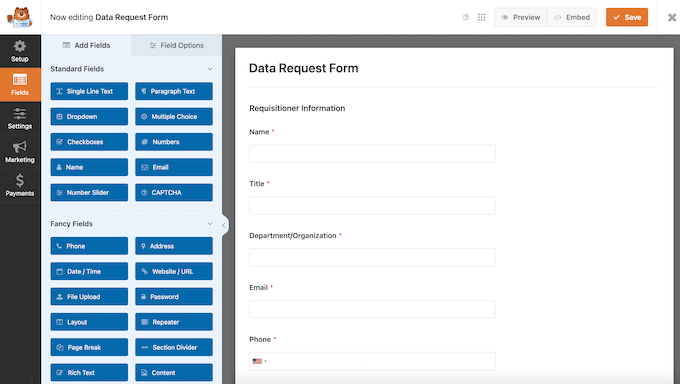
Efter att ha lagt till detta formulär på din webbplats, gå till WPForms » Inlägg och välj det för att se förfrågningarna när de kommer in.
För att besvara en, exportera personens information som en .zip-fil genom att gå till Verktyg » Exportera personuppgifter.
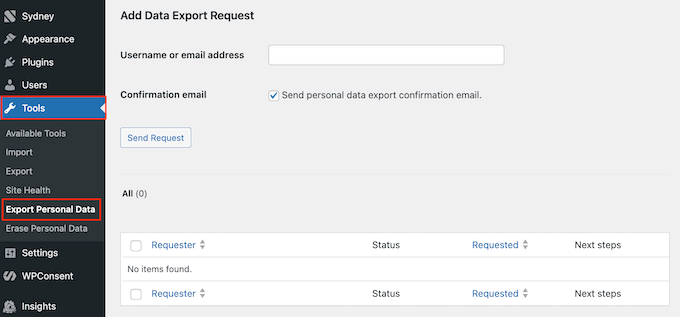
Ange användarens e-postadress eller användarnamn, klicka på Skicka begäran och dela sedan .zip-filen med personen som bad om den.
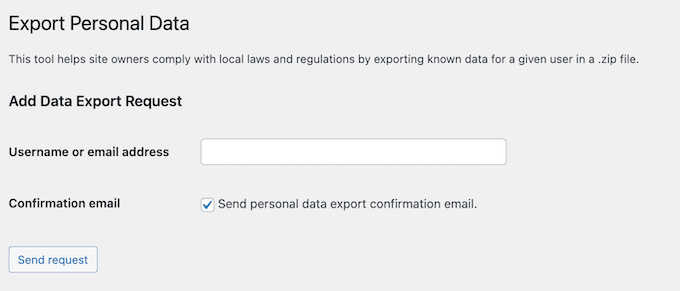
För en närmare titt på båda de inbyggda verktygen, se vår guide om hur man exporterar och raderar personuppgifter i WordPress.
Säkra din WordPress-webbplats
CCPA tillåter konsumenter att stämma dig för ett brott orsakat av underlåtenhet att implementera rimliga säkerhetsåtgärder, till $107 till $799 per konsument, per incident. Det gör att säkra din webbplats är ett lagkrav, inte bara god praxis.
Med detta i åtanke, se till att du har grunderna täckta: ett säkerhetsplugin, regelbundna uppdateringar, starka lösenord med tvåfaktorsautentisering, pålitlig hosting, säkerhetskopior och spam-skydd på dina formulär. Vår ultimata WordPress-säkerhetsguide täcker varje steg för steg.
- Installera ett säkerhetsplugin för att skydda din webbplats från skadlig kod, brute force-attacker och andra vanliga hot.
- Håll WordPress kärna, plugins och teman uppdaterade, eftersom föråldrad programvara är en av de vanligaste orsakerna till säkerhetsbrister.
- Använd starka, unika lösenord för alla administratörskonton och aktivera tvåfaktorsautentisering där det är möjligt.
- Välj en pålitlig WordPress-värdleverantör som erbjuder SSL-certifikat, brandväggar och säkerhetsuppdateringar på servernivå.
- Ställ in regelbundna WordPress-säkerhetskopior så att du snabbt kan återhämta dig efter ett intrång eller dataförlust.
- Lägg till antispam-skydd som CAPTCHA till dina formulär för att förhindra automatiserade attacker och spam-inlämningar.
Tillsammans är dessa steg vad 'rimliga säkerhetsåtgärder' betyder i praktiken.
Granska tredjepartskontrakt
Om du delar personuppgifter med tredjepartstjänster, som t.ex. e-postmarknadsföringstjänster, analysverktyg, betalningsprocessorer eller annonsnätverk, kräver CCPA ett avtal som begränsar vad de kan göra med den. I praktiken bygger de stora leverantörerna in detta i sina standardvillkor, så kontrollera att varje leverantörs villkor eller databehandlingsavtal täcker Kalifornien, och notera det i ditt revisionskalkylblad.
WordPress och CCPA-efterlevnad: Vanliga frågor
Är GDPR strängare än CCPA?
Generellt ja, GDPR är strängare. Den största praktiska skillnaden är samtycke, eftersom GDPR kräver att besökare aktivt godkänner innan du ställer in icke-väsentliga cookies, medan CCPA mestadels fungerar på en opt-out-basis.
GDPR gäller även för alla organisationer som hanterar EU-invånares data, oavsett hur små de är, medan CCPA endast gäller när du når specifika tröskelvärden. Det innebär att en liten blogg kan undantas från CCPA samtidigt som den fortfarande är helt bunden av GDPR.
För hela genomgången, se vår ultimata guide till WordPress och GDPR-efterlevnad.
Min webbplats ligger under CCPA-trösklarna. Gäller andra delstatliga integritetslagar för mig?
Mycket möjligt, eftersom varje stat sätter sina egna tröskelvärden. Cirka 20 stater har nu omfattande konsumentskyddslagar i kraft, och flera av dem täcker företag som CCPA inte skulle gälla för.
Lyckligtvis behöver du inte en separat strategi för var och en, eftersom en integritetspolicy, en skriptblockerande banner, ett system för dataförfrågningar och en samtyckeslogg hjälper dig att uppfylla integritetslagar i flera stater.
För de delstatsspecifika detaljerna, se våra guider till VCDPA-efterlevnad i WordPress och UCPA-efterlevnad i WordPress, eller vår guide till WordPress integritetsefterlevnad för de gemensamma reglerna.
Hur ofta bör jag granska min CCPA-efterlevnad?
Varje webbplats är annorlunda, men jag rekommenderar att granska minst en gång per år, och varje gång du gör stora ändringar i hur du hanterar användardata. Eftersom böterjusteras för inflation vartannat år, dubbelkolla alla specifika siffror i din dokumentation 2027.
Ytterligare resurser för integritetsreglering
Dessa resurser hjälper dig att hålla dig uppdaterad med utvecklande integritetsregleringar och bästa praxis:
- Den ultimata guiden till WordPress integritetsanpassning
- Hur du vet om din WordPress-webbplats använder cookies
- Hur du skapar en sida för att inte sälja min information i WordPress
- Den ultimata guiden till WordPress-säkerhet – steg för steg
Jag hoppas att denna ultimata guide till WordPress CCPA-efterlevnad har hjälpt dig att förstå denna viktiga integritetslag. Därefter kanske du vill se våra experters val för de bästa WordPress-säkerhetspluginsen eller de bästa analyslösningarna för WordPress-användare.
Om du gillade den här artikeln, prenumerera gärna på vår YouTube-kanal för WordPress-videoguider. Du kan också hitta oss på Twitter och Facebook.



vaibhav
tack, det var mycket hjälpsamt
WPBeginner Support
Glad att det var till hjälp!
Admin
mike
mycket grundlig artikel.. sparar för senare när jag förhoppningsvis uppfyller kriterierna!
WPBeginner Support
Glad att du gillade det och det kommer att finnas här när du är redo
Admin
Ashraful Haque Akash
Tack för denna viktiga och detaljerade information.
WPBeginner Support
Varsågod!
Admin
Kamran
Tack för det fantastiska och detaljerade inlägget.. Letade efter detta länge
WPBeginner Support
Varsågod
Admin
Huzaifa Al Mesbah
Fantastisk guide om CCPA-efterlevnad för WordPress! Dina tydliga, handlingsbara steg gör detta komplexa ämne mycket enklare att hantera. Tack för de praktiska tipsen om datarevisioner och användning av WPConsent!
WPBeginner Support
Varsågod, glad att vår guide var till hjälp!
Admin
Faisal Ahammad
Tack för den här tydliga och hjälpsamma guiden! Som nybörjare fann jag steg-för-steg-instruktionerna och plugin-rekommendationerna verkligen lätta att följa. Det gör CCPA-efterlevnad mindre förvirrande och mer genomförbar. Uppskattar de praktiska tipsen!
WPBeginner Support
Varsågod!
Admin
Okafor Franklyn Chukwuemeka
Dataintegritet är avgörande vid webbutveckling, som nybörjare i WordPress lärde jag mig den hårda vägen. Tack för denna insikt.
WPBeginner Support
Varsågod!
Admin
Arsalan
Bra guide! CCPA kan vara förvirrande, så att ha en tydlig, steg-för-steg-nedbrytning för WordPress-användare är otroligt hjälpsamt.
WPBeginner Support
Glad att du gillade vår guide!
Admin
Toine
Mycket trevligt! Tack
WPBeginner Support
Varsågod
Admin
AM
Tack för en mycket informativ artikel. Jag uppskattar verkligen att du satte CA-kraven först. Jag måste sälja MÅNGA böcker för att nå de trösklarna.
WPBeginner Support
Glad att vi kunde dela
Admin
Aiesha
Hjälpsamt som alltid, tack!
WPBeginner Support
Varsågod!
Admin
Kerri
Mycket hjälpsamt. Låter som att jag inte behöver vara orolig.
WPBeginner Support
Glad att vi ändå kunde uppmärksamma dig på det
Admin
Amandine
En bra artikel och guide för att hantera CCPA och data i allmänhet.
Jag visste inte att man måste följa CCPA även om man inte är baserad i USA. Jag kommer definitivt att ta tag i det.
Skulle gärna vilja ha ett inlägg om hur man hanterar flera dataskyddslagar.
WPBeginner Support
Vi kommer att undersöka möjligheten i framtiden
Admin
April
Bra information här om CCPA-efterlevnad. Tack för detta!
WPBeginner Support
Varsågod!
Admin
Matt
Gäller inte riktigt mig men en bra artikel! Ni gör bra grejer.
WPBeginner Support
Glad att du gillar vårt innehåll, även om det inte krävs för din webbplats, innehåller det användbara verktyg för dina användare
Admin
Amr Fawzy Amer
Den guiden är så hjälpsam. Tack för det stora arbete du lagt ner på detta.
WPBeginner Support
Varsågod, glad att vår guide var till hjälp!
Admin
Pierre Wouters
Jag har följt WP Beginner i många år och har alltid hittat något nytt eller en användbar handledning.
Tack!
WPBeginner Support
Varsågod
Admin
Nonofo Joel
Detta är ett utmärkt inlägg om CCPA-efterlevnad, som WordPress-användare som får trafik från Kalifornien är det bra insikt för mig att implementera på webbplatser jag har byggt.
WPBeginner Support
Glad att du fann vår artikel hjälpsam
Admin
Aina Oluwatimilehin
WPbeginner har varit min go-to-sida för resurser om WP.
Tack.
WPBeginner Support
Varsågod
Admin
Sridhar Paruchuri
Wow, det här är precis den typ av resurs jag har letat efter! Den stegvisa genomgången från datarevisioner till hantering av raderings- och åtkomstförfrågningar gör CCPA-efterlevnad helt hanterbar. Jag uppskattar särskilt hur du gick igenom användningen av WPConsent för cookiehantering och WPForms för användardataförfrågningar. Det tar det som verkar vara en juridisk huvudvärk och förvandlar det till genomförbara WordPress-steg. Tack för att du gör integritetsefterlevnad så tillgänglig och praktisk för icke-jurister som jag.
WPBeginner Support
Du är välkommen, glad att vår guide kan vara till hjälp
Admin
Christian Morris
Vilket informativt inlägg
WPBeginner Support
Glad att du tycker det
Admin
Vidya Sury
Tack för att du förklarade allt så tydligt. Samtycke är ett förvirrande ämne just nu och det är svårt att förstå vad vi behöver göra för att vara på den säkra sidan.
WPBeginner Support
Varsågod!
Admin
Syed Sazzadul Bari
Detta var en genuint hjälpsam och aktuell guide – tack för att du bröt ner ett så komplext ämne på ett nybörjarvänligt sätt. I takt med att integritetslagarna blir strängare är det lätt för små webbplatsägare att känna sig överväldigade. Din steg-för-steg-metod och omnämnandet av verktyg som WPConsent ger verkligt, handlingskraftigt värde. Särskilt uppskattades betoningen på att bygga förtroende, inte bara undvika böter – något vi ofta missar i efterlevnadsdiskussioner. Bra jobbat!
WPBeginner Support
Varsågod!
Admin
Abid Hasan
Bra artikel, tack för insikterna.
WPBeginner Support
Varsågod!
Admin
Foysal
Tack för att du delade denna nybörjarvänliga guide.
WPBeginner Support
Varsågod!
Admin
Gopal K
mycket hjälpsamt för bloggare
WPBeginner Support
Glad att du tycker det
Admin
Helen Putre
Tack för den djupgående analysen av integritetsefterlevnad och hur man förbättrar den på min webbplats.
WPBeginner Support
Varsågod!
Admin
Caron
Tack för en så djupgående artikel, fantastiskt!
WPBeginner Support
Varsågod!
Admin
Bruce Spedding
Jag är aldrig säker på om jag är skyldig att följa detta – baserad i Nya Zeeland
WPBeginner Support
Även om det inte krävs för din webbplats, finns det användbara verktyg för användare att ha i dessa rekommendationer
Admin
Stuart Hasson
WP Beginner har varit SÅ hjälpsam med att ge mig insikter och uppdateringar för att göra min webbplats mer användbar och produktiv.
WPBeginner Support
Glad att våra guider har varit till hjälp
Admin
David
Coolt. bitar. Läser dig nästan varje morgon!
WPBeginner Support
Glad att vi kan vara din morgonläsning
Admin
Reza
Mycket som jag inte visste här, tack.
WPBeginner Support
Glad att vi kunde dela
Admin
Sieglinde Anderson
Jag har använt WPBeginners handledningar i över 10 år. Jag fick sådan hjälpsam information inte bara för min blogg utan även för min webbplats. Jag samlade de flesta av dem i en fil men tyvärr förstörde orkanen Helene mitt internet i över 3 månader och Microsoft tog bort alla sparade filer där de inte kan hittas.
Jag vet att informationen jag behöver finns på WPBeginners webbplats och jag känner mig mycket tacksam över att jag kan komma åt och få det jag behöver lära mig. Tack för din generositet och all information du tillhandahåller gratis.
WPBeginner Support
Kul att vi kan fortsätta erbjuda våra handledningar för dig!
Admin
Robert Tillotson
Wow, mycket grejer här. För långt för att läsa och ta till sig på en sittning.
WPBeginner Support
Du kan alltid komma tillbaka och gå igenom en del av artikeln istället för allt på en gång
Admin
Carolyn Dean
Tack för denna viktiga och detaljerade information.
WPBeginner Support
Varsågod!
Admin
Lisa Angle
Tack för allt du gör för att hjälpa folk att lära sig WordPress!
WPBeginner Support
Glad att vi kan vara till hjälp
Admin
René Joergensen
Tack för att du delade med dig om CCPA och hur man undviker att bryta mot lagen och riskera böter.
WPBeginner Support
Varsågod
Admin
Daphane
Jag uppskattar all utbildning du ger om Wordpress och spotlight-nyheter
WPBeginner Support
Glad att höra att du tycker att vårt innehåll är användbart
Admin
Paul Sahota
Utmärkt sammanfattning av CCPA-kraven för WordPress-användare. Avsnittet om datahantering och plugin-rekommendationer stack ut, särskilt WPForms-integrationen för dataåtkomstförfrågningar.
Jag skulle gärna se ett framtida inlägg som jämför CCPA med GDPR för webbplatsägare i flera regioner.
WPBeginner Support
Vi kommer att undersöka möjligheten
Admin
Dayo
Jag har inte riktigt tänkt på integritets- och efterlevnadsetiken, kanske för att jag är i Afrika där sådana lagar inte efterlevs i hög grad. Jag kommer att se till att ta det på allvar från och med idag, med början med WPConsent-pluginet.
Tack.
WPBeginner Support
Glad att vi kunde dela detta med dig
Admin
Jesse Mwangi
Den här guiden är otroligt hjälpsam – särskilt för utvecklare och webbplatsägare som arbetar med kunder i eller som riktar sig till Kalifornien. Uppdelningen av vad CCPA är, hur det skiljer sig från GDPR och hur du gör din WordPress-webbplats kompatibel är mycket tydlig och handlingsbar.
Tack WPBeginner för att du alltid gör komplexa ämnen lättare att förstå och implementera. Jag kommer definitivt att referera till detta i framtida projekt!
WPBeginner Support
Varsågod, glad att du fann guiden hjälpsam!
Admin
Olena
Tack för ett så intressant och hjälpsamt inlägg!
WPBeginner Support
Kul att du fann det hjälpsamt!
Admin
Samuel Ipinlaiye
Fantastiskt. Mycket insiktsfull artikel.
WPBeginner Support
Glad att du tycker det
Admin
Md Moniruzzaman Monir
Tack för ditt detaljerade svar.
WPBeginner Support
Varsågod
Admin