


Te întrebi dacă Legea privind confidențialitatea consumatorilor din California (CCPA) se aplică de fapt site-ului tău WordPress? Pentru majoritatea site-urilor web mici, răspunsul sincer este probabil nu. Dar definiția legii privind „partajarea” informațiilor personale este suficient de largă pentru a acoperi o etichetă Google Analytics sau un Pixel Facebook, iar California nu este singurul stat care scrie reguli de acest gen.
Am lucrat la acest lucru pe propriile noastre site-uri web, așa că știu ce părți ale CCPA ating un site WordPress tipic și ce părți poți lăsa în siguranță deoparte.
În acest ghid, îți voi arăta cum să asiguri conformitatea CCPA pentru site-urile WordPress.
⚠️ Nu suntem avocați și nimic de pe acest site nu ar trebui considerat consultanță juridică.
Răspunsul rapid – CCPA se aplică afacerii dvs. cu scop lucrativ dacă îndeplinește oricare dintre aceste trei criterii:
- Afacerea dvs. generează peste 26.625.000 USD în venituri brute anuale.
- Cumpărați, vindeți sau partajați informațiile personale a 100.000 sau mai multor rezidenți sau gospodării din California pe an.
- Obțineți 50% sau mai mult din venitul dvs. anual din vânzarea sau partajarea datelor personale ale rezidenților din California.
Dacă acest lucru se aplică dvs., respectarea legii implică cinci sarcini principale:
- Auditați ce colectați – Efectuați un audit al datelor care acoperă fiecare plugin și script de pe site-ul dvs.
- Dezvăluiți ce faceți cu ele – Publicați o politică de confidențialitate care detaliază clar datele pe care le colectați, de ce le colectați și drepturile vizitatorului.
- Întrebați înainte de a urmări – Adăugați un banner de cookie-uri care blochează scripturile terțe până când utilizatorii își dau explicit consimțământul.
- Înregistrați fiecare alegere de consimțământ – Păstrați un jurnal de consimțământ pentru a putea dovedi conformitatea dacă sunteți vreodată auditat.
- Răspundeți rapid la solicitări – Gestionați solicitările de acces, corectare și ștergere cu un formular și instrumentele încorporate ale WordPress.
Ce este Legea privind confidențialitatea consumatorilor din California (CCPA)?
California Consumer Privacy Act (CCPA) oferă rezidenților din California control direct asupra modului în care companiile colectează, stochează și partajează informațiile lor personale. Definiția sa de „informații personale” este largă, acoperind nume, adrese de e-mail, istoricul de navigare și chiar date biometrice.
La fel ca Regulamentul General privind Protecția Datelor (GDPR), CCPA nu afectează doar companiile din California. Dacă gestionați date despre persoanele care locuiesc acolo, atunci se poate aplica dvs., indiferent unde este bazat site-ul dvs. WordPress.
Cuvântul care îi încurcă pe oameni este „partajare”. S-ar putea să nu vindeți niciodată datele nimănui, dar dacă site-ul dvs. rulează reclame afișate, un Pixel Facebook sau Google Analytics cu funcții de publicitate activate, partajați informații personale pentru publicitate țintită, iar CCPA tratează acest lucru la fel ca o vânzare.
Chiar și sub aceste praguri, urmarea acestor practici construiește încredere și vă pregătește pentru celelalte legi privind confidențialitatea statelor care s-ar putea să vi se aplice deja.
De ce ar trebui utilizatorii WordPress să fie preocupați de conformitatea cu CCPA?
Ignorarea CCPA poate deveni costisitoare. Autoritatea de reglementare a confidențialității din California vă poate amenda cu până la 2500 USD per încălcare și până la 8.000 USD pentru fiecare încălcare intenționată sau orice încălcare care implică pe cineva pe care îl cunoașteți a fi sub 16 ani.
Consumatorii vă pot da în judecată direct dacă are loc o breșă din cauza securității dvs. inadecvate.
Oferirea vizitatorilor control real asupra informațiilor lor personale construiește, de asemenea, încredere cu audiența dvs.
Cum afectează CCPA site-ul dvs. WordPress
CCPA oferă vizitatorilor blogului dvs. WordPress sau site-ului web șase drepturi: să știe ce date personale dețineți despre ei, să le ștergeți, să le corectați, să refuze vânzarea sau partajarea lor, să limiteze modul în care utilizați informațiile sensibile și să exercite oricare dintre acestea fără a fi taxați mai mult sau a li se oferi un serviciu mai slab.
Pașii de mai jos vă arată cum să le susțineți pe fiecare.
CIPA și CCPA – Cum afectează site-urile web mici
La 1 ianuarie 2026, noile reglementări CCPA au adăugat reguli privind tehnologia de luare a deciziilor automate, evaluările de risc și auditurile anuale de securitate cibernetică. Deși vizează companiile mari și activitățile pe care un site obișnuit nu le efectuează niciodată, există o dezvoltare care afectează site-urile mici.
Avocații reclamanților au folosit California Invasion of Privacy Act (CIPA), o lege privind interceptarea comunicațiilor din anii 1960, pentru a da în judecată site-uri web pentru înregistrarea obișnuită a sesiunilor, chat live și scripturi de publicitate, cu daune statutare de 5.000 USD per încălcare.
Potrivit unei analize din iulie 2026 a firmei de avocatură Spencer Fane, aceste pretenții au crescut de la aproximativ 600 de depuneri la peste 4.000 și acum reprezintă aproximativ două treimi din litigiile active privind confidențialitatea în California.
CIPA nu stabilește nicio limită de venituri, astfel încât un site mic care rulează analize și un widget de chat este expus într-un mod în care pragurile CCPA nu l-ar sugera niciodată. Instanțele sunt încă împărțite cu privire la faptul dacă aceste statute vechi se aplică urmăririi web moderne, dar soluția practică este să aflați ce cookie-uri setează site-ul dvs., apoi să obțineți consimțământul înainte ca acele scripturi să fie încărcate.
Cum să vă îmbunătățiți conformitatea cu CCPA în WordPress
Puteți face clic pe linkurile de mai jos pentru a sări la orice secțiune:
- Efectuați un audit de date
- Creează o politică de confidențialitate
- Adăugați un Popup pentru Cookie-uri
- Scrie o Politică de Cookie Separată
- Blocați scripturile terțe
- Urmărește și înregistrează consimțământul vizitatorilor
- Construiți încredere cu opțiuni de renunțare
- Susțineți „Dreptul la Corectare”
- Susțineți „Dreptul de a șterge”
- Gestionați eficient cererile de acces la date
- Securizați-vă site-ul WordPress
- Revizuiți Contractele cu Terții
- WordPress și conformitatea CCPA: Întrebări frecvente
- Resurse suplimentare privind reglementările privind confidențialitatea
Efectuați un audit de date
Primul pas este să identificați și să documentați fiecare tip de date personale pe care le colectați, procesați și stocați. Pentru început, recomand să listați toate pluginurile WordPress și instrumentele care colectează date pe site-ul dvs., cum ar fi pluginurile de analiză, constructorii de formulare și pluginurile SEO.
De exemplu, dacă ați creat un formular de solicitare de ofertă, atunci pluginul dvs. de construire a formularelor ar putea colecta numele vizitatorului, numele companiei și funcția. Pentru fiecare instrument, puneți-vă aceste întrebări:
- Ce date personale specifice colectează? Acestea ar putea fi nume, adrese de e-mail, adrese IP sau detalii de plată.
- Unde sunt stocate aceste date? Sunt pe propriul dvs. server sau trimise unui serviciu terț?
- De ce sunt colectate aceste date? Sunt esențiale sau neesențiale și cum le utilizați?
- Cât timp sunt păstrate aceste date? Aveți o politică de retenție pentru acestea?
- Sunt aceste date partajate cu cineva? În special, sunt implicați furnizori de servicii sau agenți de publicitate?
Recomand înregistrarea răspunsurilor într-un spreadsheet simplu, astfel încât să aveți o imagine de ansamblu documentată la care să vă referiți ori de câte ori practicile dvs. de confidențialitate se schimbă.
În timp ce aveți acea listă în fața dvs., căutați orice puteți pur și simplu să nu mai colectați. Fiecare câmp de formular și script de urmărire pe care îl eliminați este o dată pe care nu va trebui să o protejați, să o divulgați sau să o ștergeți mai târziu.
Creați o Politică de Confidențialitate
O politică de confidențialitate explică ce date personale colectați, de ce le colectați și cu cine le partajați.
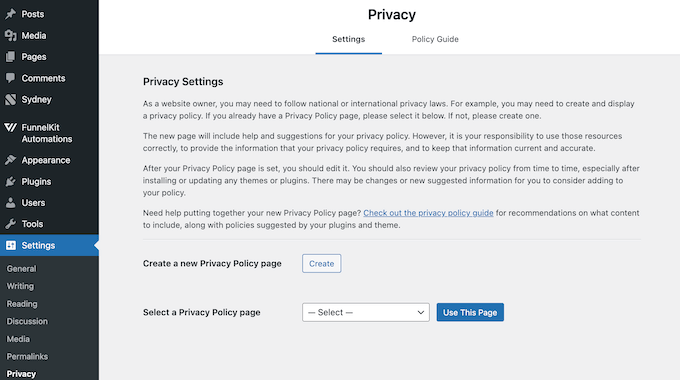
WordPress vine cu un generator încorporat pentru aceasta, pe care îl veți găsi la Setări » Confidențialitate în tabloul de bord.
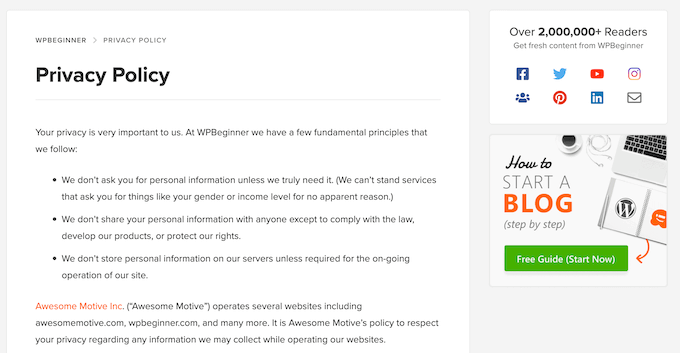
Alternativ, puteți folosi politica de confidențialitate WPBeginner ca punct de plecare.
Doar amintiți-vă să înlocuiți fiecare referință la WPBeginner cu numele propriului dvs. site.
Avem, de asemenea, un ghid complet, pas cu pas, despre cum să adăugați o politică de confidențialitate în WordPress.
Aveți deja o politică de confidențialitate? Atunci actualizați-o pentru a acoperi cele șase drepturi CCPA enumerate mai sus și spuneți vizitatorilor cum să le folosească. De exemplu, ați putea crea o legătură către un formular de contact unde aceștia pot solicita o copie a datelor lor.
O cerință mai nouă este ușor de trecut cu vederea.
Trebuie să enumerați categoriile de informații personale sensibile pe care le colectați, cum ar fi credențialele contului sau geolocația precisă.
În cele din urmă, politica dvs. de confidențialitate trebuie să fie ușor de găsit, așa că legați-o în antetul sau subsolul site-ului dvs. pentru a o plasa pe fiecare pagină. De asemenea, merită revizuită ori de câte ori practicile dvs. de gestionare a datelor se modifică.
Adăugați un Popup pentru Cookie-uri
CCPA nu cere întotdeauna vizitatorilor să își dea acordul pentru colectarea datelor, dar cere ca aceștia să poată afla despre aceasta și să refuze. Un popup pentru cookie-uri face ambele lucruri, spunându-le vizitatorilor ce cookie-uri folosiți și de ce, și oferindu-le o modalitate simplă de a refuza.
Există multe pluginuri pentru bannere de cookie-uri pe piață, dar recomand WPConsent, un plugin de conformitate a confidențialității creat pentru a respecta multe standarde diferite de confidențialitate, inclusiv CCPA.
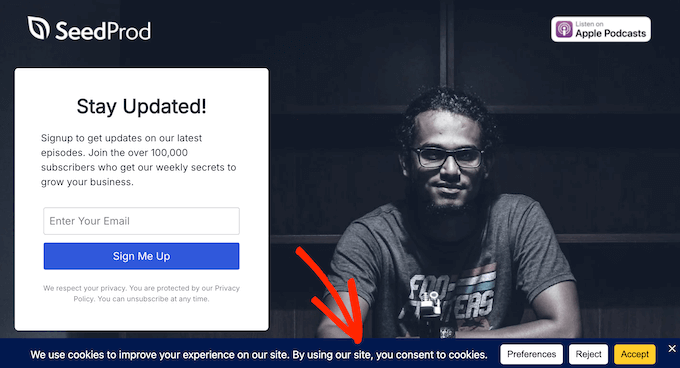
Folosim WPConsent pentru a afișa bannere de cookie-uri și a gestiona consimțământul utilizatorilor pe propriile noastre site-uri web.
Pluginul gratuit WPConsent vine cu multe funcții esențiale: bannerul pentru cookie-uri, blocarea automată a scripturilor, scanerul de cookie-uri al site-ului, un generator de politici pentru cookie-uri și suport pentru Google Consent Mode v2.
Versiunea premium a WPConsent adaugă jurnale de consimțământ, scanări programate, reguli de geolocație, traduceri automate și o pagină dedicată „Nu vinde”. Jurnalele de consimțământ și pagina „Nu vinde” sunt cele două care contează în mod specific pentru conformitatea CCPA.
💡 Doriți să aflați mai multe despre experiența noastră directă cu WPConsent? Consultați recenzia noastră detaliată WPConsent.
Pentru a începe, instalați și activați pluginul, ca de obicei. După activare, WPConsent va scana întregul site pentru cookie-urile active și va înregistra pe toate cele pe care le găsește.
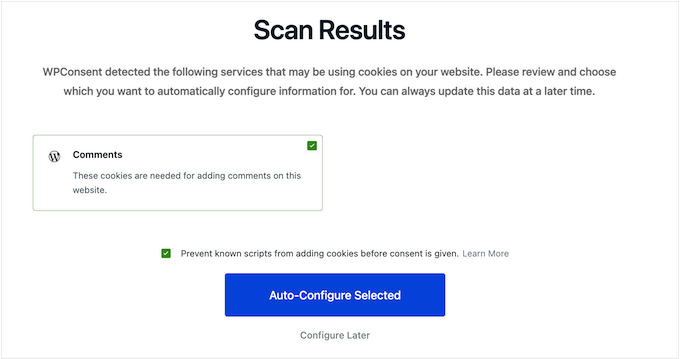
Un expert de configurare vă ghidează apoi prin personalizarea popup-ului.
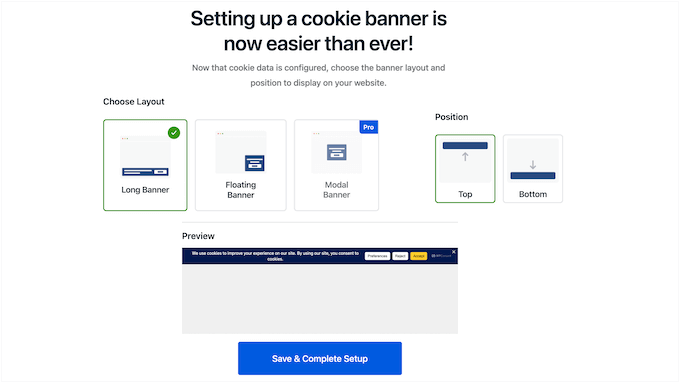
Când sunteți mulțumit de banner, salvați modificările și ați terminat. Pentru mai multe detalii, consultați ghidul nostru despre cum să adăugați un popup pentru cookie-uri în WordPress.
Scrie o Politică de Cookie Separată
Pe lângă bannerul dvs., este o idee bună să publicați o politică pentru cookie-uri.
Una bună listează tipurile de cookie-uri pe care le folosiți, cum ar fi esențiale, analitice sau de marketing, explică scopul lor, cum ar fi urmărirea vizitatorilor site-ului sau livrarea de reclame țintite, și menționează ce informații personale colectează, cum ar fi adresele IP sau istoricul de navigare.
Ar trebui, de asemenea, să creați o legătură către aceasta atât din politica dvs. principală de confidențialitate, cât și din bannerul dvs. pentru cookie-uri, astfel încât vizitatorii să o poată găsi cu ușurință.
Încă o dată, WPConsent poate gestiona acest lucru pentru dvs., folosind aceeași scanare care a găsit cookie-urile dvs. active. Pentru a o configura, accesați WPConsent » Setări, deschideți meniul derulant Politică cookie-uri și alegeți pagina unde doriți să apară politica.
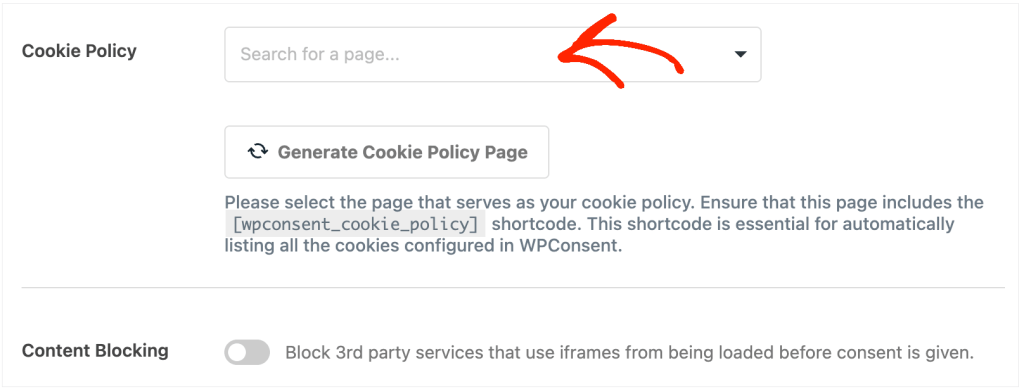
WPConsent adaugă apoi politica pe acea pagină.
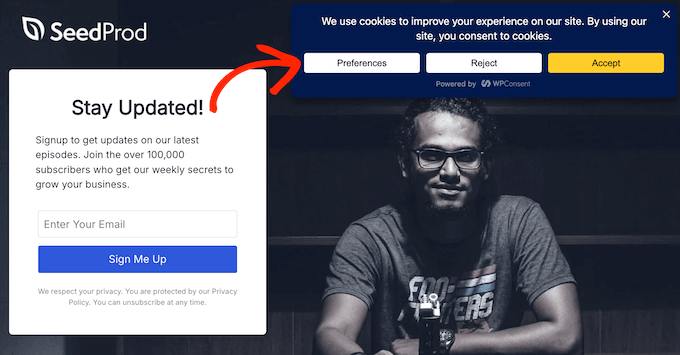
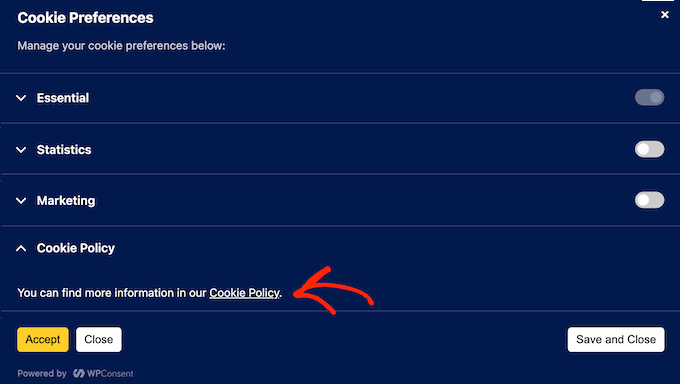
Vizitatorii pot accesa politica direct din bannerul dvs. făcând clic pe butonul „Preferințe”.
De acolo, selectează linkul „Politica privind cookie-urile”.
Blocați scripturile terțe
Conformitatea CCPA se aplică și instrumentelor externe de urmărire de pe site-ul dvs., cum ar fi Google Analytics și Facebook Pixel. Deoarece aceste instrumente de urmărire colectează date de la vizitatorii dvs., sunteți responsabil pentru modul în care le colectează, le stochează și le utilizează, și trebuie să permiteți vizitatorilor să renunțe.
Puteți controla aceste instrumente prin blocarea automată a scripturilor, care oprește încărcarea scripturilor de urmărire până când un vizitator își dă consimțământul. Acest lucru face ca urmărirea de către terți să fie bazată pe consimțământ, ceea ce depășește cerințele CCPA.
Cu toate acestea, odată ce tracker-ele dvs. așteaptă consimțământul, Google Analytics va număra doar persoanele care fac clic pe „Acceptă”. Aceasta înseamnă că traficul dvs. raportat va scădea. Unii vizitatori refuză, iar alții nu răspund niciodată la banner.
WPConsent gestionează blocarea scripturilor pentru dvs., iar funcția este inclusă în pluginul gratuit. Recunoaște scripturile comune de urmărire, cum ar fi Google Analytics, Google Ads și Facebook Pixel, și le reține, astfel încât să nu poată seta cookie-uri până când un vizitator nu acordă permisiunea.
Pentru a vă asigura că acest lucru funcționează pe site-ul dvs., accesați WPConsent » Setări, găsiți comutatorul Blocare scripturi și activați-l.
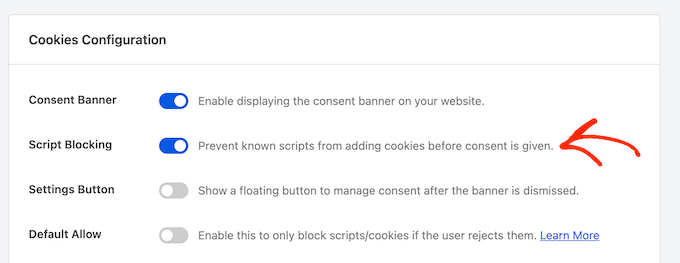
Apoi faceți clic pe „Salvează modificările”.
Pentru a verifica dacă a funcționat, deschideți site-ul dvs. într-o fereastră de navigare privată și vizualizați codul sursă al paginii, care este codul HTML brut pe care browserul dvs. l-a primit. Un tracker pe care WPConsent îl reține apare cu „type=text/plain” în loc de o adresă live.
Dacă utilizați un plugin de caching, atunci ștergeți cache-ul WordPress după activarea acestei setări, altfel blocarea nu va funcționa pentru vizitatorii dvs.
Legea din California impune, de asemenea, ca site-urile să respecte Mecanismele Universale de Renunțare (UOOM), care sunt semnale de browser sau de extensie care transmit alegerile de confidențialitate ale unui utilizator pe fiecare site web pe care îl vizitează. Principalul este Global Privacy Control (GPC), trimis automat de browsere precum Brave și extensii precum DuckDuckGo.
Prima acțiune de aplicare a CCPA din California a fost o înțelegere de 1,2 milioane de dolari cu Sephora, în special pentru că compania nu a procesat semnalele GPC.
WPConsent poate detecta și respecta aceste semnale, dar este dezactivat implicit. Accesați WPConsent » Setări și selectați fila „Avansat”.
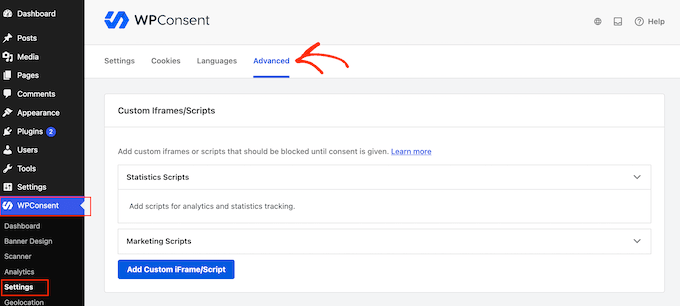
După aceea, activați glisorul „Respectă controalele globale de confidențialitate” și faceți clic pe „Salvează modificările”.
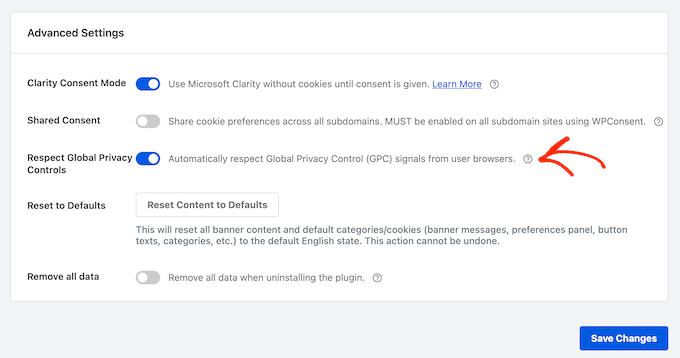
WPConsent dezactivează acum cookie-urile neesențiale pentru vizitatorii care trimit un semnal GPC, astfel încât aceștia să nu vadă deloc bannerul dvs. De asemenea, le afișează mesajul de confirmare cerut de regulile din 2026.
Urmărește și înregistrează consimțământul vizitatorilor
Dacă gestionarea datelor dvs. este vreodată pusă la îndoială sau dacă autoritățile vă auditează, va trebui să dovediți că ați respectat alegerile vizitatorilor dvs. Un jurnal de consimțământ este acea dovadă.
WPConsent Pro înregistrează acest lucru pentru dvs., capturând adresa IP anonimizată a fiecărui vizitator, alegerile sale de consimțământ și data și ora la care au fost înregistrate acele alegeri.
Înregistrarea consimțământului este dezactivată până când o activați, așa că mai întâi accesați WPConsent » Setări » Jurnale de consimțământ și activați-o. Veți găsi apoi înregistrările la WPConsent » Jurnale de consimțământ în tabloul de bord.
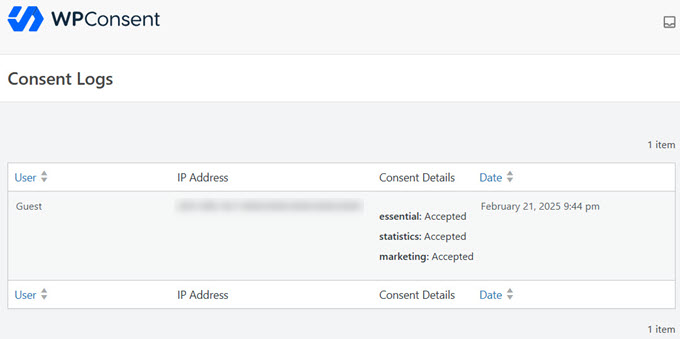
Dacă trebuie să le partajați cu un auditor, puteți exporta jurnalul direct din tabloul de bord.
Construiți încredere cu opțiuni de renunțare
CCPA necesită un link clar „Nu vindeți sau partajați informațiile mele personale” pe pagina de pornire și pe fiecare pagină unde colectați informații personale, motiv pentru care se află în mod normal în subsol și indică o pagină dedicată de renunțare.
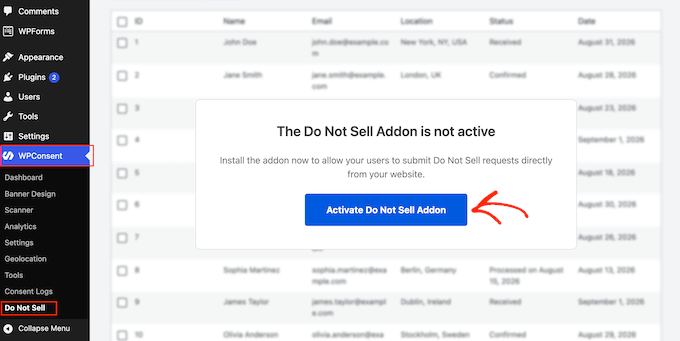
Cea mai ușoară modalitate de a gestiona acest lucru în WordPress este addon-ul Do Not Sell de la WPConsent, care poate plasa un formular de solicitare gata făcut pe orice pagină. Addon-ul este inclus în planul Plus și mai sus.
Pentru a-l instala, accesați WPConsent » Nu vindeți și faceți clic pe butonul de instalare.
Apoi, accesați WPConsent » Nu vindeți, selectați fila „Configurare” și faceți clic pe „Generați pagina Nu vindeți”. WPConsent creează pagina cu formularul de renunțare deja pe ea. Dacă preferați să utilizați o pagină pe care ați publicat-o deja, alegeți-o din meniul derulant „Pagina Nu vindeți” în schimb.
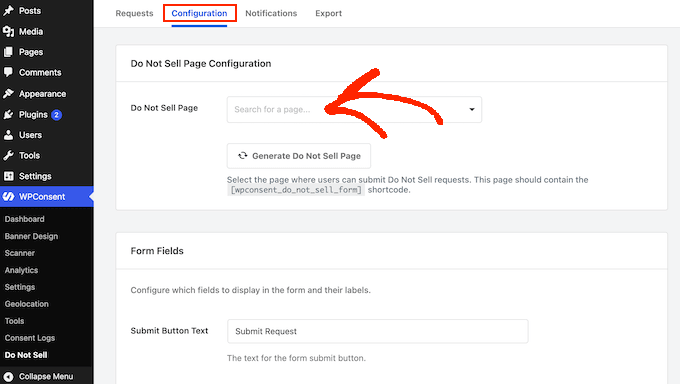
Acum puteți alege ce informații solicită formularul. Păstrați doar câmpurile nume și e-mail care sunt deja activate, deoarece o renunțare nu este o solicitare pe care trebuie să o verificați, iar câmpurile suplimentare adaugă doar fricțiune.
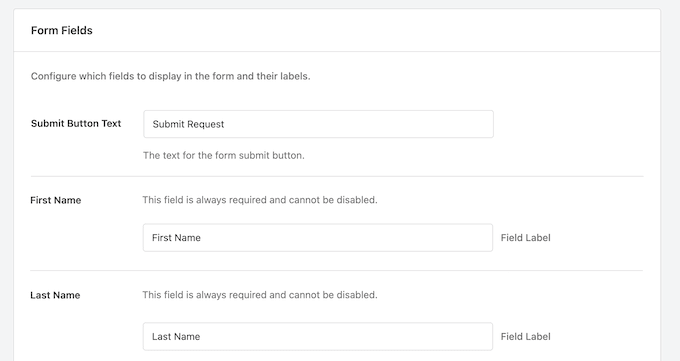
În cele din urmă, adăugați un link către această pagină în meniul subsolului dvs., astfel încât să apară pe fiecare pagină. Vizitatorii o pot folosi apoi pentru a renunța la vânzarea sau partajarea datelor lor personale. Pentru un ghid mai detaliat, consultați ghidul nostru despre cum să creați o pagină Nu vindeți informațiile mele în WordPress.
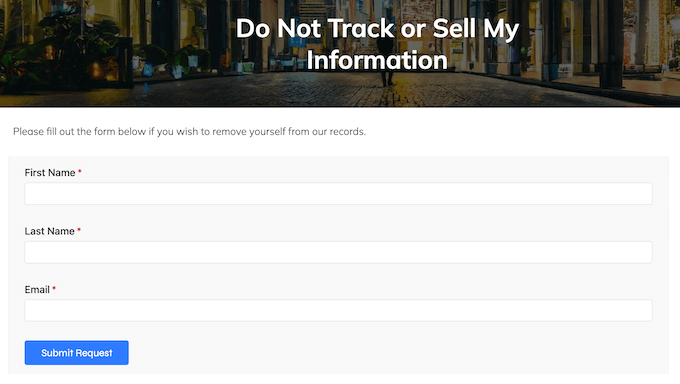
WPConsent înregistrează fiecare solicitare cu nume, adrese de e-mail, marcaje temporale și stare și le stochează pe propriul site. Fiecare solicitare este o sarcină de rezolvat, mai degrabă decât un comutator: eliminați acea persoană din orice audiențe publicitare sau liste de clienți pe care le încărcați pe platformele publicitare, apoi marcați solicitarea ca fiind procesată.
Susțineți „Dreptul la Corectare”
Consumatorii vă pot cere să corectați orice informații personale inexacte pe care le dețineți despre ei. Cea mai simplă modalitate de a sprijini acest lucru este un formular de solicitare de corectare a datelor.
WPForms este perfect pentru acest lucru, deoarece șablonul său de formular de informații personale include o casetă de selectare „Actualizați înregistrarea existentă” pentru a vă ajuta să identificați solicitările de corectare.
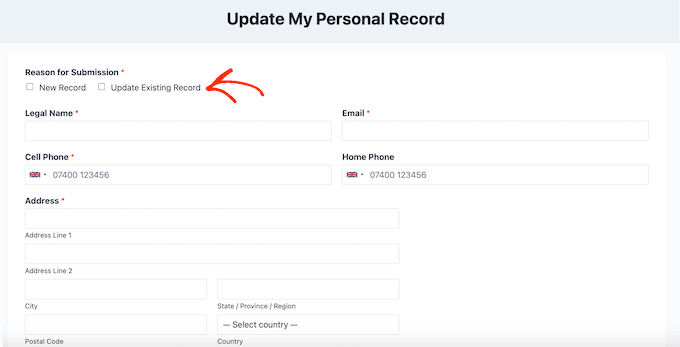
Acest șablon este inclus în fiecare plan WPForms plătit, începând cu Basic.
Acesta acoperă numele legal, porecla, adresa de e-mail și numărul de telefon, iar dvs. puteți adăuga mai multe câmpuri în editorul drag-and-drop.
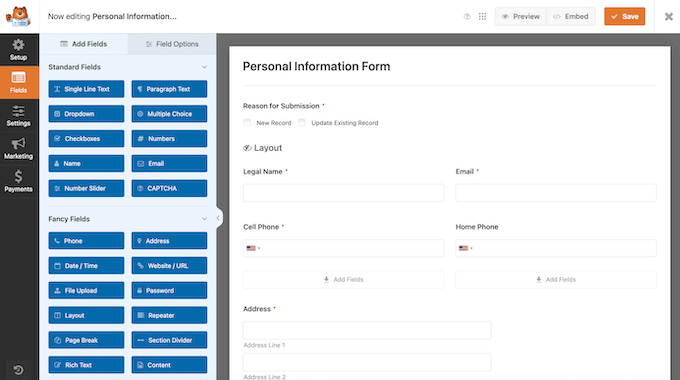
Când ajunge o solicitare de corectare, verificați identitatea solicitantului înainte de a vă actualiza înregistrările. De asemenea, merită să înregistrați fiecare solicitare și acțiunea pe care ați luat-o, ceea ce servește ca dovadă de conformitate dacă sunteți vreodată auditat.
Susțineți „Dreptul de a șterge”
Utilizatorii vă pot cere, de asemenea, să le ștergeți datele personale. Recomand să gestionați acest lucru cu un formular de ștergere creat cu un plugin precum WPForms, care are un șablon dedicat GDPR Right to Erasure Request Form. Acest șablon face parte din WPForms Pro și versiunile superioare.
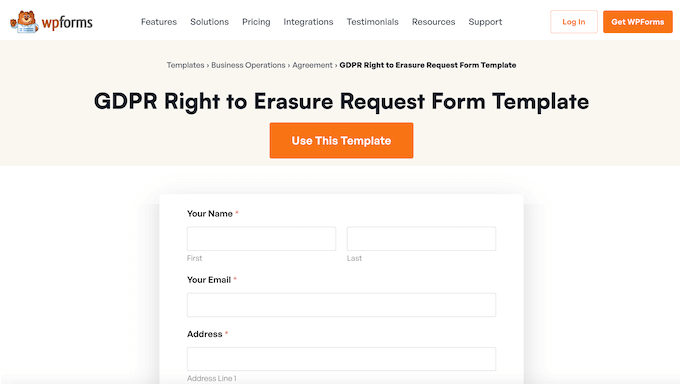
🌟 Vrei să afli mai multe despre acest plugin puternic de creare formulare? Consultă recenzia noastră detaliată WPForms.
Odată ce formularul este activ, creează un link către acesta de pe pagina politicii de confidențialitate sau încorporează-l direct, astfel încât vizitatorii să îl poată găsi.
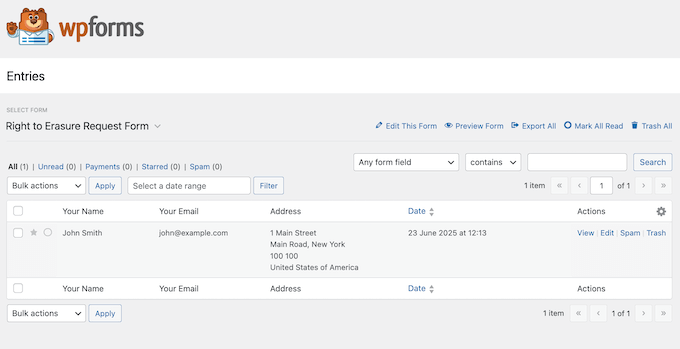
WPForms are, de asemenea, un sistem încorporat de gestionare a intrărilor, astfel încât să poți filtra trimiterile din formularele tale și să identifici rapid cererile de ștergere.
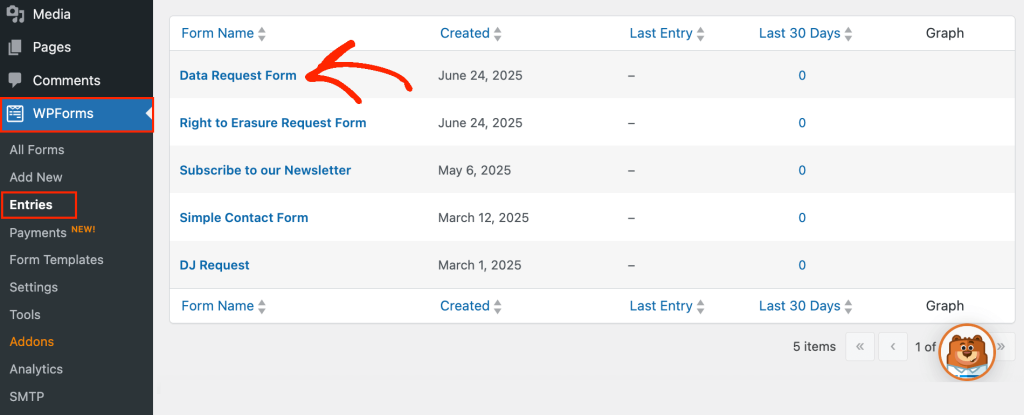
Pentru a-ți revizui intrările, accesează WPForms » Intrări, unde vei vedea fiecare formular de pe site-ul tău.

Găsește formularul tău de ștergere a datelor și dă clic pe el pentru a vedea toate cererile tale de „ștergere date”.
Verifică întotdeauna identitatea utilizatorului înainte de a-i șterge informațiile, deoarece această acțiune este permanentă și nu poate fi anulată.
Odată verificat, accesează Instrumente » Ștergere date personale.
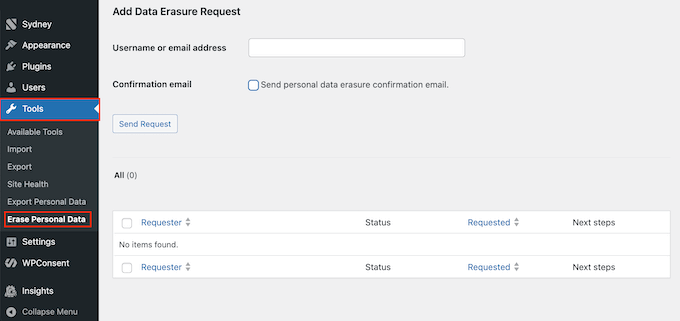
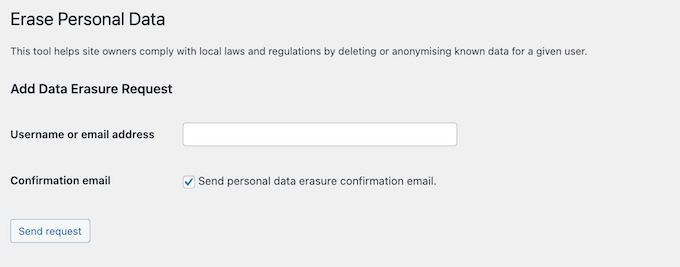
În câmpul „Nume de utilizator sau adresă de e-mail”, introdu detaliile utilizatorului pe care dorești să îl elimini. Instrumentul are, de asemenea, o setare „Trimite e-mail de confirmare a ștergerii datelor personale”, care informează utilizatorul când ai terminat.
Gestionați eficient cererile de acces la date
În cadrul Dreptului de a fi informat, consumatorii pot solicita un raport complet al informațiilor personale pe care le-ai colectat, stocat sau partajat despre ei.
Începând cu 1 ianuarie 2026, aceasta nu mai este limitată la o fereastră mobilă de 12 luni, deci dacă păstrezi datele clienților mai mult de un an, trebuie să te întorci până la 1 ianuarie 2022.
WPForms oferă un șablon gata făcut de Formular de cerere de date pentru acest scop, care face parte din WPForms Pro și versiunile superioare.
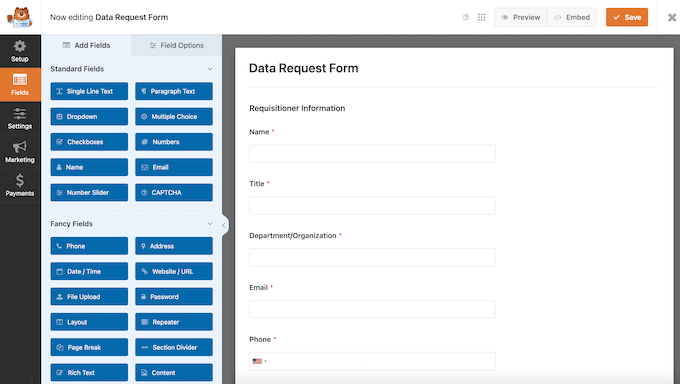
După adăugarea acestui formular pe site-ul tău, accesează WPForms » Intrări și selectează-l pentru a vedea cererile pe măsură ce sosesc.
Pentru a răspunde uneia, exportă informațiile acelei persoane ca fișier .zip accesând Instrumente » Export date personale.
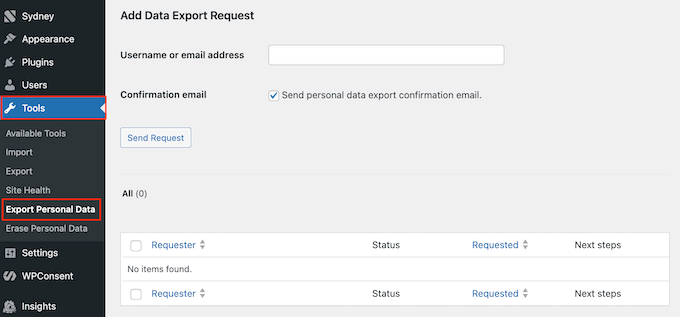
Introdu adresa de e-mail sau numele de utilizator al utilizatorului, apasă Trimite cerere, apoi partajează fișierul .zip cu persoana care l-a solicitat.
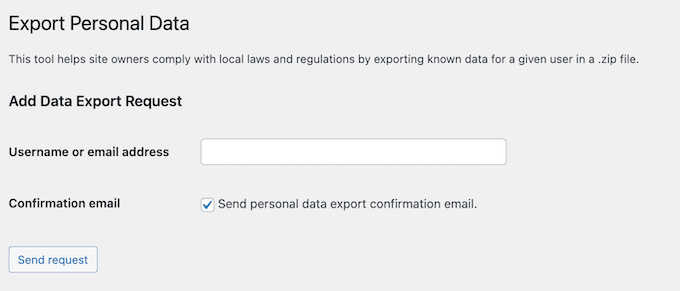
Pentru o analiză mai aprofundată a ambelor instrumente încorporate, consultă ghidul nostru despre cum să exportați și să ștergeți datele personale în WordPress.
Securizați-vă site-ul WordPress
CCPA permite consumatorilor să te dea în judecată pentru o breșă cauzată de eșecul implementării unor măsuri de securitate rezonabile, cu sume de la 107 $ la 799 $ per consumator, per incident. Acest lucru face ca securizarea site-ului tău să fie o cerință legală, nu doar o bună practică.
Având în vedere acest lucru, asigură-te că ai acoperite elementele de bază: un plugin de securitate, actualizări regulate, parole puternice cu autentificare în doi factori, găzduire fiabilă, backup-uri și protecție anti-spam pe formularele tale. Ghidul nostru complet de securitate WordPress acoperă fiecare pas.
- Instalați un plugin de securitate pentru a vă proteja site-ul de malware, atacuri de tip brute force și alte amenințări comune.
- Păstrează actualizate nucleul WordPress, plugin-urile și temele, deoarece software-ul învechit este una dintre cele mai frecvente cauze ale vulnerabilităților de securitate.
- Utilizați parole puternice și unice pentru toate conturile de administrator și activați autentificarea cu doi factori ori de câte ori este posibil.
- Alege un furnizor de găzduire WordPress fiabil care oferă certificate SSL, firewall-uri și actualizări de securitate la nivel de server.
- Configurează backup-uri regulate WordPress pentru a te putea recupera rapid după o breșă sau o pierdere de date.
- Adăugați protecție anti-spam, cum ar fi CAPTCHA, la formularele dvs. pentru a preveni atacurile automate și trimiterea de spam.
Împreună, acești pași reprezintă ceea ce înseamnă „măsuri de securitate rezonabile” în practică.
Revizuiți Contractele cu Terții
Dacă partajați date personale cu servicii terțe, cum ar fi servicii de marketing prin e-mail, instrumente de analiză, procesatori de plăți sau rețele de publicitate, atunci CCPA necesită un contract care limitează ceea ce pot face cu acestea. În practică, principalii furnizori includ acest lucru în termenii lor standard, așa că verificați dacă termenii fiecărui furnizor sau acordul de procesare a datelor acoperă California și notați acest lucru în foaia de calcul a auditului.
WordPress și conformitatea CCPA: Întrebări frecvente
Este GDPR mai strict decât CCPA?
În general da, GDPR este mai strict. Cea mai mare diferență practică este consimțământul, deoarece GDPR necesită ca vizitatorii să își dea acordul înainte de a seta cookie-uri neesențiale, în timp ce CCPA funcționează în principal pe bază de renunțare (opt-out).
GDPR se aplică, de asemenea, oricărei organizații care gestionează datele rezidenților UE, indiferent cât de mică, în timp ce CCPA se aplică numai odată ce atingeți praguri specifice. Aceasta înseamnă că un blog mic poate fi scutit de CCPA, fiind în același timp complet legat de GDPR.
Pentru ghidul complet, consultați ghidul nostru final despre conformitatea WordPress și GDPR.
Site-ul meu se încadrează sub pragurile CCPA. Se aplică alte legi privind confidențialitatea statelor?
Foarte probabil, deoarece fiecare stat își stabilește propriile praguri. Aproximativ 20 de state au acum legi cuprinzătoare privind confidențialitatea consumatorilor în vigoare, iar mai multe dintre acestea acoperă afaceri la care CCPA nu s-ar aplica.
Din fericire, nu aveți nevoie de o strategie separată pentru fiecare, deoarece o politică de confidențialitate, un banner de blocare a scripturilor, un sistem de solicitare a datelor și un jurnal de consimțământ vă vor ajuta să respectați legile privind confidențialitatea în mai multe state.
Pentru detalii specifice statului, consultați ghidurile noastre despre conformitatea VCDPA în WordPress și conformitatea UCPA în WordPress, sau ghidul nostru privind conformitatea confidențialității WordPress pentru regulile comune.
Cât de des ar trebui să-mi revizuiesc conformitatea cu CCPA?
Fiecare site web este diferit, dar recomand să revizuiești cel puțin o dată pe an și de fiecare dată când faci modificări majore la modul în care gestionezi datele utilizatorilor. Deoarece pragurile de amendă se ajustează pentru inflație în fiecare an impar, verifică orice cifre specifice din documentația ta în 2027.
Resurse suplimentare privind reglementările privind confidențialitatea
Aceste resurse vă vor ajuta să țineți pasul cu reglementările în evoluție privind confidențialitatea și cele mai bune practici:
- Ghidul complet pentru conformitatea cu confidențialitatea WordPress
- Cum să afli dacă site-ul tău WordPress folosește cookie-uri
- Cum să creați o pagină „Nu vinde informațiile mele” în WordPress
- Ghidul complet de securitate WordPress – Pas cu Pas
Sper că acest ghid final despre conformitatea CCPA în WordPress v-a ajutat să înțelegeți această lege importantă privind confidențialitatea. În continuare, poate doriți să vedeți selecțiile noastre de experți pentru cele mai bune pluginuri de securitate WordPress sau cele mai bune soluții de analiză pentru utilizatorii WordPress.
Dacă v-a plăcut acest articol, atunci vă rugăm să vă abonați la Canalul nostru de YouTube pentru tutoriale video despre WordPress. Ne puteți găsi, de asemenea, pe Twitter și Facebook.


vaibhav
mulțumesc, a fost foarte util
Suport WPBeginner
Mă bucur că a fost util!
Admin
mike
articol foarte amănunțit.. îl salvez pentru mai târziu, când sper să îndeplinesc criteriile!
Suport WPBeginner
Mă bucur că ți-a plăcut și va fi aici când vei fi gata
Admin
Ashraful Haque Akash
Vă mulțumim pentru aceste informații importante și detaliate.
Suport WPBeginner
Cu plăcere!
Admin
Kamran
Mulțumesc pentru postarea uimitoare și detaliată.. Căutam asta de mult timp
Suport WPBeginner
Cu plăcere
Admin
Huzaifa Al Mesbah
Ghid excelent pentru conformitatea CCPA pentru WordPress! Pașii dvs. clari și acționabili fac acest subiect complex mult mai ușor de gestionat. Mulțumim pentru sfaturile practice privind auditurile datelor și utilizarea WPConsent!
Suport WPBeginner
Cu plăcere, mă bucur că ghidul nostru a fost util!
Admin
Faisal Ahammad
Mulțumesc pentru acest ghid clar și util! Ca începător, am găsit instrucțiunile pas cu pas și recomandările de pluginuri foarte ușor de urmat. Face conformitatea cu CCPA mai puțin confuză și mai realizabilă. Apreciez sfaturile practice!
Suport WPBeginner
Cu plăcere!
Admin
Okafor Franklyn Chukwuemeka
Confidențialitatea datelor este esențială în dezvoltarea site-urilor web, ca începător în WordPress, am învățat asta pe calea cea grea. Mulțumesc pentru această perspectivă.
Suport WPBeginner
Cu plăcere!
Admin
Arsalan
Ghid excelent! CCPA poate fi confuz, așa că o prezentare clară, pas cu pas, pentru utilizatorii WordPress este incredibil de utilă.
Suport WPBeginner
Mă bucur că ți-a plăcut ghidul nostru!
Admin
Toine
Foarte frumos! Mulțumesc
Suport WPBeginner
Cu plăcere
Admin
AM
Mulțumesc pentru un articol foarte informativ. Apreciez cu adevărat că ai pus cerințele CA în față. Va trebui să vând MULTE cărți pentru a atinge acele praguri.
Suport WPBeginner
Mă bucur că am putut împărtăși
Admin
Aiesha
Util ca întotdeauna, mulțumesc!
Suport WPBeginner
Cu plăcere!
Admin
Kerri
Foarte util. Sună ca și cum nu ar trebui să-mi fac griji.
Suport WPBeginner
Mă bucur că am putut totuși să-ți atragem atenția
Admin
Amandine
Un articol și un ghid excelent pentru gestionarea CCPA și a datelor în general.
Nu știam că trebuie să respectați CCPA chiar dacă nu sunteți stabilit în SUA. Cu siguranță mă voi ocupa de asta.
Mi-ar plăcea să primesc un articol despre cum să gestionați mai multe acte de confidențialitate a datelor.
Suport WPBeginner
Vom analiza posibilitatea în viitor
Admin
Aprilie
Informații excelente aici despre conformitatea CCPA. Vă mulțumim pentru asta!
Suport WPBeginner
Cu plăcere!
Admin
Matt
Nu prea mi se aplică, dar articol grozav! Creați lucruri grozave.
Suport WPBeginner
Mă bucur că îți place conținutul nostru, chiar dacă nu este necesar pentru site-ul tău, include instrumente utile pentru utilizatorii tăi
Admin
Amr Fawzy Amer
Acest ghid este atât de util. Mulțumesc pentru efortul mare pe care l-ați depus în acest sens.
Suport WPBeginner
Cu plăcere, mă bucur că ghidul nostru v-a fost de ajutor!
Admin
Pierre Wouters
Urmăresc WP Beginner de mulți ani și am găsit mereu ceva nou sau un tutorial util.
Mulțumesc!
Suport WPBeginner
Cu plăcere
Admin
Nonofo Joel
Acesta este un post excelent despre conformitatea cu CCPA, ca utilizator WordPress și obținând trafic din California, este o perspectivă bună pentru mine să o implementez pe site-ul web pe care l-am construit.
Suport WPBeginner
Mă bucur că ați găsit articolul nostru util
Admin
Aina Oluwatimilehin
WPbeginner a fost site-ul meu de referință pentru resurse despre WP.
Mulțumesc.
Suport WPBeginner
Cu plăcere
Admin
Sridhar Paruchuri
Uau, acesta este exact genul de resursă pe care o căutam! Analiza pas cu pas, de la auditul datelor la gestionarea solicitărilor de ștergere și acces, face ca respectarea CCPA să pară complet gestionabilă. Apreciez în mod deosebit modul în care ați explicat utilizarea WPConsent pentru gestionarea cookie-urilor și WPForms pentru solicitările de date ale utilizatorilor. Transformă ceea ce pare o bătaie de cap legală în pași acționabili pentru WordPress. Mulțumesc pentru că ați făcut conformitatea privind confidențialitatea atât de accesibilă și practică pentru non-avocați ca mine.
Suport WPBeginner
Cu plăcere, mă bucur că ghidul nostru poate fi util
Admin
Christian Morris
Ce postare informativă
Suport WPBeginner
Mă bucur că așa crezi
Admin
Vidya Sury
Mulțumesc pentru că ai explicat totul atât de clar. Consimțământul este un subiect confuz în acest moment și este greu de înțeles ce trebuie să facem pentru a rămâne pe partea corectă.
Suport WPBeginner
Cu plăcere!
Admin
Syed Sazzadul Bari
Acesta a fost un ghid cu adevărat util și la timp – mulțumesc pentru că ați explicat un subiect atât de complex într-un mod prietenos pentru începători. Pe măsură ce legile privind confidențialitatea devin mai stricte, este ușor pentru proprietarii de site-uri mici să se simtă copleșiți. Abordarea dvs. pas cu pas și menționarea unor instrumente precum WPConsent oferă o valoare reală, acționabilă. Am apreciat în special accentul pus pe construirea încrederii, nu doar pe evitarea amenzilor – ceva ce adesea neglijăm în discuțiile despre conformitate. Felicitări!
Suport WPBeginner
Cu plăcere!
Admin
Abid Hasan
Articol grozav, mulțumesc pentru informații.
Suport WPBeginner
Cu plăcere!
Admin
Foysal
Mulțumesc pentru distribuirea acestui ghid prietenos pentru începători.
Suport WPBeginner
Cu plăcere!
Admin
Gopal K
foarte util pentru bloggeri
Suport WPBeginner
Mă bucur că așa crezi
Admin
Helen Putre
Mulțumesc pentru analiza aprofundată a conformității privind confidențialitatea și a modului de îmbunătățire a acesteia pe site-ul meu.
Suport WPBeginner
Cu plăcere!
Admin
Caron
Mulțumesc pentru un articol atât de aprofundat, fantastic!
Suport WPBeginner
Cu plăcere!
Admin
Bruce Spedding
Nu sunt niciodată sigur dacă sunt obligat să respect acest lucru – bazat în Noua Zeelandă
Suport WPBeginner
Chiar dacă nu este necesar pentru site-ul tău, există instrumente utile pe care utilizatorii le pot avea în aceste recomandări
Admin
Stuart Hasson
WP Beginner mi-a fost FOARTE de ajutor, oferindu-mi informații și actualizări pentru a-mi face site-ul mai util și mai productiv.
Suport WPBeginner
Mă bucur că ghidurile noastre au fost de ajutor
Admin
David
Super. Piese. Vă citesc aproape în fiecare dimineață!
Suport WPBeginner
Mă bucur că putem fi lectura ta de dimineață
Admin
Reza
Multe lucruri pe care nu le știam aici, mulțumesc.
Suport WPBeginner
Mă bucur că am putut împărtăși
Admin
Sieglinde Anderson
Am folosit tutorialele WPBeginner de peste 10 ani. Am primit informații atât de utile nu doar pentru blogul meu, ci și pentru site-ul meu web. Am colectat majoritatea dintre ele într-un fișier, dar din păcate Uraganul Helene mi-a distrus internetul timp de peste 3 luni, iar Microsoft a șters toate fișierele salvate unde nu pot fi găsite.
Știu că informațiile de care am nevoie sunt pe site-ul WPBeginner și mă simt foarte recunoscător că pot accesa și obține ceea ce am nevoie să învăț. Vă mulțumesc pentru generozitatea voastră și pentru toate informațiile pe care le oferiți gratuit.
Suport WPBeginner
Ne bucurăm că putem continua să vă oferim tutorialele noastre!
Admin
Robert Tillotson
Uau, o mulțime de lucruri aici. Prea lung pentru a fi citit și digerat într-o singură sesiune.
Suport WPBeginner
Poți oricând să revii și să parcurgi o parte din articol în loc de totul odată
Admin
Carolyn Dean
Vă mulțumim pentru aceste informații importante și detaliate.
Suport WPBeginner
Cu plăcere!
Admin
Lisa Angle
Vă mulțumim pentru tot ceea ce faceți pentru a ajuta oamenii să învețe WordPress!
Suport WPBeginner
Ne bucurăm că putem fi de ajutor
Admin
René Joergensen
Mulțumesc pentru informațiile despre CCPA și despre cum să evitați încălcarea legii și riscul unei amenzi.
Suport WPBeginner
Cu plăcere
Admin
Daphane
Apreciez toată educația pe care o oferiți despre Wordpress și știrile de ultimă oră
Suport WPBeginner
Mă bucur să aud că găsești conținutul nostru util
Admin
Paul Sahota
Excelentă prezentare a cerințelor CCPA pentru utilizatorii WordPress. Secțiunea despre gestionarea datelor și recomandările de plugin-uri au ieșit în evidență, în special integrarea WPForms pentru cererile de acces la date.
Mi-ar plăcea să văd un post viitor care compară CCPA cu GDPR pentru proprietarii de site-uri din mai multe regiuni.
Suport WPBeginner
Vom analiza posibilitatea
Admin
Dayo
Nu m-am gândit prea mult la etica privind confidențialitatea și conformitatea, poate pentru că sunt în Africa, unde astfel de legi nu sunt aplicate cu strictețe. Voi avea grijă să iau acest lucru în serios de astăzi, începând cu pluginul WPConsent.
Mulțumesc.
Suport WPBeginner
Mă bucur că am putut împărtăși asta cu tine
Admin
Jesse Mwangi
Acest ghid este incredibil de util — în special pentru dezvoltatorii și proprietarii de site-uri care lucrează cu clienți din sau care vizează California. Detalierea a ceea ce este CCPA, cum diferă de GDPR și cum să vă faceți site-ul WordPress conform este foarte clară și acționabilă.
Mulțumesc WPBeginner pentru că faci întotdeauna subiectele complexe mai ușor de înțeles și de implementat. Cu siguranță voi face referire la acest lucru în proiectele viitoare!
Suport WPBeginner
Cu plăcere, mă bucur că ghidul ți-a fost de ajutor!
Admin
Olena
Mulțumesc pentru un articol atât de interesant și util!
Suport WPBeginner
Mă bucur că ai găsit-o utilă!
Admin
Samuel Ipinlaiye
Uimitor. Articol foarte perspicace.
Suport WPBeginner
Mă bucur că așa crezi
Admin
Md Moniruzzaman Monir
Mulțumesc pentru răspunsul tău detaliat.
Suport WPBeginner
Cu plăcere
Admin